La cybersécurité des collectivités territoriales n’est plus un sujet réservé aux grandes villes ou aux services informatiques très structurés. Une commune, un EPCI, un CCAS, une régie, un syndicat mixte ou une collectivité ultramarine gèrent des données sensibles, des services aux administrés et des outils métiers dont l’arrêt peut bloquer l’état civil, la paie, la facturation, les écoles, l’eau, les finances ou l’action sociale.
Pour les collectivités de Martinique, Guadeloupe et Guyane, le sujet se combine souvent avec des contraintes fortes : sites dispersés, dépendance à la connectivité, disponibilité limitée de certaines compétences, exposition aux aléas climatiques et besoin d’intervention locale rapide. Une stratégie de cybersécurité collectivités territoriales efficace doit donc classer les actions par risque réel, et pas seulement empiler des solutions techniques.
L’objectif n’est pas de tout faire en même temps. Les collectivités gagnent à traiter d’abord les mesures qui réduisent le plus vite le risque d’interruption de service, de fuite de données ou de paralysie par ransomware.
Cybersécurité des collectivités territoriales : ce qu’il faut protéger en priorité
Une démarche de cybersécurité des collectivités territoriales regroupe les mesures organisationnelles, techniques et humaines destinées à protéger les systèmes d’information publics. Elle couvre les postes de travail, les serveurs, les applications métiers, les téléservices, les sauvegardes, les réseaux, les accès des agents, les accès des prestataires et les données personnelles.
L’enjeu n’est pas uniquement informatique. Une attaque peut devenir une crise administrative, juridique, financière et politique. Les élus et directions générales doivent pouvoir répondre à trois questions simples : quels services sont critiques, combien de temps peuvent-ils être indisponibles et quelles données seraient les plus graves à perdre ou à exposer ?
L’ANSSI publie des ressources dédiées aux collectivités territoriales, utiles pour cadrer les premiers travaux. La CNIL rappelle aussi les obligations liées au RGPD, notamment pour les données personnelles des administrés, agents, usagers des services sociaux ou bénéficiaires de prestations publiques.
Vue d’ensemble des 7 priorités
| Priorité | Risque principal | Indicateur concret de maîtrise |
|---|---|---|
| Gouvernance et inventaire | Ne pas savoir quoi protéger en premier | Liste à jour des actifs, données critiques et responsables |
| Identités et accès | Compromission de comptes agents ou administrateurs | MFA activé sur les accès sensibles et comptes à privilèges séparés |
| Exposition Internet et messagerie | Phishing, intrusion via VPN, RDP ou application exposée | Services exposés cartographiés, filtrés et corrigés |
| Postes, serveurs et réseaux | Propagation rapide d’un malware | Correctifs suivis, segmentation réseau et protection endpoint déployée |
| Sauvegarde, PRA et PCA | Perte de données ou arrêt durable des services | Tests de restauration réalisés et objectifs RTO/RPO validés |
| Détection et réponse à incident | Découverte trop tardive d’une attaque | Journaux centralisés, alertes traitées et procédure de crise testée |
| Culture cyber, conformité et prestataires | Erreurs humaines, contrats incomplets, responsabilités floues | Sensibilisation, clauses cyber et pilotage régulier des risques |
1. Clarifier la gouvernance cyber et l’inventaire du système d’information
La première priorité consiste à savoir qui décide, qui opère et ce qui doit être protégé. Beaucoup de collectivités disposent d’un système d’information plus étendu qu’il n’y paraît : mairie centrale, annexes, écoles, médiathèques, services techniques, police municipale, équipements sportifs, Wi-Fi public, logiciels métiers hébergés, prestataires télécoms, applications cloud et parfois anciens serveurs encore en production.
Sans inventaire fiable, la cybersécurité des collectivités territoriales reste réactive. Les équipes découvrent les dépendances au moment de la panne ou de l’attaque. Il faut donc recenser les actifs, les comptes, les applications, les flux réseau, les contrats de support, les données sensibles et les responsables métiers.
Un bon inventaire ne se limite pas au matériel. Il doit aussi identifier les services critiques : état civil, finances, ressources humaines, gestion des assemblées, gestion scolaire, courrier, téléphonie, portail citoyen, SIG, vidéosurveillance ou gestion technique de bâtiments. Chaque service doit être associé à une priorité de reprise.
Pour structurer cette étape, une collectivité peut s’appuyer sur des vérifications à prioriser lors d’un audit de cybersécurité. L’audit permet de distinguer les risques bloquants des améliorations de second niveau.
2. Sécuriser les identités, les mots de passe et les comptes administrateurs
Les identités sont devenues une cible majeure, car un compte compromis peut ouvrir l’accès à la messagerie, aux fichiers, aux applications métiers, au VPN ou à l’administration des serveurs. Dans une collectivité, le risque concerne les agents, les élus, les prestataires, les comptes génériques et les anciens comptes oubliés après un départ.
La mesure la plus rentable est souvent l’authentification multifacteur, appelée MFA. Elle ajoute une validation supplémentaire au mot de passe, par exemple via une application d’authentification ou un autre facteur approuvé. Elle doit être prioritaire pour les administrateurs, les accès distants, la messagerie, les outils cloud et les applications contenant des données sensibles.
Les comptes à privilèges doivent être séparés des comptes utilisés au quotidien. Un administrateur ne devrait pas lire ses e-mails ou naviguer sur Internet avec le même compte que celui utilisé pour gérer les serveurs. Cette séparation réduit l’impact d’un hameçonnage réussi.
La collectivité doit aussi mettre en place un processus simple d’arrivée, de changement de poste et de départ. Lorsqu’un agent quitte un service ou qu’un prestataire termine sa mission, les accès doivent être supprimés ou ajustés rapidement. Les comptes partagés, pratiques à court terme, deviennent souvent des angles morts en cas d’incident.
3. Réduire l’exposition Internet et renforcer la messagerie
La messagerie reste l’une des principales portes d’entrée des attaques : hameçonnage, fausses factures, pièces jointes piégées, usurpation d’identité d’un élu ou d’un fournisseur. Une collectivité doit donc combiner filtrage technique et réflexes humains.
Sur le plan technique, il faut sécuriser les domaines de messagerie avec des mécanismes comme SPF, DKIM et DMARC. Ces standards aident à limiter l’usurpation de domaine et améliorent la détection des e-mails frauduleux. Un filtrage antispam et antimalware adapté aux usages de la collectivité complète le dispositif.
L’exposition Internet doit être revue régulièrement. Les services accessibles depuis l’extérieur, comme VPN, portail métier, application web, supervision, accès distant ou ancien serveur, doivent être identifiés et justifiés. Les accès RDP directement exposés sur Internet sont particulièrement risqués et doivent être évités. Les applications non maintenues, les certificats expirés et les équipements réseau non corrigés créent des points d’entrée inutiles.
Pour une commune ou un établissement public situé entre plusieurs sites, par exemple entre Fort-de-France et Le Lamentin, ou entre Baie-Mahault et des antennes décentralisées, la cartographie des accès distants est indispensable. La cybersécurité des collectivités territoriales dépend autant de la qualité des pare-feu et VPN que de la maîtrise des comptes qui les utilisent.
4. Protéger les postes, les serveurs et segmenter le réseau
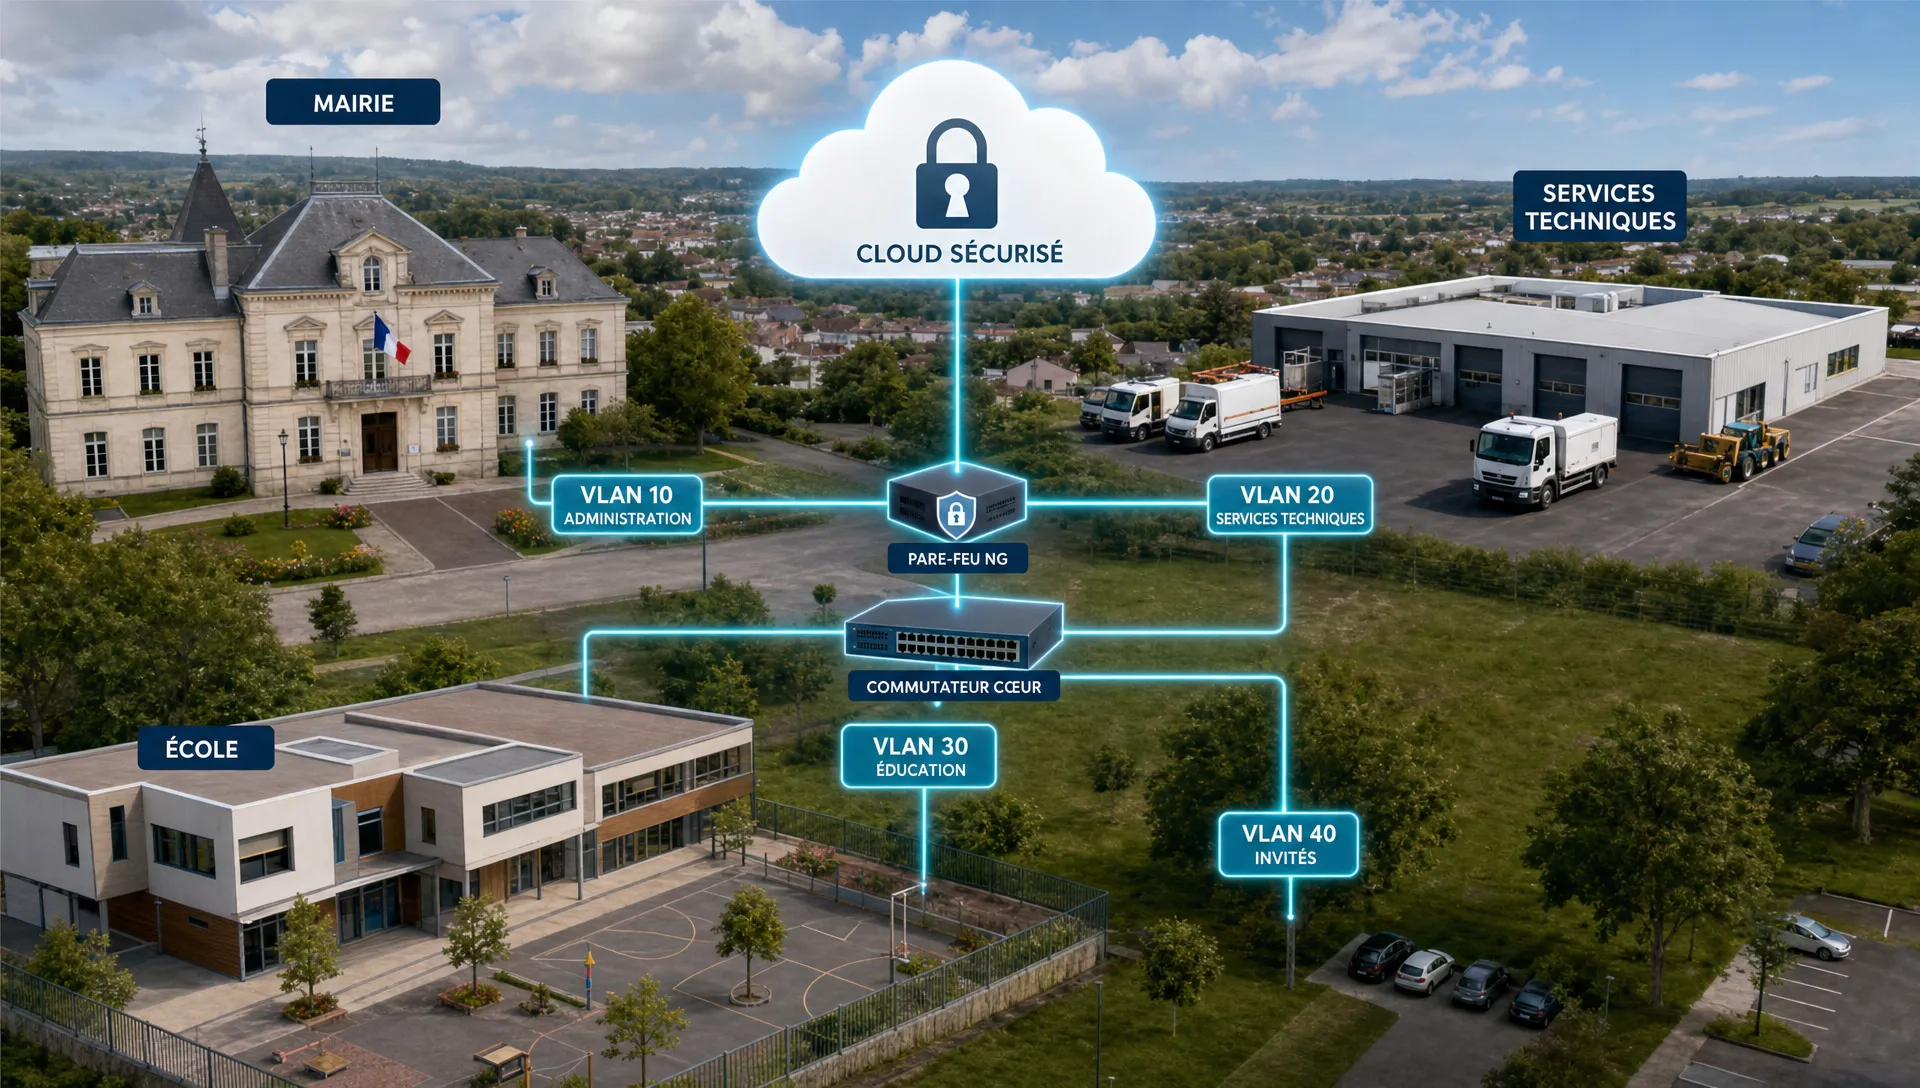
Un ransomware se propage plus facilement lorsque tous les postes, serveurs et équipements sont sur un même réseau plat. La segmentation consiste à séparer les usages et les niveaux de sensibilité : administration, agents, écoles, Wi-Fi invité, vidéosurveillance, serveurs métiers, sauvegarde et supervision.
Cette séparation limite les mouvements latéraux d’un attaquant. Elle ne bloque pas toutes les attaques, mais elle évite qu’un poste compromis dans un service peu critique ouvre directement l’accès aux serveurs financiers ou aux sauvegardes.
Les postes et serveurs doivent aussi faire l’objet d’un socle de sécurité suivi : correctifs de sécurité, antivirus ou EDR selon le niveau de risque, durcissement des configurations, chiffrement lorsque pertinent, restriction des droits locaux, suppression des logiciels obsolètes et contrôle des périphériques. Les serveurs métiers anciens doivent être identifiés comme des risques spécifiques lorsqu’ils ne peuvent plus être mis à jour.
Dans les collectivités multisites, la disponibilité du réseau est aussi un sujet métier. Une école, un service technique ou une annexe isolée ne doit pas dépendre d’une configuration fragile ou non documentée. Les règles de pare-feu, les VLAN, les accès Wi-Fi et les liaisons intersites doivent être maintenus comme des composants critiques du service public.
5. Rendre les sauvegardes réellement restaurables et préparer le PRA/PCA
Une sauvegarde non testée est une promesse, pas une garantie opérationnelle. Pour les collectivités, la sauvegarde doit répondre à deux questions : quelles données peut-on perdre sans mettre en danger le service public, et combien de temps peut-on rester sans application critique ?
Deux indicateurs structurent la réponse. Le RPO, pour Recovery Point Objective, correspond à la perte de données maximale acceptable. Par exemple, perdre quatre heures de saisie n’a pas le même impact que perdre une semaine de données d’état civil ou de finances. Le RTO, pour Recovery Time Objective, correspond au délai maximal acceptable pour remettre un service en fonctionnement.
La stratégie de sauvegarde doit prévoir plusieurs niveaux de protection : sauvegardes régulières, copie isolée ou immuable lorsque c’est possible, protection contre l’effacement par un compte compromis et restauration testée sur les applications réellement critiques. Les sauvegardes doivent être protégées du domaine principal, car un ransomware cherche souvent à les chiffrer ou les supprimer.
Le PRA, plan de reprise d’activité, décrit comment redémarrer les services informatiques après un incident majeur. Le PCA, plan de continuité d’activité, précise comment maintenir les missions essentielles même en mode dégradé. Dans les Antilles-Guyane, ces plans doivent aussi tenir compte des coupures réseau, des pannes électriques, des événements climatiques et des délais d’intervention sur certains sites. Pour une collectivité à Cayenne ou sur un territoire avec plusieurs implantations, la localisation des copies, la connectivité et les procédures manuelles de secours doivent être réalistes.
6. Mettre en place une détection et une réponse à incident adaptées
La cybersécurité des collectivités territoriales ne peut pas reposer uniquement sur la prévention. Il faut aussi détecter vite, qualifier l’incident et décider correctement. Sans journaux exploitables ni procédure claire, une attaque peut rester active plusieurs jours avant d’être comprise.
Les journaux des pare-feu, serveurs, postes critiques, annuaires, solutions de messagerie, VPN et outils cloud doivent être conservés et surveillés selon le niveau de risque. Un SOC managé ou une supervision de sécurité externalisée peut aider les collectivités qui ne disposent pas d’une équipe interne disponible en continu. L’objectif n’est pas de multiplier les alertes, mais de repérer les signaux qui comptent : connexions inhabituelles, élévation de privilèges, création de comptes suspects, chiffrement massif de fichiers, désactivation d’outils de sécurité ou exfiltration potentielle.
La réponse à incident doit être préparée avant la crise. La collectivité doit savoir qui appelle qui, qui peut décider d’isoler un site, comment joindre les prestataires, comment informer la direction générale, comment préserver les preuves et comment communiquer sans aggraver la situation. Une violation de données personnelles peut aussi nécessiter des démarches auprès de la CNIL dans les conditions prévues par le RGPD.
Le site Cybermalveillance.gouv.fr propose des ressources utiles en prévention et en assistance aux victimes. En interne, les routines de surveillance, de revue des accès, de gestion des correctifs et de traitement des alertes peuvent être cadrées avec une méthode d’organisation de la cybersécurité opérationnelle au quotidien.
7. Former les agents, cadrer les prestataires et suivre la conformité
Les agents et élus sont souvent en première ligne : e-mails frauduleux, pièces jointes douteuses, demandes urgentes de virement, faux support technique, usurpation d’un fournisseur ou lien vers un faux portail. La sensibilisation doit être régulière, courte et liée à des situations réelles de la collectivité.
Former ne signifie pas culpabiliser. Il faut donner des réflexes simples : vérifier l’expéditeur, signaler un e-mail suspect, ne pas réutiliser ses mots de passe, éviter les transferts de données non maîtrisés, refuser les demandes inhabituelles sans validation et prévenir rapidement en cas d’erreur. Une alerte précoce permet souvent de limiter les dégâts.
Les prestataires doivent aussi être intégrés à la démarche. Maintenance applicative, hébergement, infogérance, télécoms, impression, vidéosurveillance, logiciels métiers ou services cloud : chaque contrat devrait préciser les responsabilités de sécurité, les modalités d’accès, la gestion des correctifs, la réversibilité, les sauvegardes, les journaux disponibles, les délais de notification d’incident et les exigences de confidentialité.
Sur le plan réglementaire, le RGPD reste central dès lors que la collectivité traite des données personnelles. Selon leur taille, leurs missions et les services fournis, certaines structures publiques ou parapubliques peuvent aussi être concernées par des exigences spécifiques de sécurité ou de résilience. Il convient de valider le périmètre avec le DPO, le responsable juridique et les autorités compétentes lorsque le contexte l’exige.
Comment prioriser les actions sur 90 jours
Une feuille de route courte aide à passer de l’intention à l’exécution. Pour la cybersécurité des collectivités territoriales, les trois premiers mois doivent produire des preuves mesurables : accès sécurisés, sauvegardes testées, exposition réduite, rôles clarifiés et incidents mieux détectés.
| Période | Objectif | Livrables attendus |
|---|---|---|
| 0-30 jours | Identifier les risques majeurs | Inventaire initial, cartographie des services critiques, revue des comptes administrateurs, liste des services exposés |
| 31-60 jours | Réduire les failles les plus probables | MFA sur les accès sensibles, correction des expositions inutiles, durcissement de la messagerie, plan de sauvegarde priorisé |
| 61-90 jours | Rendre le dispositif opérable | Test de restauration, procédure de crise, premières règles de supervision, sensibilisation des agents clés, tableau de suivi |
Cette approche évite le piège du schéma directeur trop ambitieux mais jamais exécuté. Elle permet à une direction générale, un DGS, un DSI ou un responsable informatique de suivre les progrès avec des indicateurs compréhensibles. Pour aller plus vite, une collectivité peut aussi s’appuyer sur une méthode de feuille de route cybersécurité en 30 jours puis l’étendre aux chantiers de fond.
FAQ
Quelles collectivités territoriales sont les plus exposées aux cyberattaques ? Toutes les collectivités peuvent être visées, y compris les petites communes. Les structures les plus fragiles sont souvent celles qui ont peu de ressources IT internes, des applications anciennes, des sauvegardes non testées, des accès distants mal maîtrisés ou plusieurs sites difficiles à superviser.
Par où commencer quand la collectivité n’a pas de RSSI ? Il faut commencer par un diagnostic court : inventaire des services critiques, revue des comptes administrateurs, vérification des sauvegardes, cartographie des accès Internet et analyse de la messagerie. Ces éléments suffisent souvent à identifier les premières actions à fort impact.
L’authentification multifacteur suffit-elle à protéger une collectivité ? Non. Le MFA réduit fortement le risque de compromission de compte, mais il doit être complété par la gestion des droits, la protection des postes, les correctifs, la sauvegarde, la supervision, la sensibilisation et une procédure de réponse à incident.
Quelle est la différence entre PRA et PCA pour une collectivité ? Le PRA décrit comment remettre en fonctionnement les systèmes informatiques après un incident. Le PCA décrit comment maintenir les missions essentielles, même en mode dégradé, lorsque les outils habituels ne sont plus disponibles. Les deux sont complémentaires.
Un SOC managé est-il pertinent pour une commune ou un EPCI ? Oui, lorsque la collectivité ne peut pas surveiller seule ses alertes de sécurité, ses journaux et ses accès critiques. Le SOC managé doit toutefois être dimensionné selon les risques, le budget, les systèmes réellement critiques et la capacité de réponse locale.
À quelle fréquence réaliser un audit cybersécurité ? Un audit complet peut être planifié périodiquement, mais certaines vérifications doivent être plus fréquentes : comptes à privilèges, sauvegardes, services exposés sur Internet, correctifs critiques et incidents récents. Un changement majeur, comme une migration cloud ou une nouvelle application métier, justifie aussi une revue de sécurité.
Faire auditer le système d’information de votre collectivité
Pour une collectivité, la cybersécurité doit rester opérationnelle : protéger les services aux administrés, maîtriser les risques, documenter les responsabilités et pouvoir redémarrer en cas d’incident. AITEC accompagne les organisations publiques et privées de Martinique, Guadeloupe et Guyane sur l’audit, l’infogérance, le cloud, les infrastructures, la supervision et la cybersécurité.
Si vous souhaitez évaluer votre niveau d’exposition, tester vos sauvegardes, prioriser vos actions ou préparer une feuille de route adaptée à votre territoire, vous pouvez échanger avec l’équipe AITEC afin d’étudier les priorités de votre système d’information.