Le sujet cloud RGPD se résume à une question très opérationnelle : pouvez-vous prouver où sont vos données, qui y accède, comment elles sont protégées et comment vous les récupérez en cas de problème ? Pour une PME, une collectivité ou une organisation multisite aux Antilles-Guyane, le cloud peut apporter souplesse, disponibilité et maîtrise des coûts, mais il ne transfère pas votre responsabilité réglementaire.
Garder le contrôle ne signifie pas forcément tout héberger en interne. Cela consiste à définir une gouvernance claire, à contractualiser les responsabilités, à sécuriser les accès, à superviser les usages et à conserver une capacité de réversibilité. Le bon niveau d’exigence dépend des données traitées, du niveau de risque métier et des obligations applicables à votre secteur.
Cloud RGPD : ce que signifie garder le contrôle sur vos données
Dans le RGPD, le contrôle ne se limite pas à la localisation des serveurs. Une organisation doit savoir quelles données personnelles elle traite, pourquoi elle les traite, pendant combien de temps elle les conserve et avec quels prestataires elle les partage. Le cloud ajoute des couches techniques et contractuelles, mais les principes restent les mêmes.
Pour un dirigeant ou un DSI, le contrôle se mesure avec des éléments concrets : une cartographie des données, des droits d’accès documentés, des journaux exploitables, des sauvegardes testées, des clauses contractuelles solides et une procédure de sortie du prestataire. Sans ces preuves, la conformité reste déclarative.
Le point clé est simple : votre fournisseur cloud peut sécuriser une infrastructure, mais il ne peut pas décider à votre place quelles données sont sensibles, quels utilisateurs doivent y accéder ni quel niveau de continuité d’activité est acceptable pour votre métier.
Clarifier les responsabilités avant de migrer
Une migration cloud réussie commence par la répartition des rôles. L’entreprise ou la collectivité qui détermine les finalités et les moyens essentiels du traitement est généralement responsable de traitement. Le prestataire qui traite les données pour son compte est souvent sous-traitant au sens du RGPD. La CNIL rappelle les obligations applicables aux sous-traitants, notamment la nécessité d’un cadre contractuel précis.
Pour un projet cloud RGPD, la première erreur consiste à supposer que la conformité est incluse par défaut dans l’abonnement cloud. En pratique, le niveau de conformité dépend de vos paramétrages, de vos procédures internes, du contrat signé et de votre capacité à contrôler les accès, les sauvegardes et les transferts de données.
| Sujet à clarifier | Question à poser | Preuve attendue |
|---|---|---|
| Rôle du prestataire | Est-il sous-traitant, hébergeur, infogérant ou plusieurs à la fois ? | Contrat, annexe de traitement, matrice de responsabilités |
| Données traitées | Quelles catégories de données sont hébergées ? | Cartographie, registre des traitements, classification |
| Accès administrateur | Qui peut intervenir sur l’environnement ? | Liste des comptes, MFA, journalisation, revue des droits |
| Sous-traitants ultérieurs | Quels autres prestataires peuvent accéder aux données ? | Liste à jour, conditions de notification, localisation |
| Réversibilité | Comment récupérer ou supprimer les données ? | Procédure écrite, formats d’export, délais contractuels |
Les questions à trancher avant de choisir une solution cloud
Avant de comparer des offres techniques, il faut partir du risque métier. Une messagerie, un ERP, une plateforme de paie, un dossier usager ou un serveur de fichiers n’ont pas le même niveau de sensibilité. Une interruption de quelques heures peut être acceptable pour certains services et critique pour d’autres.
Un cadrage cloud RGPD doit répondre à quelques questions simples, mais rarement traitées de façon complète au début des projets : quelles données personnelles vont être hébergées, où seront-elles stockées, quels utilisateurs y auront accès, quelles données seront sauvegardées, quels logs seront conservés et qui pourra administrer la plateforme ?
Ces réponses conditionnent l’architecture. Une PME en Martinique avec un seul site n’a pas les mêmes besoins qu’une collectivité répartie sur plusieurs implantations ou qu’une entreprise présente en Guadeloupe et en Guyane. Le cloud public, le cloud privé, l’hébergement local et le cloud hybride peuvent tous être pertinents, à condition de choisir l’option en fonction des usages et des risques.
Localisation, transferts hors UE et souveraineté
La localisation des données reste un sujet majeur, mais elle ne suffit pas à elle seule. Il faut aussi examiner les accès de support, les sous-traitants ultérieurs, les mécanismes de transfert hors Union européenne et les garanties juridiques associées. La CNIL détaille les règles applicables aux transferts de données hors UE, qui peuvent reposer sur une décision d’adéquation ou sur des garanties appropriées selon les cas.
Le bon réflexe cloud RGPD consiste à distinguer trois notions : la localisation physique des données, le droit applicable au prestataire et les accès réels aux environnements. Des données hébergées dans l’Union européenne peuvent rester mal maîtrisées si les accès administrateurs sont trop larges, si les journaux ne sont pas vérifiés ou si la chaîne de sous-traitance est floue.
Pour les organisations des Antilles-Guyane, la souveraineté numérique prend aussi une dimension opérationnelle. La proximité, la latence, les contraintes de connectivité et la capacité d’intervention locale pèsent dans la décision. Si vous évaluez cette dimension, l’article AITEC sur le cloud souverain et la maîtrise des données complète utilement cette réflexion.
Les contrôles techniques qui prouvent la maîtrise des données
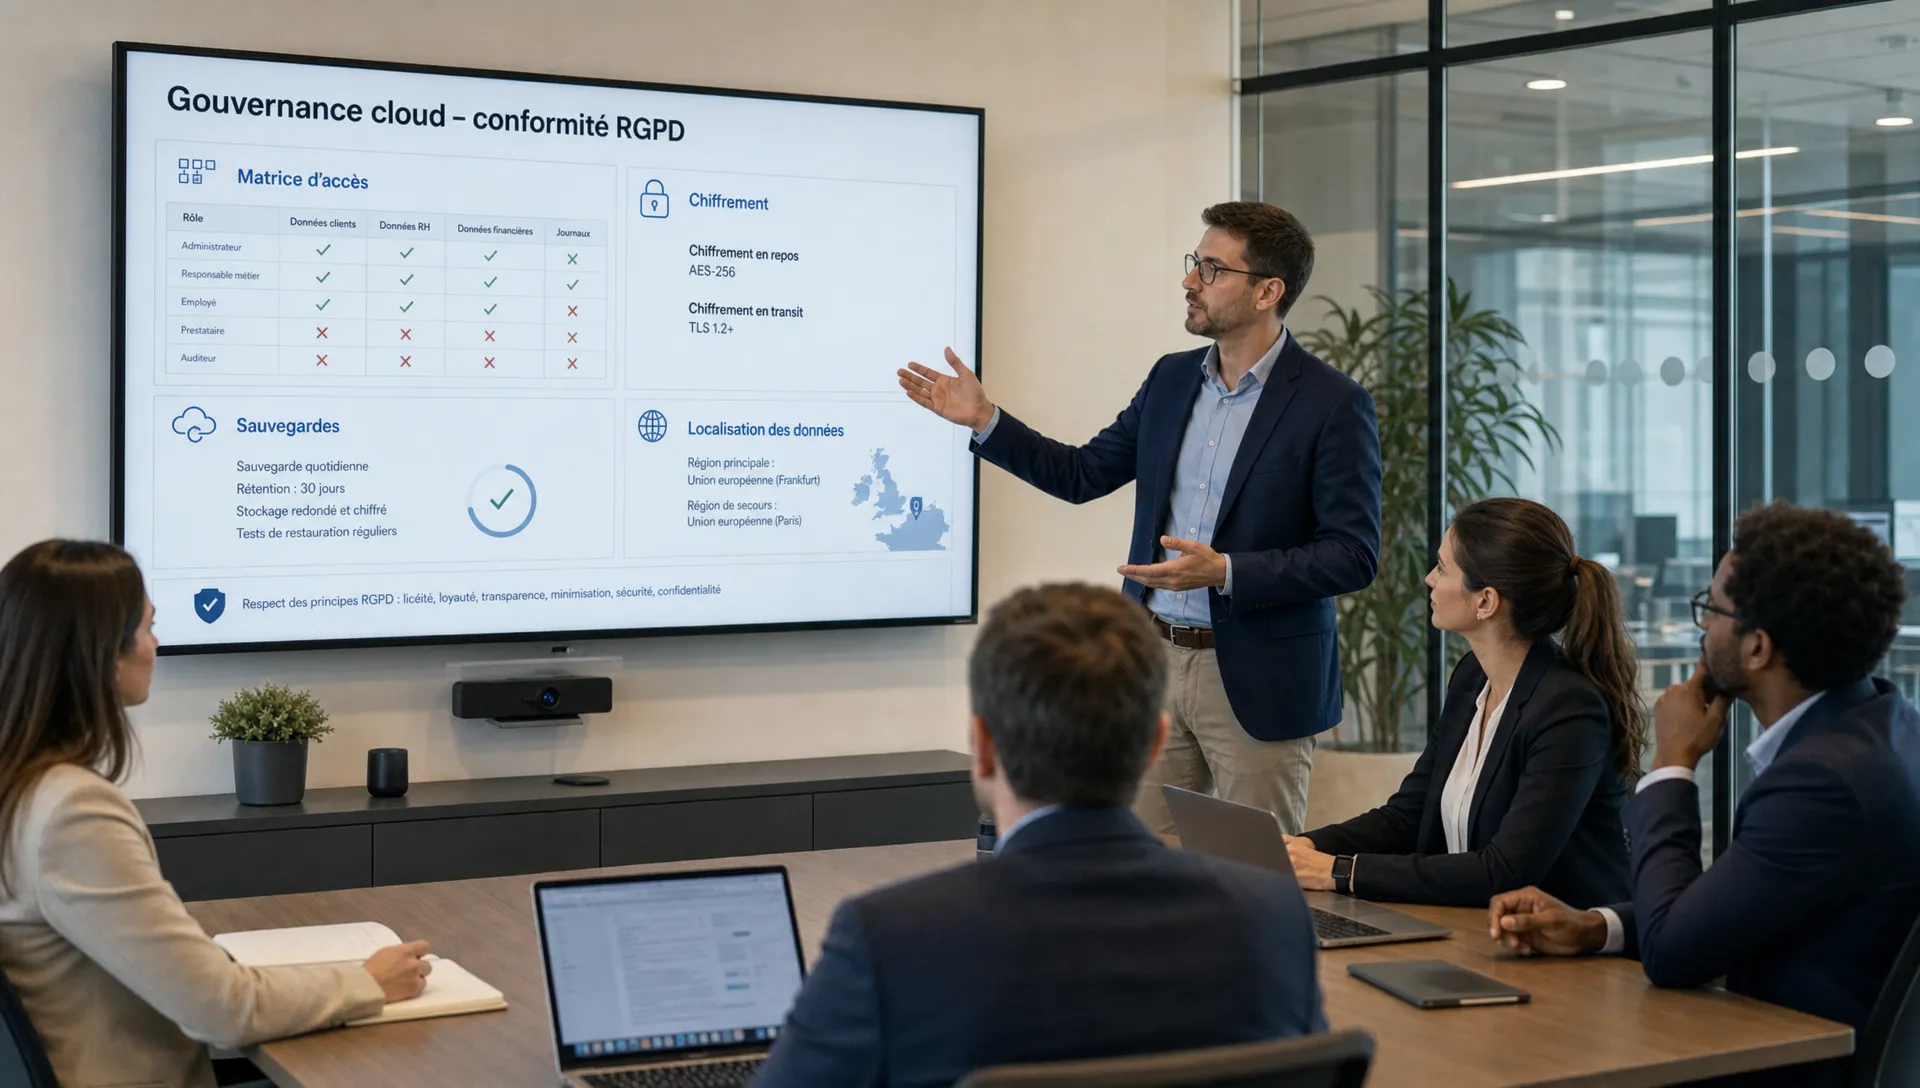
La conformité doit se traduire dans l’exploitation quotidienne. Un environnement cloud bien conçu limite les droits par profil, impose l’authentification multifacteur, chiffre les données sensibles, trace les actions critiques et prévoit une restauration testée. Ces mesures ne garantissent pas l’absence d’incident, mais elles réduisent l’exposition et facilitent la réaction.
Une politique cloud RGPD crédible associe sécurité, supervision et preuve. Il ne suffit pas d’activer des options de sécurité au lancement du projet. Il faut vérifier régulièrement que les comptes inactifs sont supprimés, que les privilèges sont cohérents, que les sauvegardes fonctionnent et que les alertes sont traitées.
| Contrôle | Objectif | Point de vigilance pour l’entreprise |
|---|---|---|
| MFA sur les comptes sensibles | Réduire le risque d’accès non autorisé | Inclure administrateurs, prestataires et accès distants |
| Gestion des identités et des droits | Limiter l’accès aux seules personnes autorisées | Prévoir des revues périodiques, surtout lors des départs |
| Chiffrement | Protéger les données stockées ou en transit | Clarifier la gestion des clés et les responsabilités |
| Journalisation | Reconstituer les actions en cas d’incident | Conserver des logs exploitables et protégés |
| Sauvegarde et restauration | Limiter la perte de données et le temps d’arrêt | Tester les restaurations, pas seulement les sauvegardes |
| Supervision de sécurité | Détecter des comportements anormaux | Définir qui reçoit les alertes et qui intervient |
Contrat cloud : les clauses à vérifier avant de signer
Le contrat est l’un des principaux outils de contrôle. Il doit préciser les finalités du traitement, les catégories de données, les mesures de sécurité, les conditions de recours à d’autres sous-traitants, les modalités d’assistance en cas de demande d’exercice de droits et les conditions de fin de contrat.
Le contrat cloud RGPD doit également traiter la réversibilité. Une entreprise doit pouvoir récupérer ses données dans un format exploitable, supprimer les copies qui n’ont plus lieu d’être et éviter de rester bloquée dans une architecture impossible à faire évoluer. La question n’est pas seulement juridique, elle touche aussi à la continuité de service et à la maîtrise budgétaire.
| Clause ou document | Pourquoi c’est important | Exemple de vérification |
|---|---|---|
| Annexe de traitement des données | Encadrer les obligations du sous-traitant | Vérifier les mesures de sécurité et les rôles |
| Localisation et transferts | Identifier les pays concernés | Demander les zones d’hébergement et les accès support |
| Sous-traitants ultérieurs | Maîtriser la chaîne de prestation | Obtenir la liste et les modalités d’information |
| Suppression des données | Éviter une conservation injustifiée | Définir les délais et preuves de suppression |
| Réversibilité | Préparer un changement de fournisseur | Préciser formats, délais, assistance et coûts éventuels |
| Notification d’incident | Réagir dans les délais | Clarifier le canal, le contenu et les interlocuteurs |
Antilles-Guyane : intégrer la continuité et la proximité
Aux Antilles-Guyane, la conformité ne peut pas être séparée de la résilience. Une entreprise entre Fort-de-France, Baie-Mahault et Cayenne doit penser aux accès distants, aux liaisons intersites, à la disponibilité des applications et aux scénarios de reprise après incident. Les contraintes de distance avec certains prestataires nationaux ou internationaux peuvent aussi rallonger les délais d’intervention.
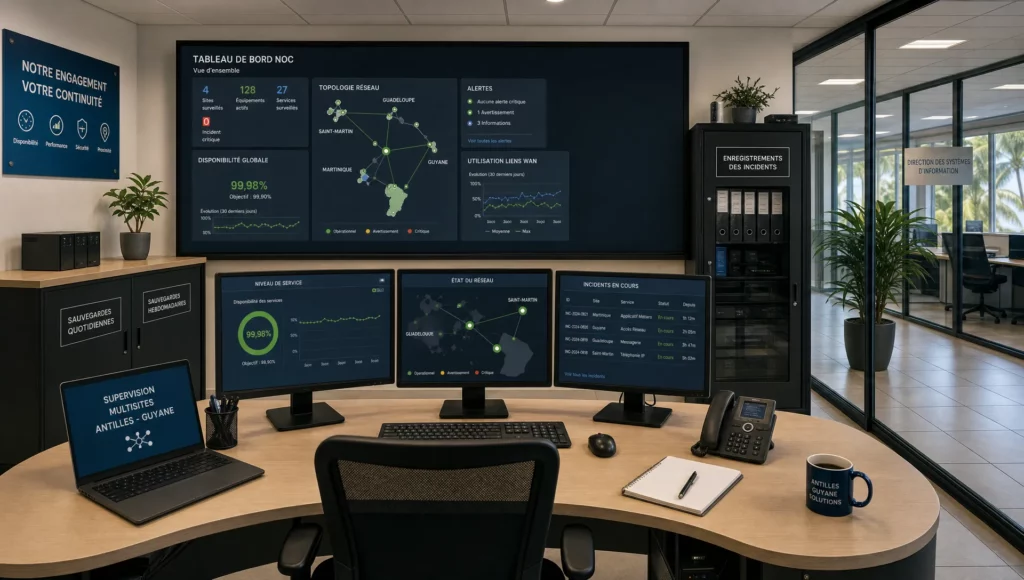
Dans un contexte cloud RGPD, la proximité d’un partenaire IT aide à relier les exigences réglementaires aux réalités terrain : qualité des liens réseau, horaires de support, criticité des applications métiers, sauvegardes hors site, procédures de crise et accompagnement des utilisateurs. Cette approche est particulièrement utile pour les collectivités, les organisations multisites et les PME sans équipe informatique complète en interne.
La question n’est donc pas seulement de choisir un cloud conforme. Il faut construire une architecture exploitable dans la durée, avec un niveau de sécurité adapté et une capacité de reprise cohérente avec les enjeux métier.
Méthode pratique pour reprendre le contrôle en 5 étapes
Une démarche efficace commence par un état des lieux. Avant de modifier l’architecture, il faut identifier les données, les applications, les dépendances techniques et les prestataires déjà en place. Cette phase évite de découvrir trop tard qu’une application critique dépend d’un compte administrateur non documenté ou d’une sauvegarde jamais testée.
Un programme cloud RGPD peut être structuré en cinq étapes simples :
- Cartographier les données et applications : identifier les données personnelles, leur sensibilité, leurs emplacements, les traitements associés et les utilisateurs concernés.
- Classer les risques métier : mesurer les impacts possibles d’une perte de données, d’une indisponibilité ou d’un accès non autorisé sur l’activité, la conformité et la relation client ou usager.
- Auditer les accès et contrats : vérifier les comptes administrateurs, les droits des prestataires, les clauses de sous-traitance, les localisations et la réversibilité.
- Renforcer les mesures techniques : mettre en place MFA, chiffrement, sauvegardes testées, journalisation, supervision et procédures de restauration.
- Piloter dans la durée : organiser des revues périodiques, suivre les incidents, mettre à jour les procédures et adapter l’architecture aux nouveaux usages.
Pour aller plus loin côté système d’information, le guide AITEC sur les actions IT de conformité RGPD pour les PME détaille les chantiers liés aux postes, aux accès, aux sauvegardes et à la sécurité opérationnelle. Si une partie du cloud est externalisée, il est aussi utile de définir ce qu’il faut déléguer ou garder en interne en infogérance cloud.
Quand demander un audit cloud et données personnelles ?
Un audit devient pertinent dès que l’organisation ne peut plus répondre clairement aux questions de localisation, d’accès, de sauvegarde, de contrat ou de réversibilité. C’est aussi le bon réflexe avant une migration, après une croissance rapide, lors d’un changement de prestataire ou après un incident de sécurité.
L’audit ne doit pas être vécu comme un exercice purement réglementaire. Il sert à objectiver les risques, prioriser les actions et éviter les dépenses dispersées. Pour une direction générale, il apporte une vision claire des dépendances critiques. Pour un DSI ou un responsable infrastructure, il aide à transformer les exigences de conformité en plan d’action technique.
AITEC accompagne les entreprises et collectivités de Martinique, Guadeloupe et Guyane sur l’audit, le conseil, l’architecture, la migration, la supervision, la cybersécurité et le support des environnements IT. L’objectif est de construire un cloud maîtrisé, sécurisé et cohérent avec vos contraintes locales.
FAQ
Le RGPD interdit-il d’utiliser le cloud ? Non. Un projet cloud RGPD est possible si l’organisation maîtrise ses traitements, choisit des prestataires adaptés, encadre la sous-traitance, sécurise les accès et conserve des preuves de conformité.
Un cloud souverain suffit-il pour être conforme ? Non. Un cloud souverain peut renforcer la maîtrise juridique et opérationnelle des données, mais la conformité dépend aussi de la gouvernance, des contrats, des droits d’accès, de la sécurité et des procédures internes.
Les données doivent-elles obligatoirement être hébergées en France ? Le RGPD n’impose pas systématiquement un hébergement en France. En revanche, l’organisation doit encadrer les transferts hors Union européenne, vérifier les garanties applicables et documenter ses choix.
Qui est responsable en cas de problème dans le cloud ? L’entreprise ou la collectivité reste généralement responsable de traitement pour les données qu’elle exploite. Le prestataire peut être sous-traitant et doit respecter ses obligations contractuelles et réglementaires, mais il ne remplace pas la gouvernance interne.
Quelles preuves demander à un fournisseur cloud ? Il faut demander les clauses de traitement des données, la localisation des environnements, la liste des sous-traitants, les mesures de sécurité, les procédures d’incident, les engagements de réversibilité et les modalités de suppression des données.
Faut-il impliquer le DPO dans un projet cloud ? Oui, lorsqu’un DPO est désigné, il doit être associé dès le cadrage. Il peut aider à vérifier les finalités, les bases légales, les risques pour les personnes, les clauses contractuelles et la documentation de conformité.
Évaluer votre maîtrise des données dans le cloud
Si vous ne savez pas précisément où sont vos données, quels prestataires y accèdent ou comment les récupérer en cas de changement d’architecture, un audit permet de remettre de la clarté dans vos choix cloud. AITEC peut vous aider à évaluer votre environnement, prioriser les risques et bâtir une trajectoire adaptée à vos enjeux métier aux Antilles-Guyane.
Pour avancer de manière structurée, vous pouvez échanger avec AITEC afin de préparer un audit cloud, sécurité et données personnelles orienté actions concrètes.