
La virtualisation des réseaux consiste à créer des réseaux logiques indépendants de l’infrastructure physique, afin de segmenter, piloter et sécuriser les flux entre plusieurs sites. Pour une entreprise multisite en Martinique, Guadeloupe ou Guyane, elle permet de mieux contrôler les accès entre agences, datacenters, cloud, utilisateurs nomades et applications métier, sans multiplier les équipements ni complexifier chaque intervention.
Dans un réseau traditionnel, la sécurité dépend souvent de règles configurées équipement par équipement. Cette approche devient difficile à maintenir dès que l’organisation ouvre de nouveaux sites, utilise plusieurs liens opérateurs ou migre une partie de ses applications vers le cloud. Le risque n’est pas seulement technique : une mauvaise segmentation peut faciliter la propagation d’un ransomware, ralentir les équipes ou compliquer la reprise d’activité après incident.
La virtualisation réseau apporte une réponse opérationnelle à ces enjeux. Elle sépare la logique réseau des câbles, switches et routeurs physiques, puis applique des politiques cohérentes à l’échelle de l’organisation. Pour un décideur, l’intérêt est clair : gagner en visibilité, réduire les risques de configuration incohérente et faire évoluer le réseau sans repartir de zéro à chaque projet.
Pourquoi la virtualisation des réseaux renforce la sécurité multisite
La virtualisation des réseaux renforce la sécurité multisite parce qu’elle permet de découper le système d’information en zones contrôlées. Un site de production, une mairie annexe, un bureau administratif, un réseau Wi-Fi invité et un environnement serveur n’ont pas les mêmes droits d’accès. Ils ne devraient donc pas communiquer librement entre eux.
Cette logique de cloisonnement limite les mouvements latéraux en cas de compromission. Si un poste utilisateur est infecté sur un site distant, les politiques réseau peuvent empêcher l’accès direct aux serveurs critiques, aux sauvegardes ou aux applications financières. L’objectif n’est pas de promettre une sécurité absolue, mais de réduire l’impact potentiel d’un incident.
Pour les organisations ultramarines, cette approche est d’autant plus importante que les contraintes de connectivité et d’intervention peuvent être fortes. Une panne ou une attaque sur un site isolé ne doit pas bloquer l’ensemble de l’activité. La sécurité réseau doit donc être pensée avec la disponibilité, la supervision et la continuité de service.
Définition simple : réseau physique, réseau logique et segmentation
Un réseau physique correspond aux équipements matériels : routeurs, switches, pare-feu, bornes Wi-Fi, câbles, liens fibre ou radio. Un réseau logique est une couche de configuration qui définit qui peut communiquer avec qui, selon quelles règles et sur quels chemins.
La virtualisation permet de créer plusieurs réseaux logiques sur la même infrastructure physique. On peut, par exemple, isoler le réseau comptabilité, le réseau production, le réseau invités, le réseau sauvegarde et les flux d’administration. Cette séparation peut s’appuyer sur des technologies comme les VLAN, les VRF, les tunnels chiffrés, le SD-WAN, le SDN ou la microsegmentation selon le niveau de maturité de l’organisation.
La virtualisation des réseaux ne remplace pas les bonnes pratiques de cybersécurité. Elle les rend plus applicables dans un environnement distribué. Elle doit être combinée à des pare-feu bien administrés, à une gestion stricte des identités, à une supervision des événements, à des sauvegardes protégées et à une documentation à jour.
Les cas d’usage les plus fréquents en Martinique, Guadeloupe et Guyane
Un réseau multisite peut regrouper un siège à Fort-de-France, des agences au Lamentin, un site logistique en Guadeloupe ou une antenne à Cayenne. Dans ce contexte, la sécurité ne peut pas dépendre uniquement du site principal. Chaque implantation doit appliquer les mêmes règles de contrôle, même avec des usages ou des liens télécoms différents.
La virtualisation réseau est particulièrement utile pour les organisations qui veulent connecter des sites distants au cloud, héberger des applications métier, renforcer la sécurité d’un réseau Wi-Fi ou séparer des environnements sensibles. Elle aide aussi les collectivités et PME multisites à standardiser leurs règles de sécurité, sans devoir maintenir des configurations manuelles différentes partout.
Si votre enjeu principal concerne l’accès sécurisé aux applications hébergées, l’article d’AITEC sur la manière de concevoir un réseau cloud sécurisé pour vos sites distants complète utilement cette réflexion. Il permet de relier la conception réseau aux usages cloud et aux contraintes des sites distribués.
Ce que la virtualisation change dans l’architecture de sécurité
Dans une architecture classique, les règles de sécurité sont souvent concentrées au siège ou au niveau d’un pare-feu central. Cette organisation peut fonctionner pour un petit réseau, mais elle montre vite ses limites lorsque les utilisateurs accèdent au cloud, travaillent depuis plusieurs sites ou utilisent des applications hébergées.
Avec la virtualisation des réseaux, la politique de sécurité devient plus indépendante de l’emplacement physique. Un utilisateur du service finances peut conserver les mêmes droits réseau qu’il travaille depuis le siège, une agence ou un site temporaire. À l’inverse, un prestataire ou un invité peut être limité à un périmètre strict, même s’il se connecte depuis un réseau interne.
Voici les principaux changements à anticiper :
| Élément d’architecture | Approche traditionnelle | Approche avec réseau virtualisé |
|---|---|---|
| Segmentation | Souvent liée aux équipements et aux sites | Définie par politiques logiques et usages métier |
| Administration | Configurations locales, parfois hétérogènes | Pilotage plus centralisé et règles standardisées |
| Sécurité des sites distants | Dépend fortement de chaque implantation | Politiques cohérentes entre sites |
| Évolutivité | Ajout de site parfois complexe | Déploiement plus reproductible |
| Gestion des incidents | Isolement plus difficile si les flux sont peu maîtrisés | Cloisonnement plus précis des zones touchées |
Cette évolution demande une phase de conception sérieuse. Un réseau virtualisé mal pensé peut reproduire les faiblesses existantes avec une couche supplémentaire de complexité.
Sécuriser les flux sans ralentir les équipes
Un réseau multisite sécurisé ne doit pas devenir un frein à l’activité. Les équipes doivent accéder rapidement aux applications de gestion, aux outils collaboratifs, aux dossiers partagés et aux services cloud. Le rôle de l’architecture réseau est de filtrer les flux à risque sans bloquer les usages légitimes.
La première étape consiste à cartographier les flux réels. Qui accède à quoi ? Depuis quel site ? Avec quel niveau de criticité ? Cette analyse évite de construire une sécurité théorique qui ne correspond pas aux usages quotidiens. Elle permet aussi d’identifier les flux obsolètes, les accès trop larges et les dépendances invisibles entre applications.
La virtualisation des réseaux facilite ensuite l’application de règles adaptées par profil, par site, par application ou par environnement. Les flux d’administration peuvent être séparés du trafic utilisateur. Les sauvegardes peuvent être isolées. Les postes bureautiques peuvent être empêchés d’accéder directement à certaines zones serveurs.
Pour approfondir cet équilibre entre protection et performance, vous pouvez consulter le guide AITEC consacré à la manière de sécuriser un réseau d’entreprise sans ralentir les équipes.
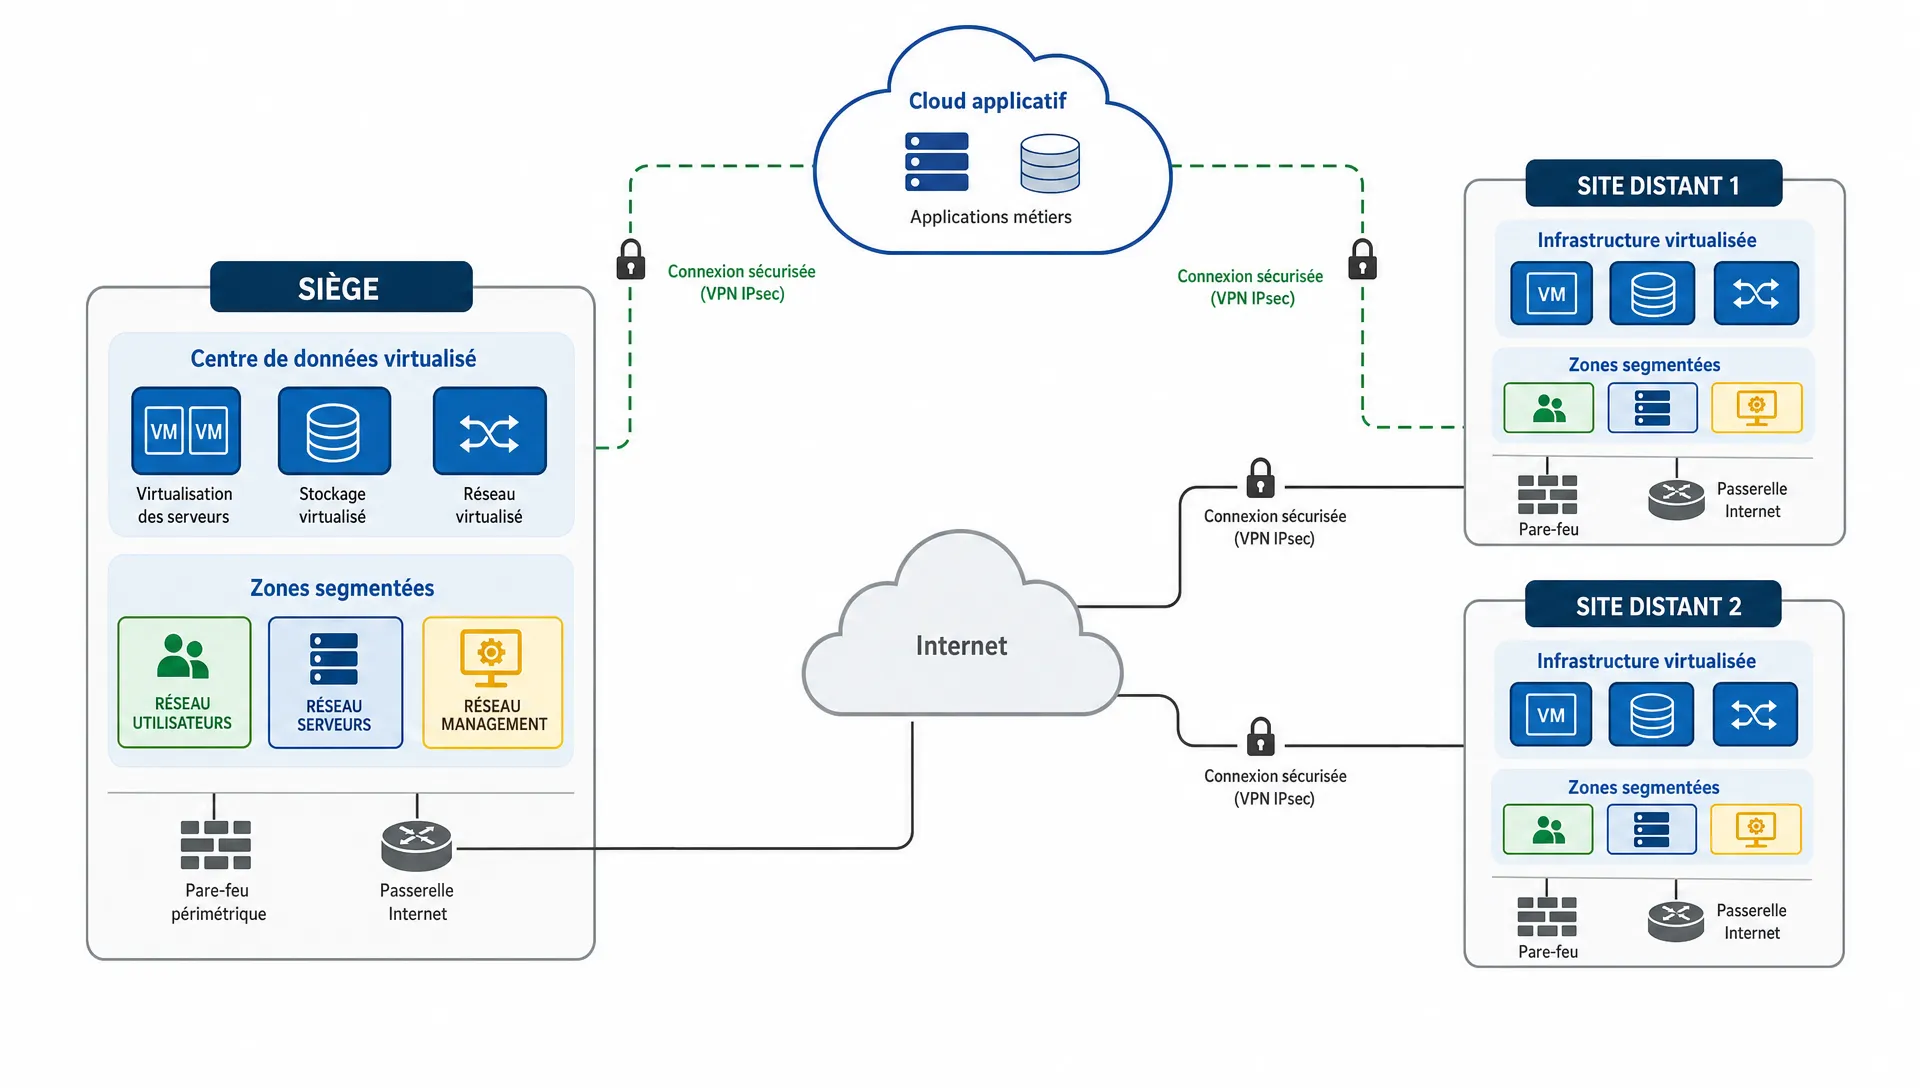
Technologies associées : SD-WAN, VLAN, VRF, VPN et microsegmentation
La virtualisation réseau n’est pas une technologie unique. Elle regroupe plusieurs mécanismes qui répondent à des besoins différents. Le bon choix dépend du niveau de criticité, de la taille du réseau, des applications utilisées et de la capacité d’exploitation de l’équipe informatique.
Les VLAN permettent de segmenter un réseau local en plusieurs zones logiques. Les VRF peuvent isoler des tables de routage pour séparer des environnements. Les VPN et tunnels chiffrés protègent les communications entre sites ou avec des utilisateurs distants. Le SD-WAN ajoute une couche de pilotage des liens et des chemins applicatifs. Le SDN permet de contrôler l’infrastructure réseau par logiciel, souvent dans des environnements plus avancés.
La microsegmentation va plus loin en appliquant des règles de communication très fines entre charges de travail, serveurs ou applications. Elle est utile pour limiter les mouvements latéraux, notamment dans les environnements virtualisés ou cloud. Dans tous les cas, la virtualisation des réseaux doit rester compréhensible et exploitable par les équipes qui en auront la charge au quotidien.
Les critères de décision pour une entreprise multisite
Avant de lancer un projet, il faut éviter de raisonner uniquement en choix technologique. Un SD-WAN, une segmentation VLAN ou une architecture plus avancée ne répondent pas aux mêmes objectifs. Le bon niveau de virtualisation dépend d’abord des risques métier.
Les questions utiles à poser sont concrètes : quels sites sont critiques ? Quelles applications ne peuvent pas être interrompues ? Quels flux doivent être chiffrés ? Quelles zones doivent rester accessibles pendant une panne de lien ? Quels accès faut-il tracer pour répondre aux obligations de conformité ou aux exigences internes ?
Pour une PME ou une collectivité, les critères suivants aident à arbitrer :
- La criticité des applications métier et des données hébergées.
- Le nombre de sites, d’utilisateurs, de prestataires et de profils d’accès.
- La qualité et la redondance des liens disponibles dans chaque zone.
- Le niveau de supervision attendu sur les performances et les événements de sécurité.
- La capacité interne à maintenir l’architecture ou le besoin de services managés.
Dans les Antilles-Guyane, la disponibilité des liens, les délais d’intervention et la continuité d’activité doivent peser autant que la performance pure. Une architecture élégante sur le papier peut être insuffisante si elle ne tient pas compte du contexte local.
Méthode de déploiement : avancer par étapes maîtrisées
Un projet de virtualisation des réseaux doit commencer par un audit de l’existant. L’objectif est de comprendre les équipements, les liens, les plans d’adressage, les règles de pare-feu, les flux applicatifs, les dépendances et les points de faiblesse. Cette phase évite de migrer des erreurs historiques vers la nouvelle architecture.
La deuxième étape consiste à définir une cible réaliste. Il faut préciser les zones réseau, les règles entre zones, les besoins de chiffrement, les priorités applicatives, les exigences de journalisation et les scénarios de secours. Cette cible doit être validée avec les métiers, car une règle réseau peut avoir un impact direct sur l’activité.
Le déploiement gagne à être progressif. On peut commencer par un site pilote ou une zone moins critique, mesurer les effets sur les performances, corriger les règles puis généraliser. Cette approche réduit les interruptions et permet aux équipes de support de s’approprier les nouveaux modes d’exploitation.
Pour les organisations qui doivent aussi fiabiliser leurs liens et leurs accès cloud, la réflexion peut être rapprochée d’un projet plus large de réseaux et connectivité pour les PME aux Antilles-Guyane.
Points de vigilance pour éviter une complexité inutile
La virtualisation réseau apporte de la souplesse, mais elle peut devenir difficile à administrer si les règles ne sont pas documentées. Multiplier les zones sans logique métier claire entraîne des exceptions, des contournements et des incidents de production.
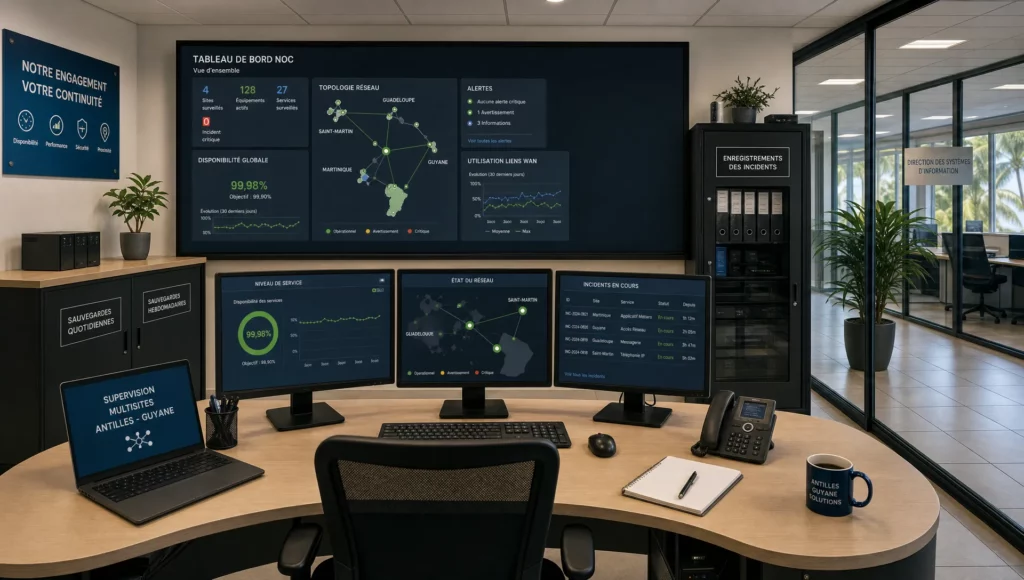
Un autre risque consiste à négliger la supervision. Une architecture virtualisée doit permettre de voir les flux, les anomalies, les saturations, les changements de configuration et les tentatives d’accès interdites. Sans cette visibilité, l’organisation gagne en complexité sans gagner suffisamment en maîtrise.
Il faut également prévoir la gouvernance des changements. Qui peut modifier une règle ? Comment la demande est-elle validée ? Combien de temps une exception temporaire reste-t-elle active ? Ces questions paraissent administratives, mais elles conditionnent directement la sécurité du réseau.
Indicateurs à suivre après la mise en place
Après le déploiement, la virtualisation des réseaux doit être évaluée avec des indicateurs compréhensibles par la direction comme par les équipes techniques. Le but est de vérifier que l’architecture réduit les risques sans dégrader les usages.
Les indicateurs les plus utiles portent sur la disponibilité des liens, la latence vers les applications critiques, le nombre d’incidents réseau, le volume de flux bloqués, les changements non conformes, les temps de rétablissement et la qualité de l’expérience utilisateur. Ces mesures doivent être suivies dans le temps, car les usages évoluent avec les nouveaux sites, les nouveaux outils cloud et les projets métiers.
La documentation doit aussi être tenue à jour. Un schéma réseau obsolète devient vite un facteur de risque lors d’un incident, d’un audit ou d’un changement d’équipe. La sécurité d’un réseau multisite repose autant sur l’architecture que sur son exploitation quotidienne.
FAQ : virtualisation réseau et sécurité multisite
La virtualisation des réseaux est-elle réservée aux grandes entreprises ? Non. Une PME multisite peut en tirer profit dès lors qu’elle doit isoler des usages, sécuriser des accès distants ou connecter plusieurs sites à des applications critiques. Le niveau de sophistication doit simplement être adapté à la taille de l’organisation.
Quelle différence entre SD-WAN et virtualisation réseau ? Le SD-WAN est une technologie de pilotage des connexions WAN et des chemins applicatifs. La virtualisation réseau est une approche plus large qui inclut la segmentation, l’isolation logique, les tunnels sécurisés et parfois le SDN ou la microsegmentation.
La virtualisation réseau protège-t-elle contre les ransomwares ? Elle ne bloque pas à elle seule un ransomware, mais elle peut limiter sa propagation en isolant les zones critiques et en réduisant les accès inutiles. Elle doit être complétée par des sauvegardes protégées, des mises à jour, de l’EDR, une supervision et des procédures de réponse à incident.
Faut-il remplacer toute l’infrastructure existante ? Pas nécessairement. Un audit permet de déterminer ce qui peut être conservé, mis à jour ou remplacé. Dans certains cas, la segmentation logique et l’amélioration des règles suffisent à obtenir un gain significatif.
Comment démarrer un projet de sécurisation réseau multisite ? Le point de départ recommandé est une cartographie des sites, des liens, des flux applicatifs et des risques. Cette base permet de définir une cible de sécurité réaliste, puis de déployer progressivement les changements.
Évaluer votre réseau multisite avec AITEC
Pour sécuriser un réseau multisite, la technologie ne suffit pas. Il faut une analyse des usages, des risques, des liens disponibles, des contraintes locales et des objectifs métier. AITEC accompagne les entreprises et collectivités de Martinique, Guadeloupe et Guyane sur l’audit, l’architecture, le déploiement, la supervision, la cybersécurité et l’amélioration continue de leur système d’information.
Si vous devez moderniser votre réseau, sécuriser vos sites distants ou préparer une évolution cloud, vous pouvez planifier un audit IT avec AITEC afin d’évaluer votre architecture actuelle, vos priorités de sécurité et les étapes de transformation les plus adaptées à votre organisation.