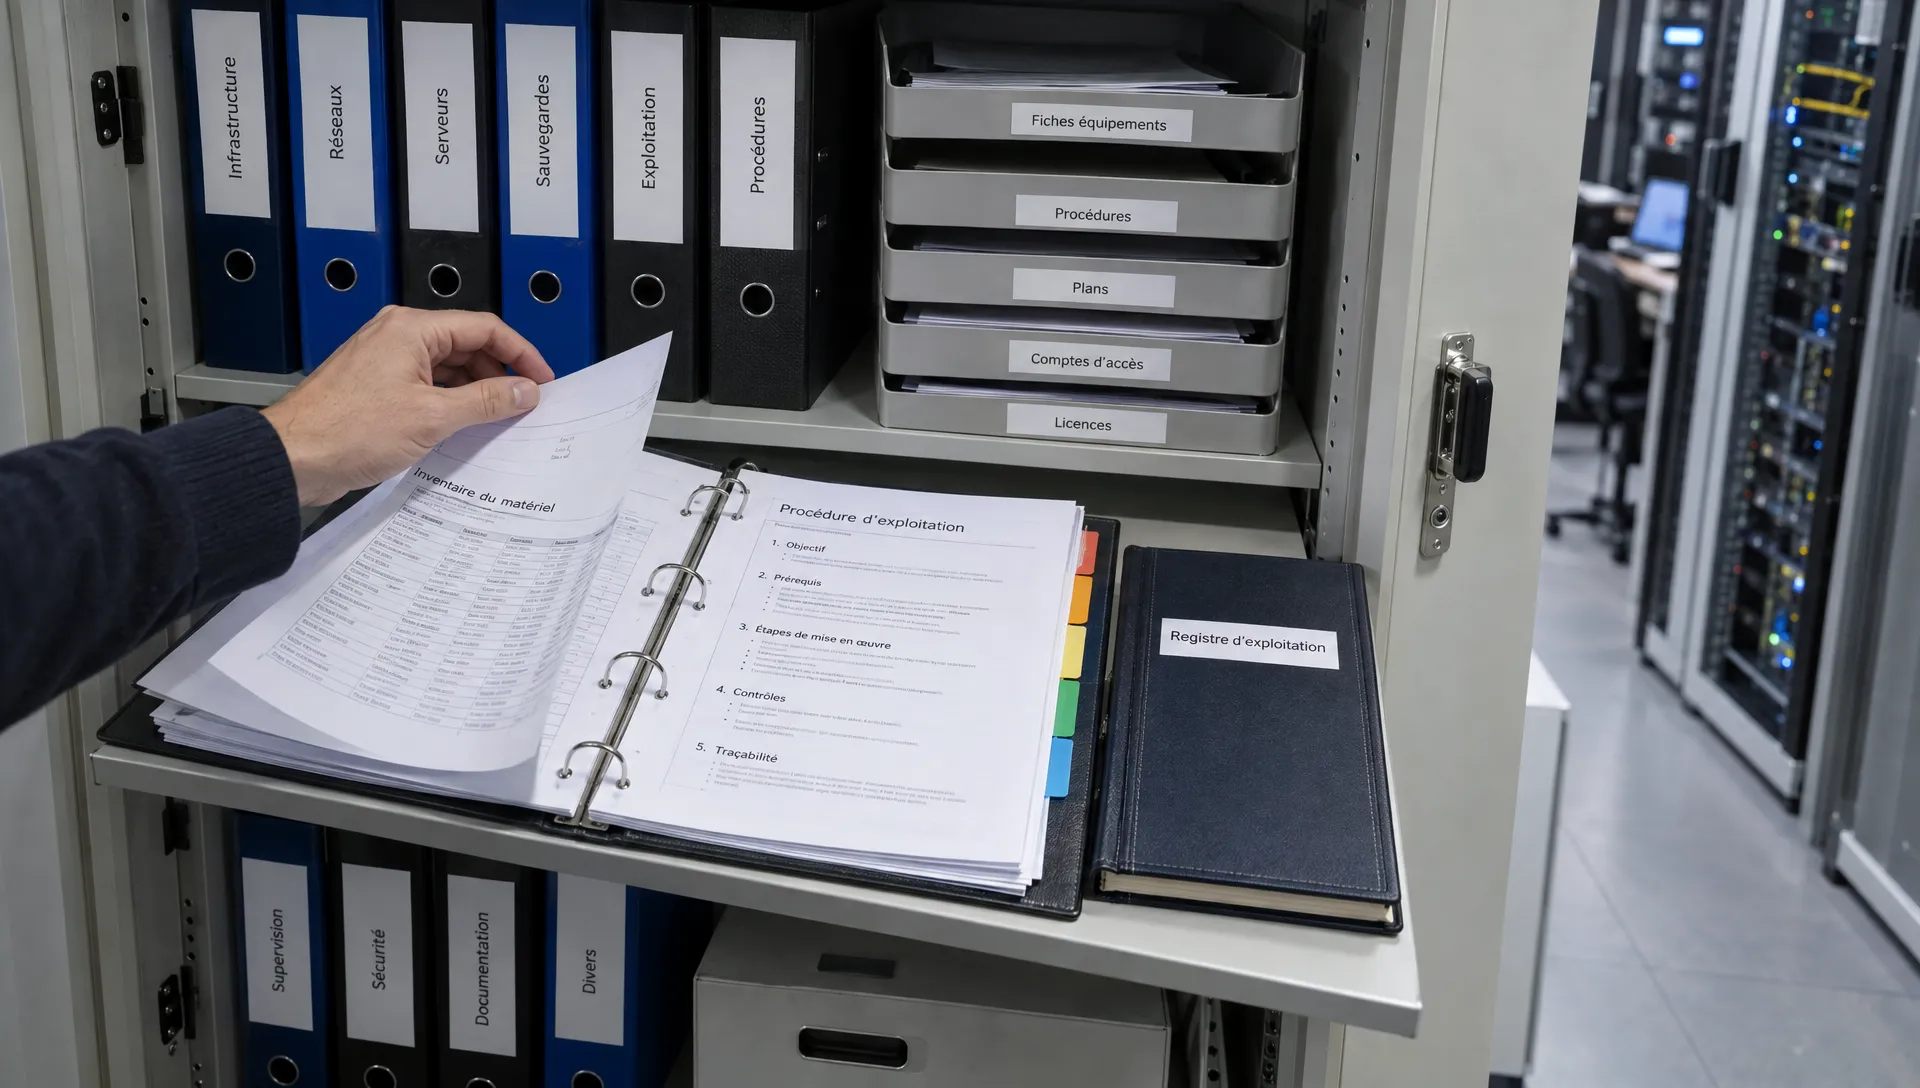
Votre société d’infogérance doit vous remettre des documents permettant de vérifier ce qu’elle gère, les engagements qu’elle prend et les moyens de reprendre la main sur votre informatique. Le socle à demander comprend le contrat et ses annexes, le dossier technique, les procédures de sécurité et de sauvegarde, les comptes rendus d’exploitation et le plan de réversibilité.
Ces documents ne sont pas tous imposés par la loi. Certains répondent à des obligations précises, notamment en matière de données personnelles. D’autres doivent être prévus au contrat pour rendre la prestation contrôlable. Pour une PME comme pour une collectivité, l’enjeu est de ne pas dépendre uniquement des connaissances du technicien qui intervient.
Quels documents demander à votre société d’infogérance ?
Le tableau suivant constitue une base de contrôle. Les livrables peuvent être regroupés dans un portail documentaire, à condition de rester accessibles aux personnes autorisées, à jour et exportables.
| Document à demander | Ce qu’il doit permettre de vérifier | Moment de remise recommandé |
|---|---|---|
| Contrat, périmètre et annexes tarifaires | Services inclus, exclusions, coûts et conditions de sortie | Avant signature |
| SLA et matrice des responsabilités | Délais, priorités et rôle de chaque intervenant | Avant signature |
| Inventaire et dossier technique | Équipements, logiciels, architecture et dépendances | Au démarrage, puis après modification |
| Registre des accès et habilitations | Comptes privilégiés, droits et modalités de récupération | Au démarrage, puis à chaque changement |
| Plan d’assurance sécurité ou document équivalent | Mesures de protection et procédures opérationnelles | Avant démarrage, puis après évolution |
| Accord de sous-traitance RGPD, si applicable | Encadrement des traitements de données personnelles | Avant les traitements concernés |
| Plan de sauvegarde et rapports de restauration | Données protégées et capacité réelle de récupération | Au démarrage, puis selon la fréquence convenue |
| Plan de reprise d’activité | Ordre de redémarrage, dépendances et responsabilités | Après analyse des besoins métier |
| Rapports d’exploitation | Incidents, maintenance, risques et actions correctives | Selon une périodicité contractualisée |
| Plan de réversibilité | Conditions de transfert vers votre équipe ou un autre prestataire | À prévoir dès la contractualisation |
Un document livré n’est pas nécessairement un document validé. Vérifiez son contenu, sa date et son adéquation à votre environnement. Un modèle générique sans vos sites, vos applications ni vos interlocuteurs ne suffit pas.
Avant signature : encadrer le service et les responsabilités
Le contrat, le périmètre et les conditions financières
Le contrat doit identifier les entités concernées, les sites couverts et les services confiés au prestataire. Ses annexes précisent les équipements, applications, infrastructures cloud et prestations incluses.
Demandez une séparation explicite entre exploitation courante et projets ponctuels. Une migration, un déménagement ou le remplacement d’un serveur peuvent relever d’un devis distinct. Il faut aussi savoir qui prend en charge les licences, les déplacements et les interventions hors des plages prévues.
Votre société d’infogérance doit pouvoir expliquer comment évolue la facturation lorsque vous ajoutez un utilisateur, ouvrez un site ou retirez un équipement. Faites inscrire les règles de révision, de renouvellement et de résiliation plutôt que de vous appuyer sur une explication commerciale orale.
Les SLA et la matrice des responsabilités
Les SLA, ou engagements de niveau de service, doivent distinguer prise en charge, intervention, contournement et rétablissement. Un délai de réponse ne signifie pas que le service sera rétabli dans ce délai.
Pour chaque priorité, demandez la définition de l’incident, le point de départ du délai, les horaires applicables et les éventuelles conditions de suspension du décompte. Les modalités d’escalade et de mesure doivent également être écrites.
La matrice des responsabilités précise ensuite qui décide, qui agit et qui valide. Elle couvre notamment les interactions avec l’hébergeur, l’opérateur télécom et l’éditeur du logiciel métier. Pour approfondir ce point, la répartition de la gestion des incidents entre infogérance et hébergement permet d’identifier les zones qui risquent de rester sans responsable.
L’accord de sous-traitance pour les données personnelles
Lorsque le prestataire traite des données personnelles pour votre compte, les opérations concernées doivent être encadrées conformément à l’article 28 du RGPD. Un engagement général de confidentialité ne remplace pas cet encadrement.
L’accord doit notamment préciser les traitements confiés, leur durée, les catégories de données, les instructions documentées, la confidentialité, la sécurité et le recours à d’autres sous-traitants. Il doit aussi traiter de l’assistance, du sort des données en fin de prestation et des informations nécessaires pour démontrer le respect des obligations applicables.
Demandez également la localisation des traitements et l’identification des éventuels transferts hors de l’Espace économique européen. Un hébergement présenté comme local ne suffit pas, à lui seul, à établir la conformité de l’ensemble de la prestation.
Au démarrage : obtenir un dossier technique exploitable
L’inventaire et la documentation d’architecture
Une société d’infogérance doit disposer d’une vision documentée du périmètre qu’elle exploite. Demandez un inventaire des postes, serveurs, équipements réseau, abonnements, licences et services hébergés concernés par son contrat.
Pour chaque actif critique, le dossier devrait permettre d’identifier sa fonction, son emplacement, son responsable et ses dépendances. Les dates de fin de support connues doivent être signalées afin d’anticiper les remplacements.
Le dossier technique comprend aussi les schémas réseau utiles, les interconnexions entre sites et les dépendances des applications métier. Il ne s’agit pas d’accumuler des plans : une personne habilitée doit pouvoir comprendre comment un service fonctionne et quels composants son rétablissement nécessite.
Exigez enfin un état initial mentionnant les anomalies détectées, les limites de l’audit et les actions restant à décider. Cela évite de confondre reprise en gestion et remise à niveau complète du système d’information.
Le registre des accès et la procédure de récupération
Le registre doit identifier les comptes d’administration, leurs titulaires, leurs droits et leur périmètre. Il doit préciser les modalités de création, de révision et de suppression des accès.
Pour les domaines internet, abonnements cloud et licences stratégiques, vérifiez quelle entité est titulaire du contrat et qui contrôle les moyens de récupération. Cette question devient critique lorsqu’une adresse appartenant au prestataire constitue l’unique contact de secours.
Ne demandez pas un fichier de mots de passe envoyé par courriel. Exigez plutôt une procédure de conservation et de transmission sécurisée des secrets, avec des accès restreints et tracés. Les comptes d’urgence doivent être protégés, testés et soumis à une procédure d’utilisation définie.
Votre organisation doit pouvoir récupérer les accès nécessaires à sa continuité sans disposer, au quotidien, de droits administrateur excessifs pour tous ses collaborateurs.
Pendant l’exploitation : exiger des preuves de sécurité et de restauration
Le plan de sécurité et la procédure de gestion d’incident
Demandez à votre société d’infogérance un plan d’assurance sécurité, ou un document équivalent adapté à la taille du périmètre. Il doit décrire les mesures réellement appliquées, pas seulement citer des produits.
Le contenu attendu porte notamment sur l’authentification multifacteur, la protection des postes et serveurs, la gestion des correctifs, les accès distants et la journalisation. Pour chaque mesure importante, identifiez le responsable, le périmètre couvert et les éventuelles exceptions.
La procédure d’incident doit préciser qui alerte votre organisation, par quel canal et avec quelles informations. Prévoyez un canal de secours si la messagerie habituelle est indisponible.
Pour une violation de données personnelles, le RGPD prévoit que le sous-traitant informe le responsable du traitement dans les meilleurs délais après en avoir pris connaissance. Les modalités opérationnelles doivent permettre à votre organisation d’évaluer l’incident et de respecter ses propres obligations.
Le plan de sauvegarde et les rapports de restauration
Un rapport indiquant « sauvegarde réussie » ne démontre pas, à lui seul, qu’une application pourra redémarrer. Exigez un plan identifiant les données sauvegardées, leur fréquence de copie, leur durée de conservation et les exclusions.
Le document doit aussi préciser la séparation des accès, la protection contre l’effacement et les conditions de récupération lorsque l’environnement principal est indisponible. Les mécanismes retenus dépendent de l’architecture et des risques identifiés.
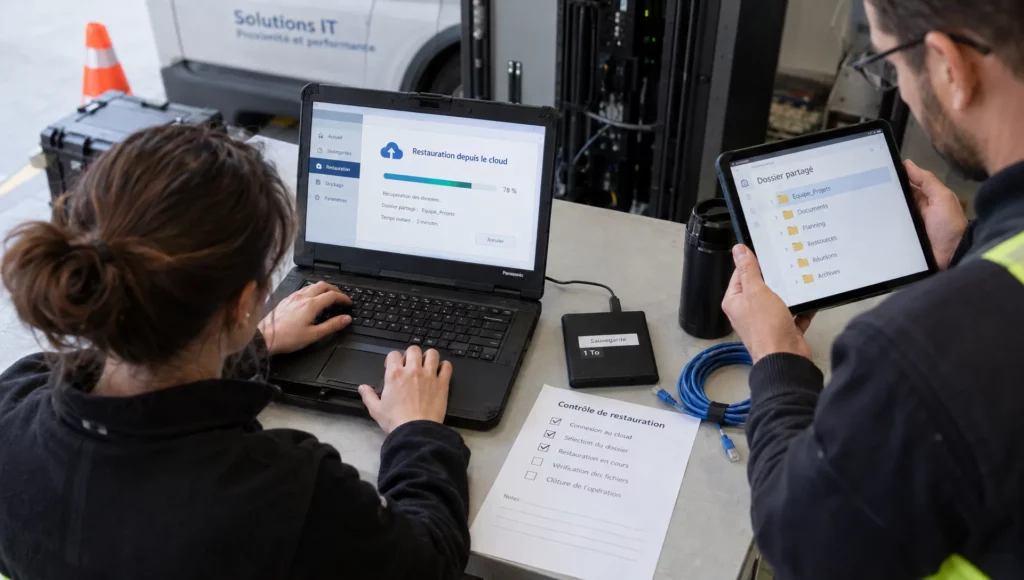
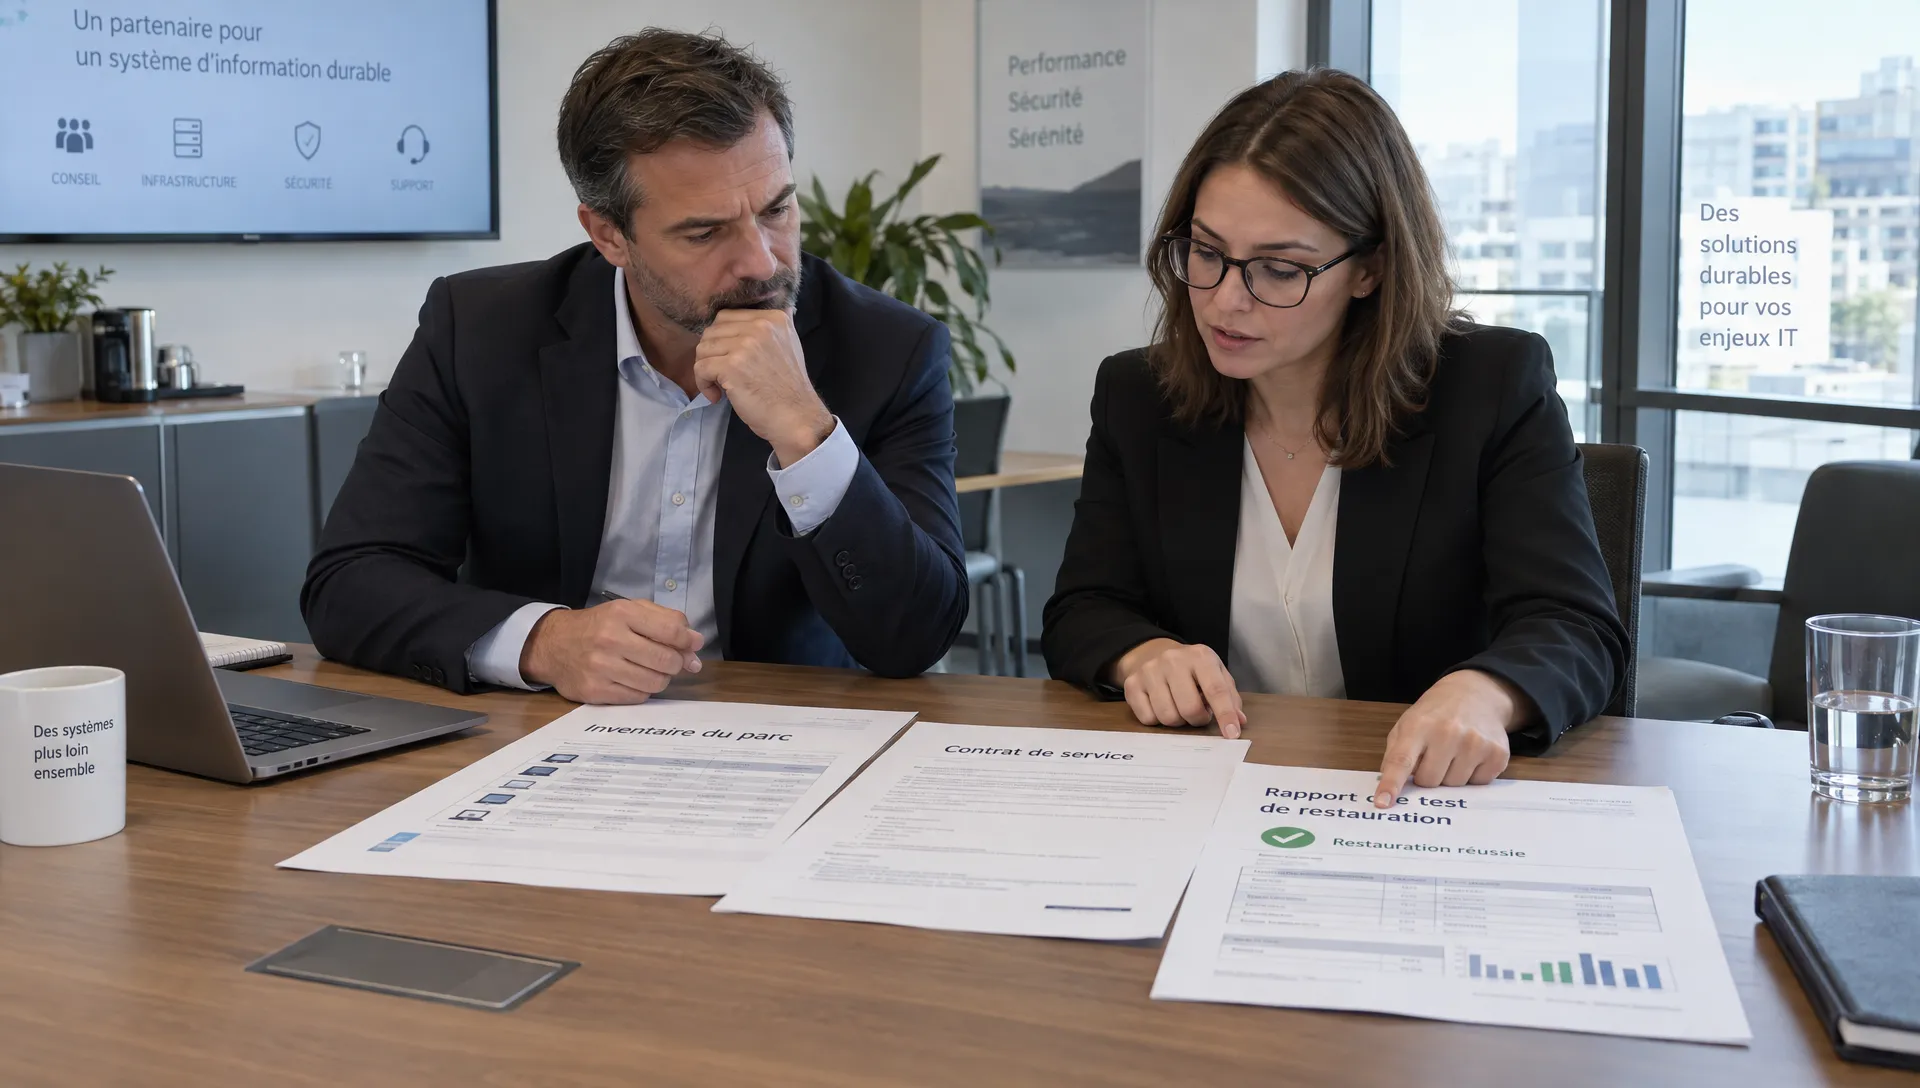
Demandez ensuite des comptes rendus de tests de restauration. Ils doivent indiquer le périmètre testé, la date, le résultat, la durée constatée et les anomalies restant à corriger. Pour une application métier, une validation fonctionnelle par un utilisateur habilité apporte davantage qu’un simple constat de récupération des fichiers.
Les tests produisent des preuves sur un scénario donné. Ils ne garantissent pas que toute reprise future se déroulera dans les mêmes conditions.
Le PRA et les objectifs validés avec les métiers
Le plan de reprise d’activité, ou PRA, décrit comment remettre les services en fonctionnement après un incident majeur. Il doit s’appuyer sur deux objectifs validés avec les responsables métier : le RTO, durée cible de rétablissement, et le RPO, perte de données maximale acceptable exprimée en durée.
Votre société d’infogérance doit expliquer les moyens nécessaires pour viser ces objectifs et les dépendances qui peuvent les empêcher d’être atteints. Un objectif inscrit dans un tableau ne constitue pas une capacité démontrée.
En Martinique, en Guadeloupe et en Guyane, le scénario de reprise doit tenir compte des accès aux sites, de l’électricité et de la connectivité. Précisez les conditions d’intervention locale, les solutions de communication de secours et les plages de support dans le fuseau horaire concerné.
Le PRA doit s’articuler avec votre continuité métier : personnes autorisées à décider, services à rétablir en priorité et procédures dégradées utilisables pendant l’interruption.
Dans la durée : contrôler le service et préparer la réversibilité
Les rapports d’exploitation et les comptes rendus de pilotage
Le reporting doit aider à prendre des décisions. Demandez une synthèse des incidents significatifs, du respect des engagements, des opérations réalisées et des risques non résolus.
Les indicateurs doivent être définis et vérifiables. Un taux de disponibilité n’a de sens que si son périmètre, sa période de mesure et ses exclusions sont connus. De même, le nombre de tickets clôturés ne suffit pas à décrire la qualité du service si les mêmes incidents reviennent chaque semaine.
Le compte rendu de pilotage doit traduire les constats en actions : responsable désigné, échéance et arbitrage attendu. Votre société d’infogérance doit notamment faire ressortir les décisions qui relèvent de votre direction, comme le financement d’un renouvellement ou l’acceptation temporaire d’un risque.
Le plan de réversibilité et les conditions de restitution
Le plan de réversibilité se prépare dès le contrat. Il précise les documents, configurations, données et accès à restituer, leurs formats, les délais et l’assistance prévue pour le transfert.
Faites distinguer ce qui appartient à votre organisation des outils ou licences utilisés par le prestataire pour fournir son service. Certains outils de supervision ne sont pas transférables : il faut alors prévoir les exports utiles et leur remplacement.
Le plan doit également traiter la suppression des accès du prestataire sortant, la restitution des secrets et le sort des copies de données selon les obligations applicables.
Une procédure écrite réduit les incertitudes, mais elle doit rester cohérente avec votre architecture. Si une transition est déjà envisagée, les étapes pour changer d’entreprise d’infogérance sans rupture complètent utilement ce dossier documentaire.
Comment organiser la remise et la mise à jour des documents ?
Désignez un référent interne chargé de vérifier les livrables. Il peut s’agir du responsable informatique ou, dans une petite structure, d’un interlocuteur de direction accompagné sur les points techniques.
Pour chaque document, demandez quatre informations simples : un propriétaire, une version, une date de mise à jour et une prochaine échéance de révision. Les modifications importantes de l’infrastructure doivent déclencher une actualisation sans attendre la revue périodique.
Le référentiel documentaire contient des informations sensibles. Son accès doit être limité aux personnes autorisées, avec une solution de récupération si l’outil habituel devient indisponible. La documentation indispensable à une reprise ne doit pas être accessible uniquement depuis le système qu’il faut justement redémarrer.
Vous pouvez formaliser votre demande ainsi : « Merci de nous transmettre l’index des livrables contractuels et opérationnels, leur dernière version et leur responsable de mise à jour. Pour chaque pièce manquante, merci de proposer une date de remise et de signaler les conséquences éventuelles sur l’exploitation ou la reprise d’activité. »
Questions fréquentes sur les documents d’infogérance
Tous ces documents sont-ils obligatoires ? Non. Certains relèvent d’obligations applicables à la prestation, comme l’encadrement des traitements de données personnelles concernés par l’article 28 du RGPD. Les autres doivent être négociés et inscrits au contrat selon vos besoins et vos risques.
À quelle fréquence faut-il les mettre à jour ? L’inventaire, les accès et les schémas doivent suivre les changements significatifs. La fréquence des rapports et des tests doit être contractualisée. Une revue périodique permet de vérifier que le dossier reste cohérent avec le système réellement exploité.
Peut-on demander les mots de passe administrateur ? Votre organisation doit disposer de modalités de récupération des accès nécessaires à sa continuité. Cela ne justifie pas une transmission non sécurisée ni des droits permanents excessifs. Prévoyez une procédure contrôlée, notamment pour les comptes d’urgence.
Un portail client suffit-il comme documentation ? Oui, si les documents y sont complets, actualisés et accessibles aux personnes autorisées. Vérifiez aussi les possibilités d’export et l’accès aux informations essentielles en cas d’indisponibilité du portail ou de fin de contrat.
Que faire si le prestataire refuse de transmettre un document ? Demandez le motif et vérifiez les engagements contractuels. Certaines informations peuvent nécessiter une consultation encadrée ou contenir des éléments confidentiels de tiers. Formalisez les livrables manquants, les solutions proposées et les risques avant de décider des suites.
Faire le point sur votre dossier d’exploitation avec AITEC
AITEC accompagne les entreprises et collectivités des Antilles-Guyane en audit, infogérance, cybersécurité, cloud et continuité d’activité. Une revue documentaire permet de confronter les engagements écrits aux besoins de votre organisation et aux éléments disponibles.
Pour préparer cet échange, rassemblez votre contrat, le dernier inventaire, un rapport d’exploitation et un compte rendu de restauration. Vous pourrez alors identifier les pièces manquantes et les priorités à traiter. Échanger avec AITEC sur votre système d’information permet de cadrer cette évaluation avant d’engager des évolutions techniques.