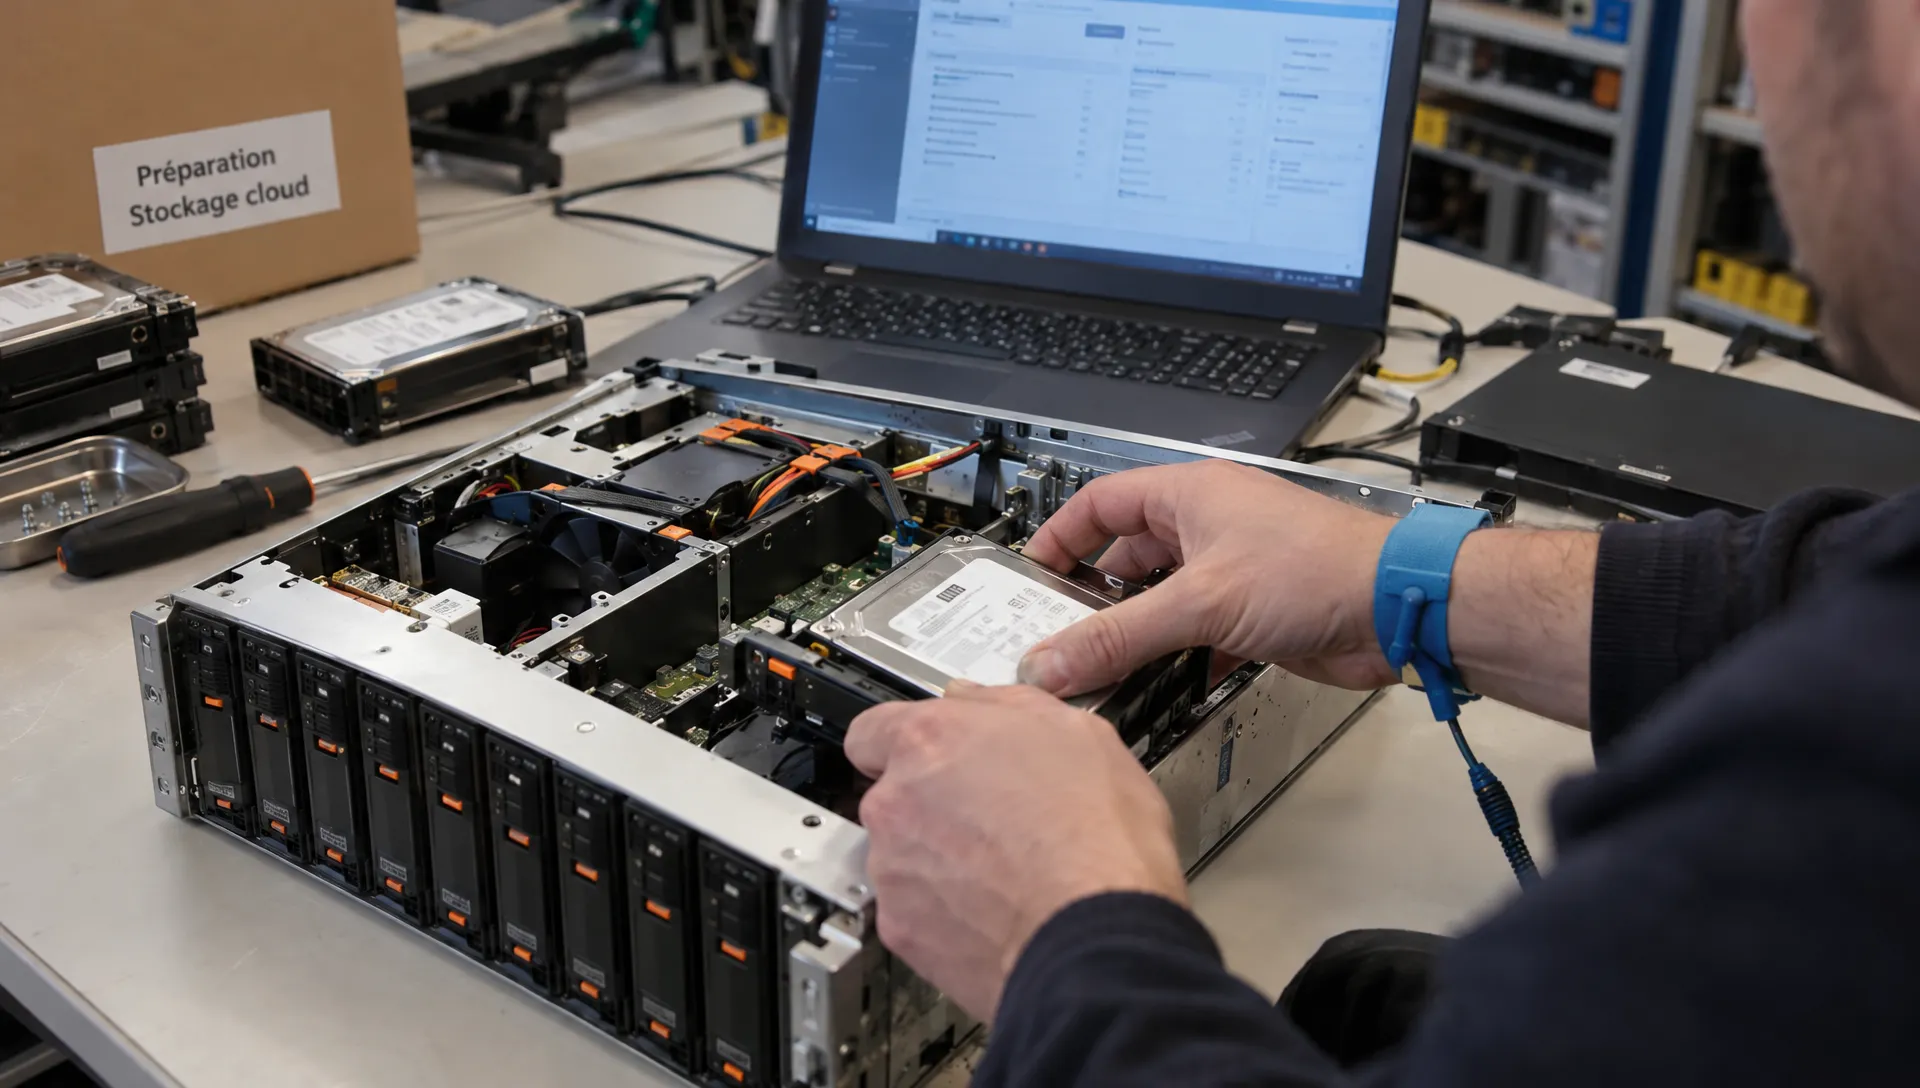
Un système cloud d’entreprise réunit des ressources de calcul, du stockage, des réseaux, des applications, des mécanismes de sécurité, des sauvegardes et des outils d’exploitation. Ces composants fonctionnent ensemble pour fournir des services informatiques accessibles à distance.
Pour un dirigeant ou une DSI, l’enjeu n’est donc pas seulement de choisir où héberger des fichiers. Il faut comprendre quelles briques soutiennent chaque activité, qui les administre et comment le service sera rétabli après un incident. Cette lecture permet de repérer les responsabilités oubliées avant qu’elles ne deviennent un problème opérationnel.
Ce qui distingue le cloud d’un simple serveur distant
Le cloud computing consiste à fournir des ressources informatiques à la demande, accessibles par le réseau et ajustables selon les besoins. La définition du NIST retient notamment le libre-service, la mutualisation des ressources, l’élasticité et la mesure de leur utilisation.
Un serveur hébergé chez un prestataire n’est donc pas automatiquement une offre cloud complète. Les possibilités de provisionnement, d’évolution et d’administration comptent autant que son emplacement.
Internet transporte les échanges ; le cloud fournit les ressources et les services. Certaines infrastructures cloud sont d’ailleurs accessibles par une liaison privée, sans exposer leurs applications directement sur Internet.
De même, un réseau cloud ne désigne qu’une partie de l’ensemble : réseaux virtuels, connexions, routage et filtrage. Il ne remplace ni le calcul, ni le stockage, ni l’exploitation. Une panne peut toucher l’une de ces couches alors que les autres restent fonctionnelles.
Les huit briques d’un système cloud d’entreprise
Les offres commerciales regroupent parfois plusieurs composants derrière un abonnement unique. Pour analyser une architecture ou un devis, il reste utile de les distinguer.
| Brique | Fonction principale | Point à clarifier |
|---|---|---|
| Calcul et virtualisation | Exécuter les traitements | Capacité, disponibilité et maintenance |
| Stockage | Conserver les données | Performance, volume et localisation |
| Réseau et connectivité | Relier utilisateurs et services | Dépendances et accès de secours |
| Identités et habilitations | Contrôler les accès | Comptes, droits et authentification |
| Plateformes et applications | Fournir les fonctions métier | Compatibilité et responsabilités |
| Sécurité | Prévenir et détecter les incidents | Couverture et traitement des alertes |
| Sauvegarde et reprise | Restaurer données et services | Objectifs et tests de restauration |
| Exploitation et gouvernance | Maintenir et piloter l’ensemble | Supervision, support et coûts |
1. Le calcul, les serveurs physiques et la virtualisation
À la base se trouvent des équipements physiques installés dans des centres de données : serveurs, alimentation électrique, refroidissement et connexions réseau. Le cloud ne supprime pas cette infrastructure matérielle ; il en modifie les modalités d’accès et de gestion.
La virtualisation permet de faire fonctionner plusieurs machines virtuelles sur des serveurs physiques. Chaque machine reçoit des ressources de processeur, de mémoire et de stockage. D’autres architectures utilisent des conteneurs pour exécuter des applications dans des environnements isolés.
Dans un système cloud, la capacité doit correspondre aux traitements réels : logiciel de gestion, base de données, application métier ou bureau distant. Ajouter de la mémoire ne résout pas nécessairement un problème de réseau ou de stockage.
La disponibilité dépend aussi de l’architecture. Une machine virtuelle isolée, même hébergée dans un centre de données, ne bénéficie pas automatiquement d’une reprise applicative immédiate en cas de panne.
2. Le stockage et les bases de données
Le stockage conserve les fichiers, les disques des machines virtuelles, les documents et certains éléments applicatifs. Plusieurs formats répondent à des besoins différents.
Le stockage bloc convient notamment aux disques de serveurs et à certaines bases de données. Le stockage fichier organise les données dans des répertoires partagés. Le stockage objet permet de conserver des objets associés à des métadonnées, par exemple des archives ou des médias.
Une base de données ajoute des fonctions de structuration, de recherche et de traitement. Elle peut être administrée par l’entreprise ou fournie comme service managé.
Le volume n’est pas le seul critère : temps d’accès, débit, croissance, durée de conservation et conditions d’export doivent être précisés. Une réplication améliore certains scénarios de disponibilité, mais peut aussi reproduire une suppression accidentelle. Elle ne remplace donc pas une sauvegarde indépendante.
3. Le réseau et la connectivité des sites
Le réseau relie les collaborateurs, les applications et les données. Il comprend les réseaux virtuels, les règles de routage, les pare-feu, les mécanismes de résolution de noms et les connexions entre sites.
Un système cloud utilisable au quotidien dépend autant de ces chemins d’accès que des serveurs hébergés. Une application disponible chez l’hébergeur reste inaccessible si le site utilisateur perd sa connexion.
Aux Antilles-Guyane, l’étude doit porter sur les usages réels : débit montant pour envoyer des documents, latence pour un logiciel interactif et qualité des liaisons entre établissements. Les mesures doivent être réalisées depuis les sites concernés, pas uniquement depuis le centre de données.
Une connexion secondaire peut améliorer la continuité, à condition de vérifier son indépendance. Deux abonnements commerciaux peuvent partager un même chemin physique. Il faut également tester la bascule, le retour à la normale et le fonctionnement des accès distants pendant l’incident.
4. Les identités, les comptes et les habilitations
La gestion des identités détermine qui peut accéder à quoi. Elle repose sur un annuaire, des comptes utilisateurs, des groupes de droits et des mécanismes d’authentification.
L’authentification multifacteur ajoute une vérification au mot de passe. L’authentification unique, ou SSO, permet d’accéder à plusieurs applications avec une identité commune. Ces mécanismes remplissent des fonctions différentes et peuvent être associés.
La configuration d’un système cloud doit prévoir l’arrivée, le changement de fonction et le départ d’un collaborateur. Les comptes techniques, les prestataires et les administrateurs doivent aussi figurer dans cet inventaire.
Le principe du moindre privilège consiste à limiter chaque droit au besoin réel. Un utilisateur chargé de consulter des factures ne doit pas disposer d’un accès d’administration à l’ensemble de l’environnement. Des comptes d’urgence peuvent également être nécessaires, avec des conditions d’utilisation documentées et contrôlées.
5. Les plateformes techniques et les applications métier
Au-dessus de l’infrastructure fonctionnent les systèmes d’exploitation, les bases de données, les composants logiciels et les applications utilisées par les équipes.
Une messagerie, un ERP, un outil documentaire ou un logiciel métier ne mobilisent pas les mêmes dépendances. Certains services échangent avec un annuaire, une imprimante locale, un équipement industriel ou une application conservée sur site.
Dans un système cloud d’entreprise, ces relations doivent être cartographiées. Une application peut démarrer correctement tout en restant inutilisable parce qu’un service d’authentification ou une interface d’échange est indisponible.
Les interfaces de programmation, ou API, permettent à des services de communiquer. Leurs accès, versions et limites d’utilisation font partie de l’architecture à maintenir. Pour les applications critiques, la documentation doit préciser les dépendances et l’ordre de redémarrage, afin que la reprise ne repose pas uniquement sur la mémoire d’un technicien.
6. La sécurité et la détection des incidents
La sécurité ne se résume pas à installer un pare-feu. Elle associe segmentation réseau, chiffrement, protection des équipements, mises à jour, gestion des vulnérabilités et analyse des événements.
Le chiffrement protège les données selon leur situation, pendant le transport ou au repos. Il faut également savoir qui gère les clés, qui peut les utiliser et comment leur perte serait traitée.
La protection d’un système cloud repose sur une répartition explicite des responsabilités. L’hébergeur peut sécuriser les équipements physiques sans prendre en charge les droits utilisateurs, les configurations applicatives ou les postes des collaborateurs.
Les journaux techniques permettent de rechercher une connexion suspecte ou une modification sensible. Encore faut-il définir leur collecte, leur conservation et leur consultation. Lorsqu’un SOC intervient, son périmètre de surveillance et sa capacité d’action doivent être précisés. Détecter une alerte ne signifie pas automatiquement pouvoir isoler un compte ou interrompre une session compromise.
7. La sauvegarde et les mécanismes de reprise
La sauvegarde conserve des copies permettant de revenir à un état antérieur. La réplication vise plutôt à maintenir plusieurs copies opérationnelles. Ces mécanismes sont complémentaires, mais ne couvrent pas les mêmes incidents.
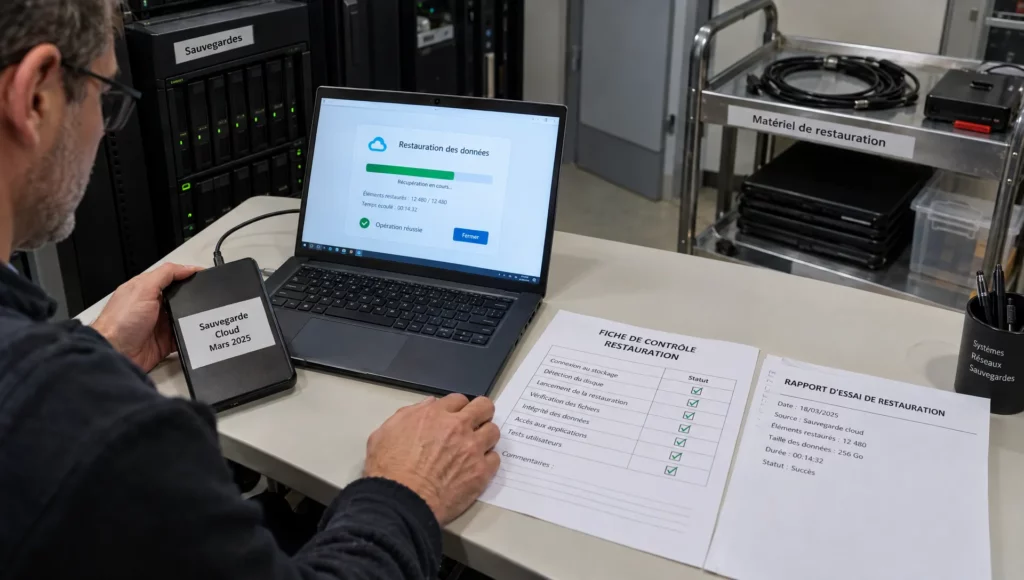
Une stratégie de sauvegarde doit préciser les données couvertes, la fréquence, la conservation et la séparation des accès d’administration. Des copies immuables ou isolées peuvent limiter certains risques d’altération, sans dispenser de tester les restaurations.
La reprise d’un système cloud s’appuie notamment sur deux objectifs : le RPO, qui exprime la perte de données maximale acceptable dans le temps, et le RTO, qui exprime la durée d’interruption visée avant rétablissement.
Ces objectifs doivent être définis par application. Une journée de données perdue peut être tolérable pour une archive secondaire, mais inacceptable pour la facturation. Le plan de reprise d’activité, ou PRA, décrit les moyens de rétablissement. Le plan de continuité d’activité, ou PCA, organise aussi le fonctionnement métier pendant l’interruption. Seuls des exercices permettent de confronter les objectifs aux capacités réelles.
8. L’exploitation, la supervision et le pilotage financier
Une infrastructure déployée doit ensuite être maintenue. L’exploitation comprend la surveillance des capacités, les mises à jour, la gestion des incidents, le suivi des sauvegardes et le traitement des demandes utilisateurs.
La supervision doit observer plusieurs niveaux : état des ressources, disponibilité des services et fonctionnement des applications. Un serveur qui répond ne prouve pas qu’un utilisateur peut finaliser une commande ou ouvrir son dossier.
Le contrat doit distinguer horaires de support, délais de prise en charge et engagements de rétablissement. Ces notions ne sont pas interchangeables. Il doit aussi préciser qui décide d’une intervention et comment une anomalie est transmise au bon interlocuteur.
Le pilotage financier suit les ressources consommées, les licences, le stockage, les transferts et les services managés. Les environnements de test oubliés peuvent continuer à générer des dépenses. Pour approfondir ce volet, les postes à contrôler pour éviter les coûts cachés du cloud méritent une revue dès la conception.
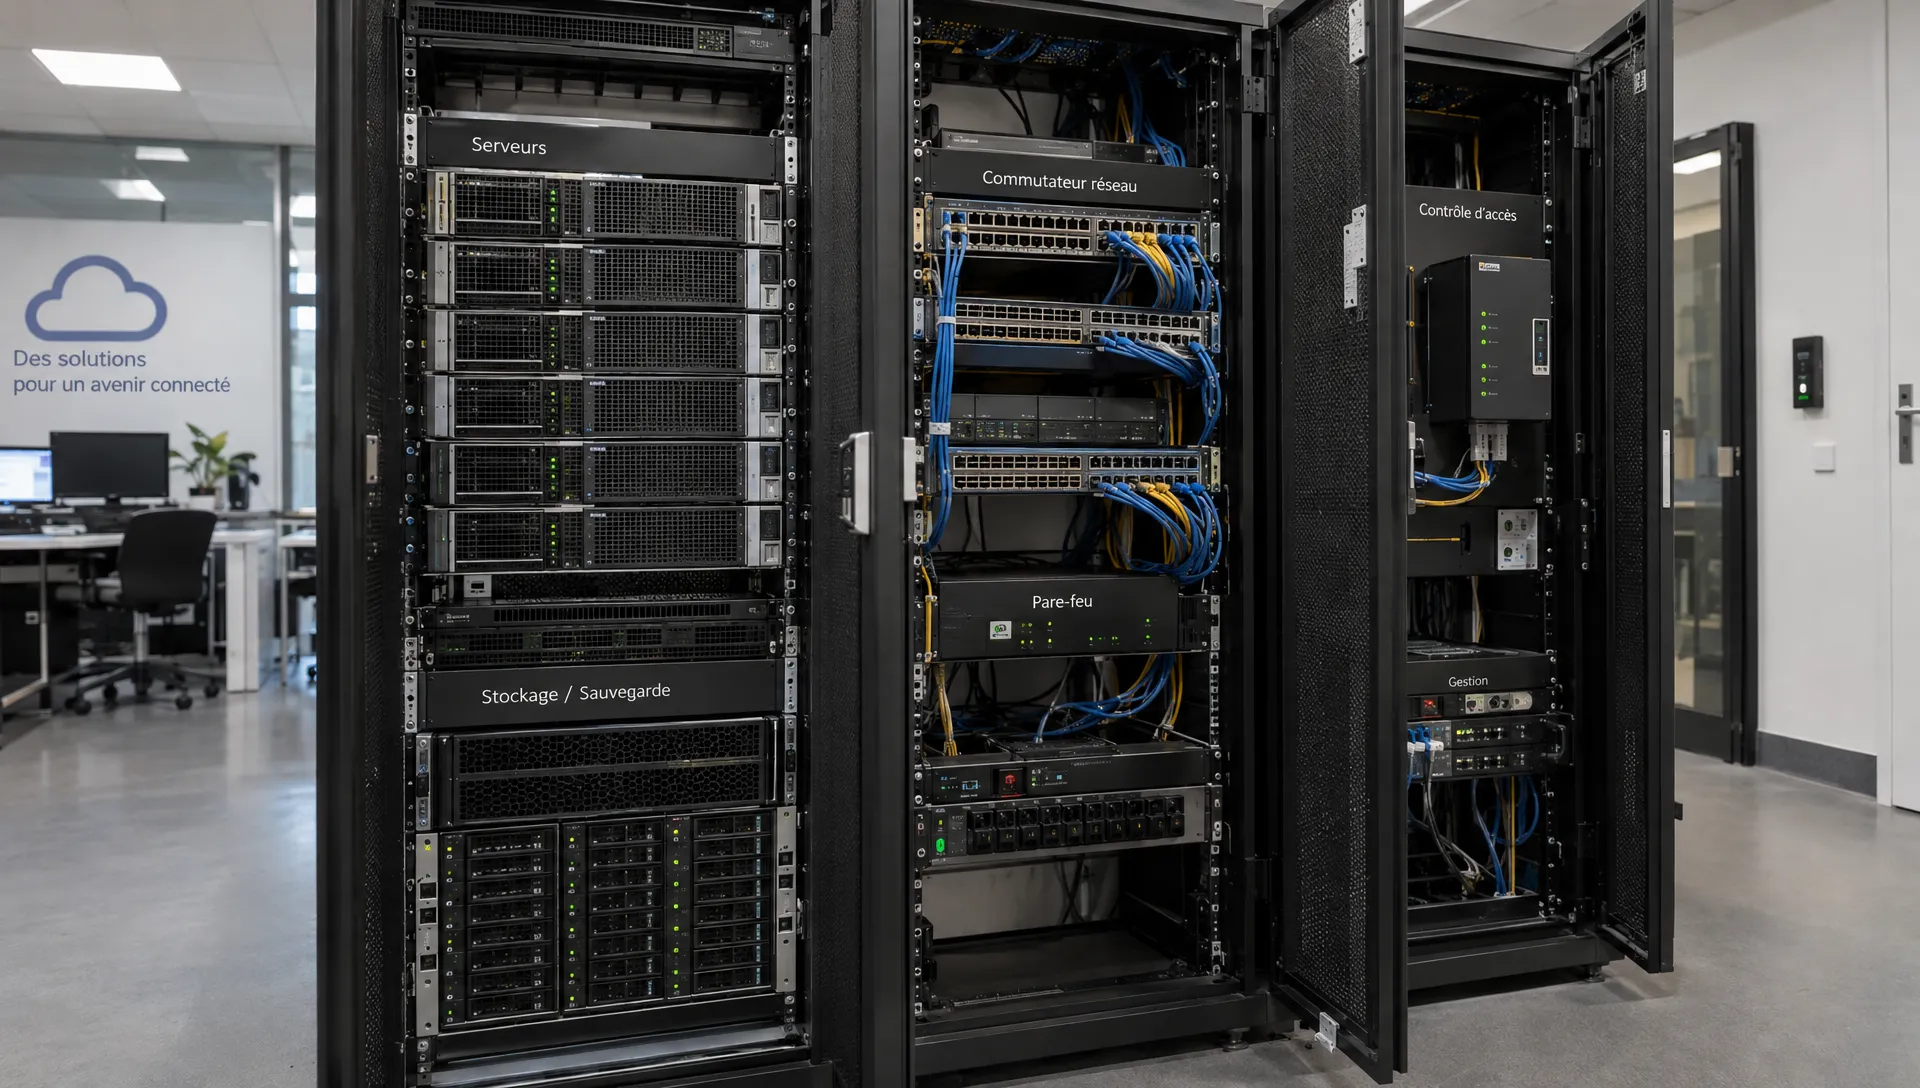
Cloud public, privé ou hybride : où se trouvent ces composants ?
Ces modèles décrivent l’organisation et l’usage des ressources, pas leur niveau de sécurité à eux seuls.
Le cloud public fournit des services sur une infrastructure exploitée par un fournisseur et mutualisée entre plusieurs clients, avec des mécanismes d’isolation. Il ne signifie pas que les données sont accessibles au public.
Le cloud privé est réservé à une organisation. Il peut être exploité dans ses locaux ou chez un prestataire. Son intérêt dépend des besoins de contrôle, des contraintes applicatives et des moyens d’administration disponibles.
Un système cloud hybride associe des environnements distincts, par exemple une infrastructure privée et des services de cloud public, reliés pour permettre des échanges. Cette combinaison ajoute des dépendances réseau et des responsabilités d’exploitation.
Le choix doit suivre les applications et leur criticité, plutôt qu’une préférence de principe. Une analyse des solutions cloud selon les usages métier aide à traduire ces besoins en architecture.
IaaS, PaaS et SaaS : qui administre chaque couche ?
Ces trois modèles décrivent le niveau de service fourni. Ils ne doivent pas être confondus avec les modes de déploiement public, privé ou hybride.
| Modèle | Ce qui est principalement fourni | Ce que l’organisation conserve généralement à gérer |
|---|---|---|
| IaaS, infrastructure à la demande | Calcul, stockage et réseau virtualisés | Systèmes d’exploitation, applications, données et accès |
| PaaS, plateforme à la demande | Environnement technique pour déployer des applications | Code applicatif, données et configurations relevant du client |
| SaaS, logiciel à la demande | Application accessible comme service | Comptes, habilitations, usages et paramètres disponibles |
Dans un système cloud, plusieurs modèles coexistent souvent. Une PME peut utiliser une messagerie SaaS et un logiciel métier sur une infrastructure IaaS.
Ce tableau donne une lecture générale, pas une répartition contractuelle universelle. La sauvegarde, la journalisation, les mises à jour et le support doivent être vérifiés service par service. Un logiciel accessible par abonnement ne transfère pas automatiquement toutes les responsabilités au fournisseur.
Localisation des données : vérifier davantage que l’adresse d’hébergement
Demander « où sont mes données ? » suppose plusieurs réponses. Il faut identifier l’emplacement des données principales, des sauvegardes, des répliques et des journaux. Les lieux depuis lesquels les administrateurs peuvent intervenir comptent également dans l’analyse.
Un système cloud annoncé comme local doit donc être examiné sur l’ensemble de sa chaîne de services. Le lieu d’hébergement ne suffit pas, à lui seul, à établir les conditions de confidentialité ou la maîtrise juridique de l’environnement.
Pour les données personnelles, l’analyse doit aussi couvrir les éventuels transferts et accès depuis des pays tiers. Les ressources officielles de la CNIL sur les transferts de données hors UE permettent de cadrer cette vérification avec les personnes compétentes.
La proximité géographique peut faciliter certains échanges ou interventions. Elle ne garantit ni une faible latence depuis chaque site, ni une protection contre tous les sinistres. Pour une organisation de Martinique, Guadeloupe ou Guyane, il faut examiner séparément performance réseau, proximité du support et séparation géographique des moyens de reprise.
Exemple : reconstituer la chaîne d’un service de gestion
Prenons une PME fictive disposant d’un siège au Lamentin et d’un établissement à Baie-Mahault. Ses collaborateurs utilisent une application de gestion hébergée et partagent des documents.
L’accès dépend d’abord des connexions des deux sites, puis du service d’identité. L’application mobilise ensuite du calcul, une base de données et du stockage. Les règles réseau autorisent les échanges nécessaires, tandis que la supervision surveille les erreurs et la saturation.
Pour ce système cloud, trois scénarios doivent être distingués. Une panne Internet locale appelle une solution de connectivité. Une suppression de données nécessite une restauration. Une indisponibilité du site d’hébergement impose les mécanismes de reprise prévus. Aucun dispositif unique ne répond correctement aux trois situations.
L’analyse doit aussi inclure les équipements restés sur place : postes, imprimantes, scanners ou terminaux. Leur présence explique pourquoi un projet cloud conserve souvent une dimension d’infrastructure locale. La validation doit porter sur un parcours métier complet, depuis la connexion du collaborateur jusqu’à l’enregistrement et à la récupération d’une opération.
Les questions à poser avant de valider l’architecture
Demandez un schéma lisible, un inventaire des services et une matrice des responsabilités. Ces documents doivent permettre de répondre aux questions suivantes :
- Quelles applications dépendent de chaque composant et de chaque liaison ?
- Qui administre les comptes, les systèmes, les protections et les sauvegardes ?
- Quels incidents sont couverts, avec quels objectifs RTO et RPO ?
- Quels tests démontrent que les restaurations et les accès de secours fonctionnent ?
- Comment récupérer les données, les configurations et les accès en fin de contrat ?
La réversibilité ne se limite pas à télécharger des fichiers. Il faut vérifier les formats d’export, la documentation, les dépendances techniques et les moyens nécessaires pour reconstruire le service ailleurs. Cette préparation évite de découvrir une dépendance majeure au moment d’un changement de prestataire.
Questions fréquentes
Un système cloud remplace-t-il tous les serveurs de l’entreprise ? Non. Certaines applications ou certains équipements peuvent nécessiter des ressources locales. L’architecture peut combiner services hébergés et infrastructure sur site, selon les dépendances métier et les exigences de disponibilité.
Le cloud fonctionne-t-il sans Internet ? Certains services peuvent être accessibles par une liaison privée. En revanche, les applications distantes restent dépendantes d’une connexion réseau. Un fonctionnement hors ligne doit être prévu par l’application et testé, il n’est pas automatique.
Les données hébergées sont-elles automatiquement sauvegardées ? Non. Il faut vérifier le périmètre contractuel, la fréquence des copies, leur conservation et les possibilités de restauration. Une corbeille ou une réplication ne constitue pas nécessairement une sauvegarde adaptée aux risques de l’organisation.
Qui réalise les mises à jour ? Cela dépend du service et du contrat. En IaaS, le client ou son infogérant gère généralement les systèmes d’exploitation. En SaaS, le fournisseur maintient l’application, mais les comptes et les configurations restent à administrer.
Quelle différence entre haute disponibilité et reprise après sinistre ? La haute disponibilité cherche à limiter l’interruption lors de certaines pannes. La reprise après sinistre organise le rétablissement après un événement plus large. Les mécanismes, les délais et les scénarios couverts doivent être documentés séparément.
Faire évaluer les composants de votre environnement cloud
Pour examiner votre système cloud, partez des applications critiques, de leurs dépendances et des responsabilités actuelles. L’objectif est d’identifier les composants manquants ou insuffisamment maîtrisés avant de décider d’une migration ou d’un investissement.
AITEC accompagne les entreprises et collectivités des Antilles-Guyane en audit, conseil, cloud, infrastructures, cybersécurité et infogérance. Cette approche couvre la conception, le déploiement, la supervision, la maintenance et le support. Vous pouvez échanger avec AITEC sur votre infrastructure pour cadrer une évaluation adaptée à vos usages, à vos contraintes de connectivité et à vos objectifs de continuité.