Quels accès accorder à une entreprise IT intervenant en Guyane ?
Accordez à une entreprise IT uniquement les accès nécessaires à sa mission, avec des comptes nominatifs, une authentification multifacteur et une durée définie. Un audit ne justifie pas les mêmes droits qu’une migration de serveurs ou qu’une prestation d’infogérance. En Guyane, les besoins d’intervention à distance et de continuité de service doivent être anticipés, sans transformer les contraintes de connectivité en exceptions permanentes de sécurité.
Le principe à retenir : votre prestataire doit pouvoir intervenir, mais votre organisation doit conserver la maîtrise de ses comptes, de ses données et de ses infrastructures.
Définir le périmètre avant d’ouvrir les accès
Une habilitation est une autorisation accordée à une personne ou à un compte pour consulter, modifier ou administrer une ressource informatique. Elle doit correspondre à une tâche identifiée, pas simplement au statut de « prestataire ».
Avant toute création de compte, précisez les équipements concernés, les opérations autorisées et les personnes habilitées à les approuver. Distinguez aussi les environnements de production, de test et de sauvegarde : un droit nécessaire sur l’un ne doit pas être automatiquement étendu aux autres.
Le dirigeant ou le responsable du système d’information doit désigner un interlocuteur capable de valider les demandes. Dans une petite structure, cette responsabilité peut être confiée à un référent interne, avec un circuit d’escalade pour les opérations sensibles.
Si les comptes et les équipements sont mal recensés, un audit informatique en Guyane permet de clarifier l’existant avant de déléguer son administration. Cela évite notamment de reprendre sans contrôle les anciens accès d’un autre intervenant.
Quels accès accorder à une entreprise IT selon sa mission ?
Le moindre privilège consiste à attribuer le niveau de droit minimal nécessaire pour réaliser une tâche. La matrice suivante constitue une base de discussion, à adapter aux outils et au périmètre contractuel.
| Mission | Accès à privilégier | Limite à prévoir |
|---|---|---|
| Audit de configuration | Lecture des paramètres, inventaires et journaux utiles | Aucun changement sans validation distincte |
| Assistance utilisateur | Session sur le poste concerné, avec élévation locale si nécessaire | Pas d’administration générale du domaine |
| Supervision | Compte technique limité aux données et fonctions nécessaires | Pas de modification généralisée des équipements |
| Maintenance serveur | Administration des seuls serveurs couverts | Durée, opérations et fenêtre de maintenance définies |
| Administration cloud ou messagerie | Rôle délégué correspondant à la tâche | Éviter le rôle administrateur global permanent |
| Gestion des sauvegardes | Droits distincts pour surveiller, restaurer ou modifier les politiques | Limiter séparément la suppression et la modification de la rétention |
| Maintenance réseau | Accès aux équipements et fonctions concernés | Validation préalable des changements critiques |
Un audit approfondi peut nécessiter certains privilèges élevés. Ils doivent alors être justifiés, approuvés et retirés dès que les vérifications sont terminées.
La matrice doit également indiquer qui possède chaque compte, qui approuve son activation et où retrouver les traces d’intervention. Sans ces informations, un tableau de droits reste difficile à appliquer au quotidien.
Sécuriser les connexions et les comptes d’administration
L’accès distant d’une entreprise IT ne doit pas donner un accès indistinct à tout le réseau. Une connexion chiffrée, par VPN ou par une autre solution adaptée, protège les échanges mais ne remplace pas le contrôle des autorisations.
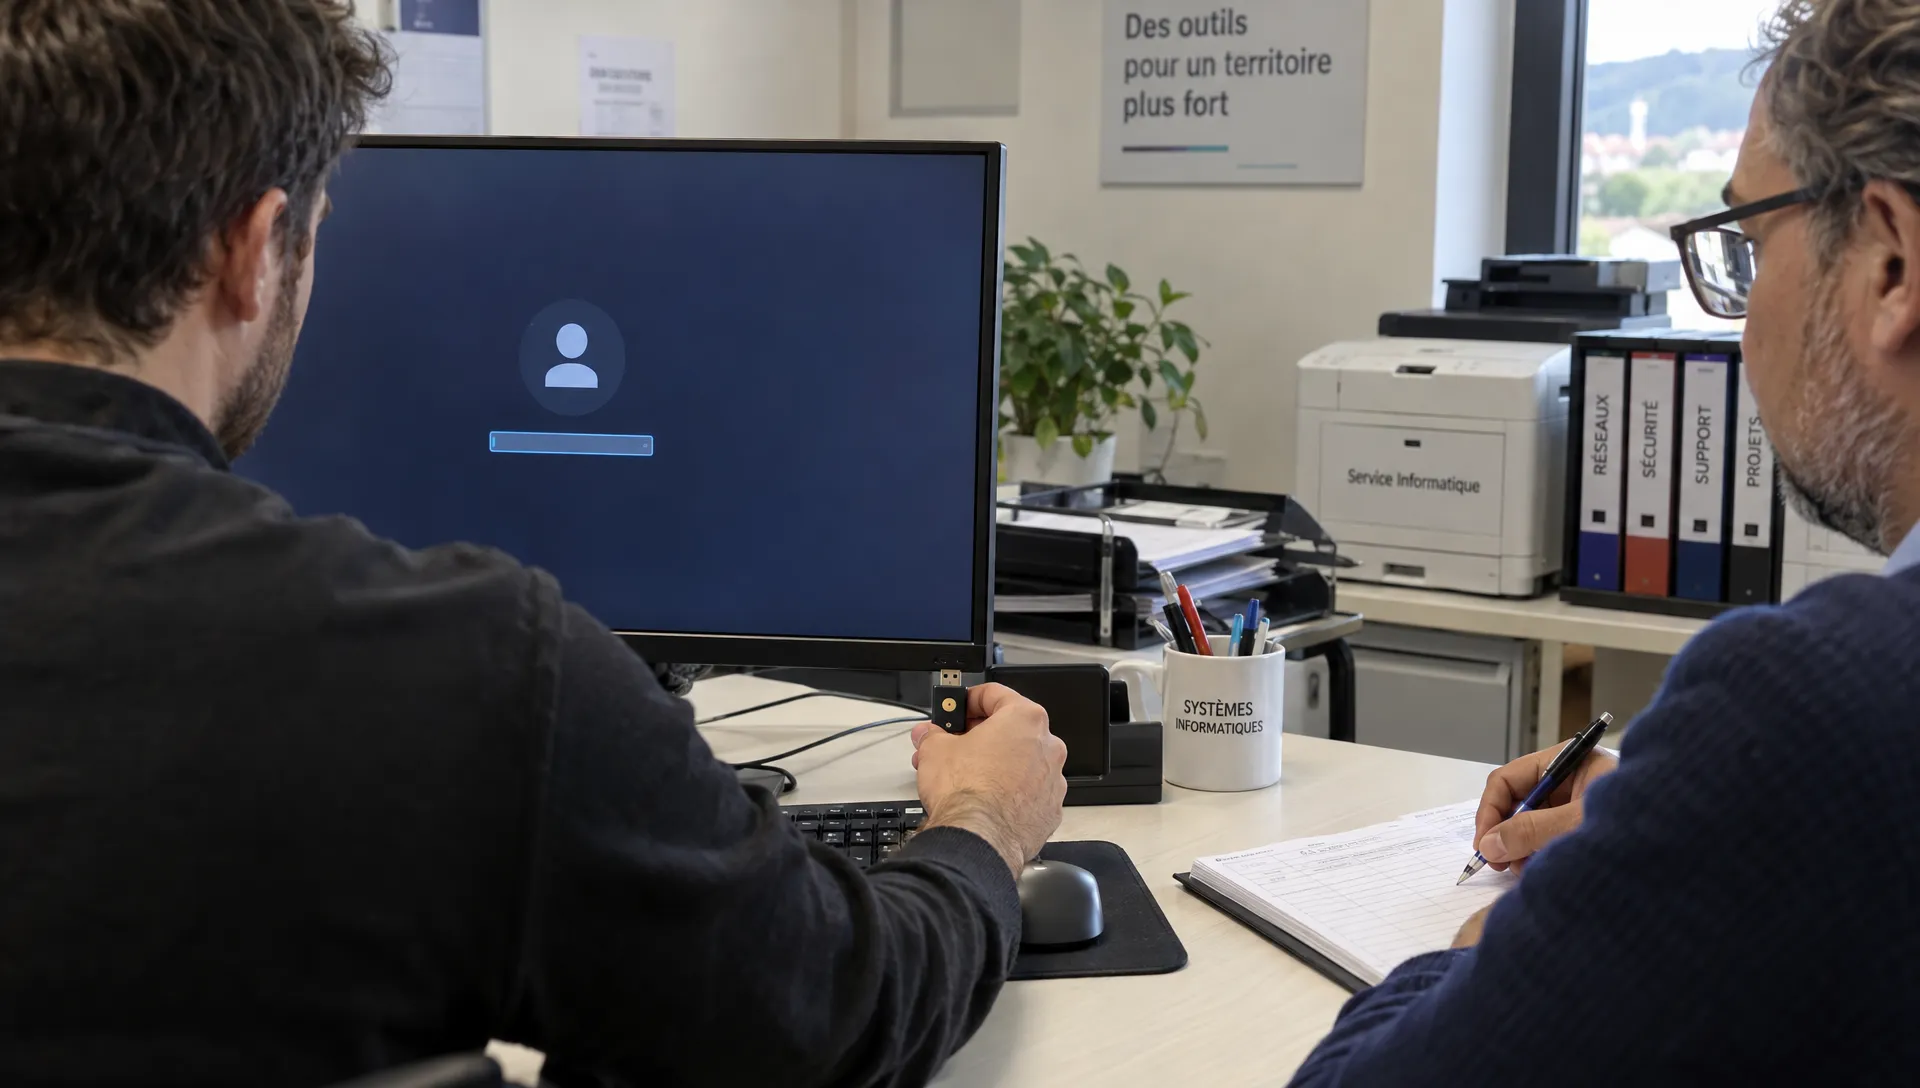
Prévoyez une authentification multifacteur (MFA), qui ajoute une preuve d’identité au mot de passe. Pour les accès privilégiés, privilégiez si possible des méthodes résistantes à l’hameçonnage. Les connexions doivent provenir d’équipements autorisés, maintenus à jour et protégés.
Un bastion d’administration peut servir de point de passage contrôlé vers les systèmes sensibles. Son intérêt dépend de sa configuration : ressources accessibles, authentification, traçabilité et protection de la plateforme elle-même.
Séparer les identités et limiter les privilèges dans le temps
Chaque technicien doit utiliser une identité individuelle. Un compte partagé nommé « support » empêche d’attribuer clairement une action à son auteur et complique le retrait des droits lorsqu’un intervenant quitte son équipe.
Séparez aussi le compte utilisé pour les tâches courantes du compte d’administration. Les privilèges élevés peuvent être activés pour une intervention précise, puis expirer automatiquement lorsque les outils le permettent. Cette approche réduit l’exposition d’un compte qui resterait autrement puissant en permanence.
La CNIL recommande de gérer les habilitations selon les besoins des utilisateurs et de retirer les autorisations devenues inutiles. Appliquez ce principe aux salariés comme aux prestataires, avec une validation interne documentée.
Encadrer les agents et les comptes techniques
Une entreprise IT peut avoir besoin d’un agent de télémaintenance ou d’un compte de service pour superviser les équipements. Ces accès persistants méritent autant d’attention que les comptes humains.
Documentez leur fonction, les machines couvertes, les droits nécessaires et le responsable de leur maintien. Un compte de service n’a pas à disposer d’une connexion interactive si son fonctionnement ne l’exige pas.
Pour les applications cloud, examinez également les autorisations accordées aux applications, les clés d’API et les jetons. Une application autorisée à lire toutes les messageries peut rester active après le départ du technicien qui l’a configurée. Évitez donc les consentements trop larges et prévoyez leur révocation.
Protéger les sauvegardes, les données et les accès physiques
Les consoles de sauvegarde, les hyperviseurs et les annuaires d’identité sont particulièrement sensibles. Leur compromission peut toucher plusieurs services simultanément. Leur administration doit être distincte des accès courants et limitée aux intervenants qui en ont réellement besoin.
Pour les sauvegardes, séparez autant que possible la surveillance des traitements, la restauration et la suppression des copies. Le droit de vérifier une sauvegarde ne doit pas entraîner automatiquement le droit de la détruire. La protection contre la suppression doit aussi reposer sur l’architecture, par exemple avec des copies isolées ou immuables selon la solution retenue.
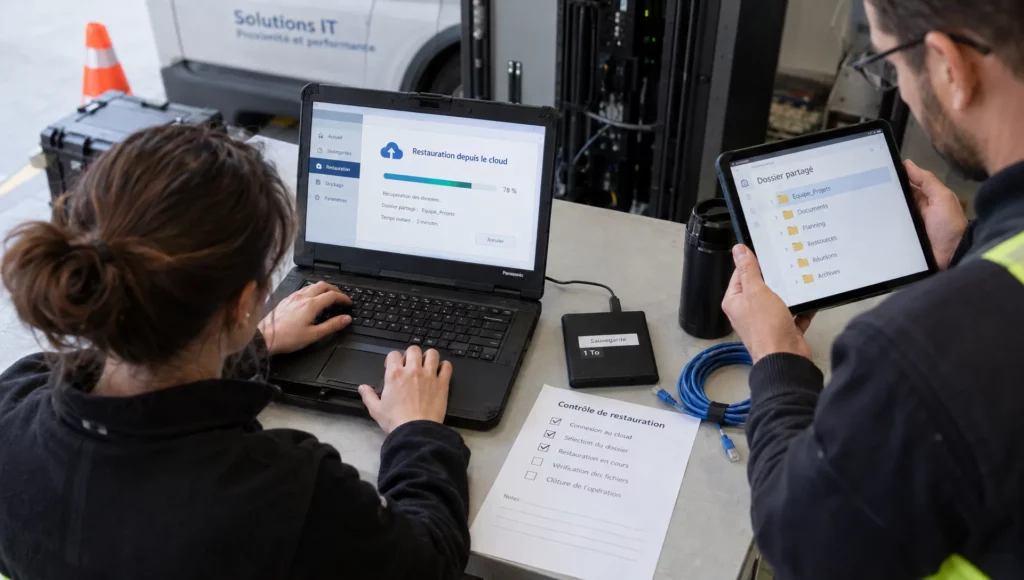
Lorsqu’une entreprise IT doit restaurer des données métier, précisez le périmètre, la destination et la personne qui autorise l’opération. Un test dans un environnement isolé évite de réinjecter par erreur des données dans la production.
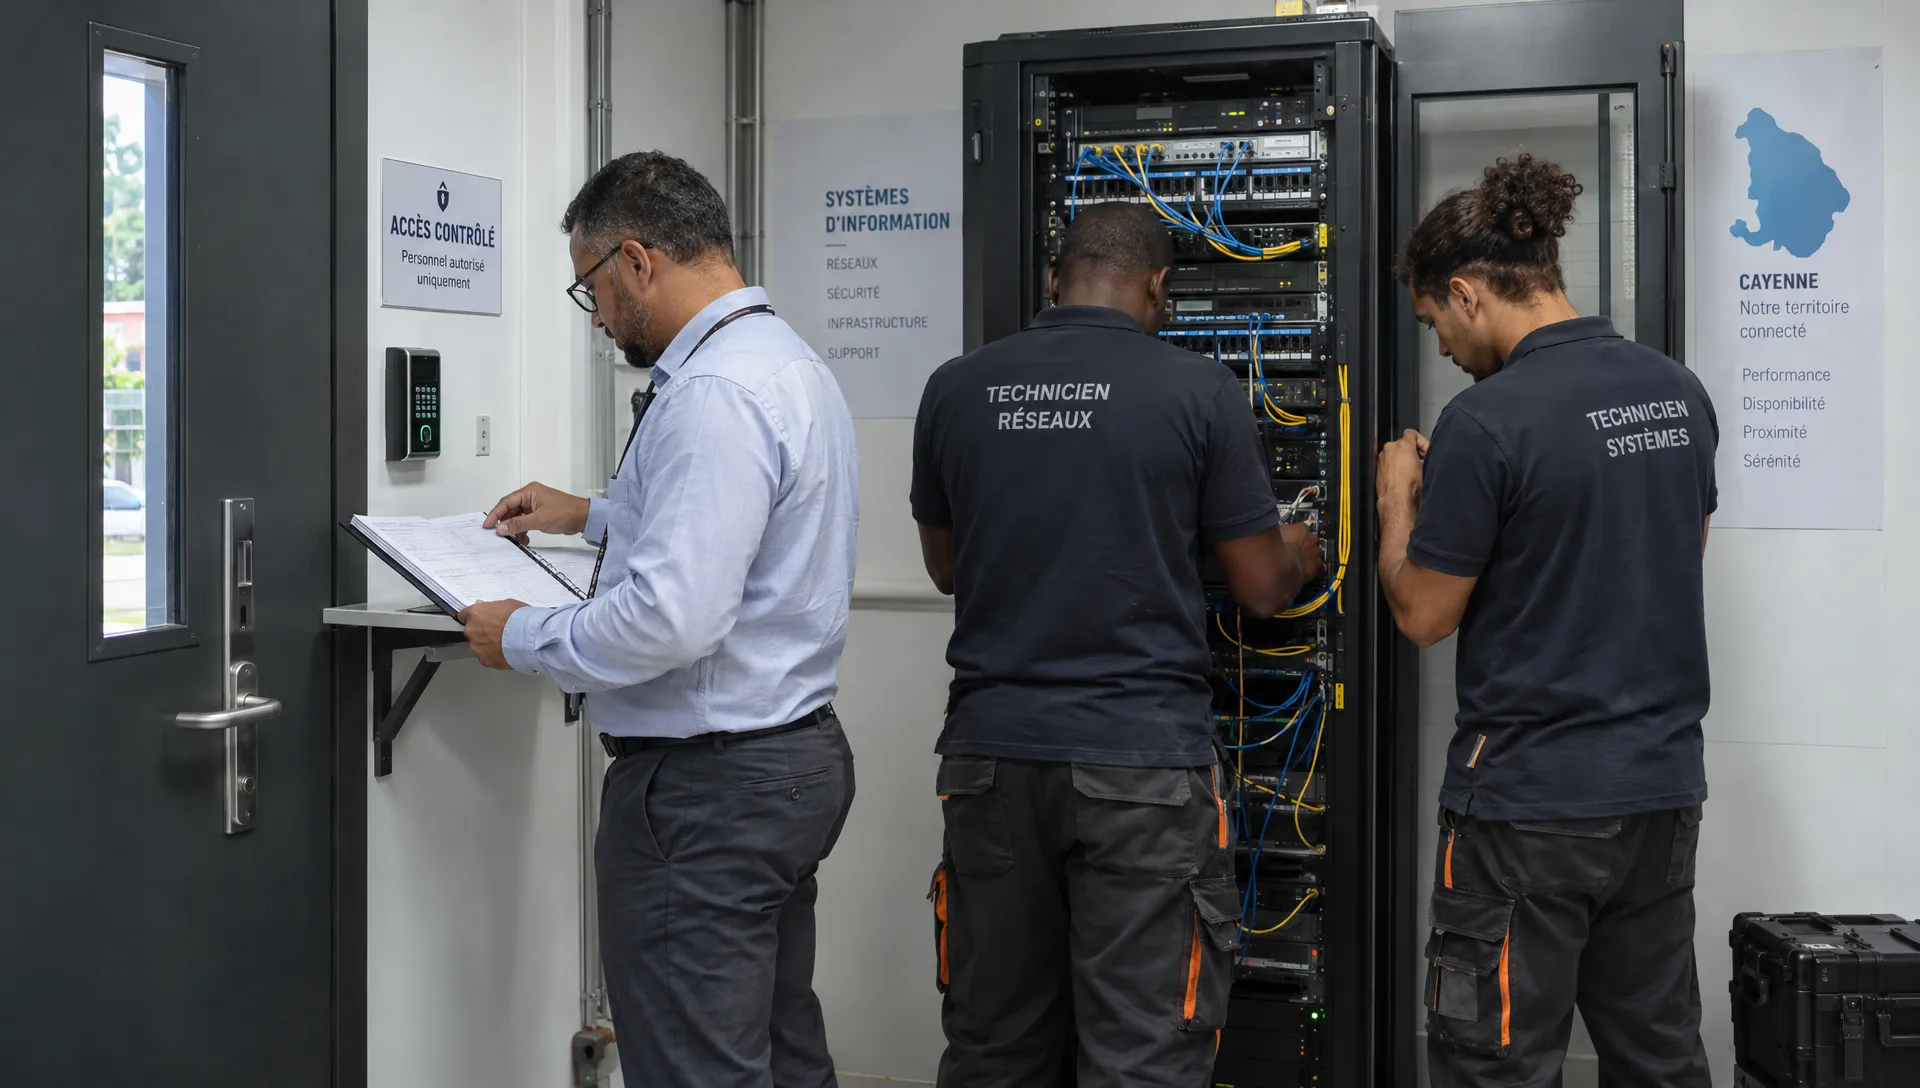
Sur site, organisez également l’accès aux locaux techniques : autorisation, identification, accompagnement selon le niveau de sensibilité et restitution des badges ou clés. Une intervention sur un commutateur ne justifie pas nécessairement l’accès à toutes les salles ou à tous les équipements.
Adapter les interventions aux contraintes de Guyane
Pour une organisation répartie entre Cayenne et Kourou, par exemple, les droits peuvent être limités par site et par équipement. Le support d’un poste sur un site n’exige pas automatiquement l’administration du réseau de l’autre.
La disponibilité des liaisons doit aussi être intégrée au dispositif. Si une connexion tombe, prévoyez une procédure d’intervention locale ou un moyen de communication alternatif. L’urgence ne doit pas conduire à ouvrir durablement un service d’administration sur Internet.
Une entreprise IT intervenant en Guyane doit connaître les horaires métier, les fenêtres de maintenance en heure locale et les interlocuteurs joignables en cas d’incident. Ces éléments déterminent la manière d’activer les accès exceptionnels sans retarder inutilement une reprise de service.
Prévoyez enfin un accès de secours contrôlé lorsque l’authentification habituelle devient indisponible. Son utilisation doit être exceptionnelle, tracée et suivie d’une vérification des actions réalisées. Les secrets correspondants doivent rester sous le contrôle de l’organisation, dans un dispositif de conservation sécurisé et testé.
Formaliser les responsabilités dans le contrat
Le contrat et son annexe de sécurité doivent traduire les règles d’accès en engagements opérationnels. Ils doivent préciser le périmètre administré, les personnes autorisées, le recours éventuel à des sous-traitants et les conditions d’intervention urgente.
Pour encadrer une entreprise IT, distinguez les opérations courantes déjà approuvées des changements nécessitant un accord explicite. Modifier une règle de pare-feu, supprimer un compte critique ou changer une politique de sauvegarde peut avoir des conséquences métier importantes.
Précisez également les modalités de notification d’un incident, les délais de prise en charge convenus et les responsabilités de chacun. Un engagement de prise en charge n’est pas un engagement de rétablissement : cette distinction doit rester lisible pour la direction.
Lorsque le prestataire traite des données personnelles pour votre compte en qualité de sous-traitant, l’article 28 du RGPD encadre la relation contractuelle. Les instructions documentées, la confidentialité, les mesures de sécurité et le sort des données en fin de prestation font notamment partie des points à traiter. Une intervention locale ne suffit pas, à elle seule, à établir la conformité.
Ces exigences complètent les critères de choix d’un prestataire d’infogérance, notamment pour évaluer la transparence du service et la réversibilité.
Contrôler les droits pendant toute la mission
L’autorisation initiale ne suffit pas. Les équipes changent, les missions évoluent et certains accès techniques survivent à leur utilité. Organisez une revue régulière des habilitations, ainsi qu’une vérification lors de chaque départ d’intervenant ou changement de périmètre.
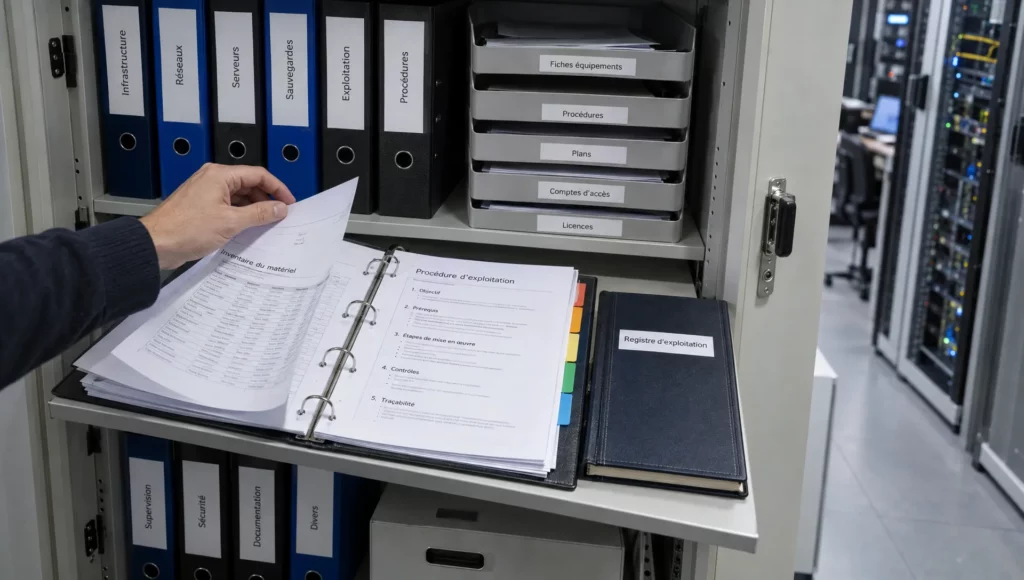
Pour chaque entreprise IT autorisée, conservez un registre des comptes humains, des comptes techniques, des applications connectées et des agents installés. Comparez ce registre aux accès réellement présents dans les consoles.
Les journaux doivent permettre d’identifier qui s’est connecté, quand, à quelle ressource et, selon les outils, quelles opérations ont été effectuées. Protégez-les contre la modification et limitez leur consultation aux personnes habilitées. Définissez une durée de conservation adaptée à leur finalité, sans enregistrer de mots de passe ou de secrets.
Quelques indicateurs suffisent pour piloter le dispositif : comptes sans propriétaire identifié, privilèges permanents non justifiés, droits expirés encore actifs et changements sensibles sans validation. Ils rendent les dérives visibles sans imposer un reporting excessif.
Révoquer les accès sans perdre la maîtrise du système
La sortie doit être préparée dès le début de la relation. Votre organisation doit conserver la propriété de ses abonnements, de ses noms de domaine et de ses données, ainsi qu’une capacité d’administration indépendante du prestataire.
Lorsqu’une entreprise IT cesse sa mission, désactiver son compte principal ne suffit pas. Des sessions, des clés ou des applications peuvent encore permettre une connexion. Utilisez une procédure de sortie couvrant l’ensemble des moyens d’accès.
- Recenser les accès actifs : comptes nominatifs, comptes techniques, VPN, outils de télémaintenance, applications autorisées, clés d’API et accès physiques.
- Retirer les autorisations : révoquer les rôles, fermer les sessions, supprimer les moyens d’accès devenus inutiles et récupérer les badges ou clés.
- Renouveler les secrets concernés : changer ceux qui ont été partagés ou exposés, sans provoquer l’arrêt d’un service dépendant.
- Valider la continuité : récupérer la documentation, vérifier les sauvegardes et confirmer que les équipes autorisées peuvent encore administrer le système.
Organisez le transfert avant les coupures pour éviter une interruption. La suppression d’un agent ou d’un compte de service doit être coordonnée avec son remplacement éventuel. Le résultat attendu est une reprise de contrôle vérifiée, pas seulement une confirmation par courriel.
Questions fréquentes
Faut-il transmettre le mot de passe administrateur à une entreprise IT ? Privilégiez un compte nominatif doté des droits nécessaires. Si un secret existant doit exceptionnellement être utilisé, partagez-le par un canal sécurisé, tracez l’autorisation et prévoyez son renouvellement. Ne l’envoyez pas en clair par courriel.
Un prestataire doit-il être administrateur global de Microsoft 365 ? Pas systématiquement. Les rôles délégués permettent de couvrir de nombreuses tâches sans administration globale. Si un privilège plus élevé est nécessaire, sa justification, sa durée et son approbation doivent être définies.
Peut-on laisser un accès de télémaintenance permanent ? Oui, si le service le nécessite et si cet accès est encadré : équipements identifiés, authentification forte, droits limités, journalisation et procédure de révocation. La permanence de l’outil ne justifie pas des privilèges élevés permanents pour chaque technicien.
Qui doit conserver les accès de secours ? L’organisation doit en garder la maîtrise. Leur conservation peut s’appuyer sur un coffre sécurisé avec des personnes internes autorisées, une procédure d’utilisation et des vérifications régulières. Ils ne doivent pas dépendre exclusivement du prestataire.
Comment vérifier que tous les accès sont retirés ? Croisez le registre des habilitations avec les comptes des annuaires, consoles cloud, pare-feu et outils de télémaintenance. Vérifiez aussi les applications connectées, jetons et sessions actives. La fermeture d’un seul compte ne couvre pas nécessairement ces accès.
Cadrer les habilitations avec AITEC
AITEC accompagne les entreprises et collectivités de Guyane dans l’audit, l’infogérance, la cybersécurité et l’évolution de leur système d’information. Le cadrage des accès doit s’inscrire dans cette gestion globale, en reliant sécurité et continuité de service.
Pour préparer une externalisation ou revoir une prestation existante, échangez avec AITEC sur votre infrastructure. L’objectif est d’identifier les ressources critiques, les droits réellement nécessaires et les conditions d’intervention à formaliser avant de déléguer leur administration.