Cybersécurité et sécurité informatique face à la fraude au virement
Associer cybersécurité et sécurité informatique à des contrôles de paiement rigoureux permet de réduire le risque de fraude au virement. La priorité : vérifier tout changement de coordonnées bancaires par un canal indépendant, séparer la modification du bénéficiaire de l’autorisation de paiement et protéger les comptes de messagerie.
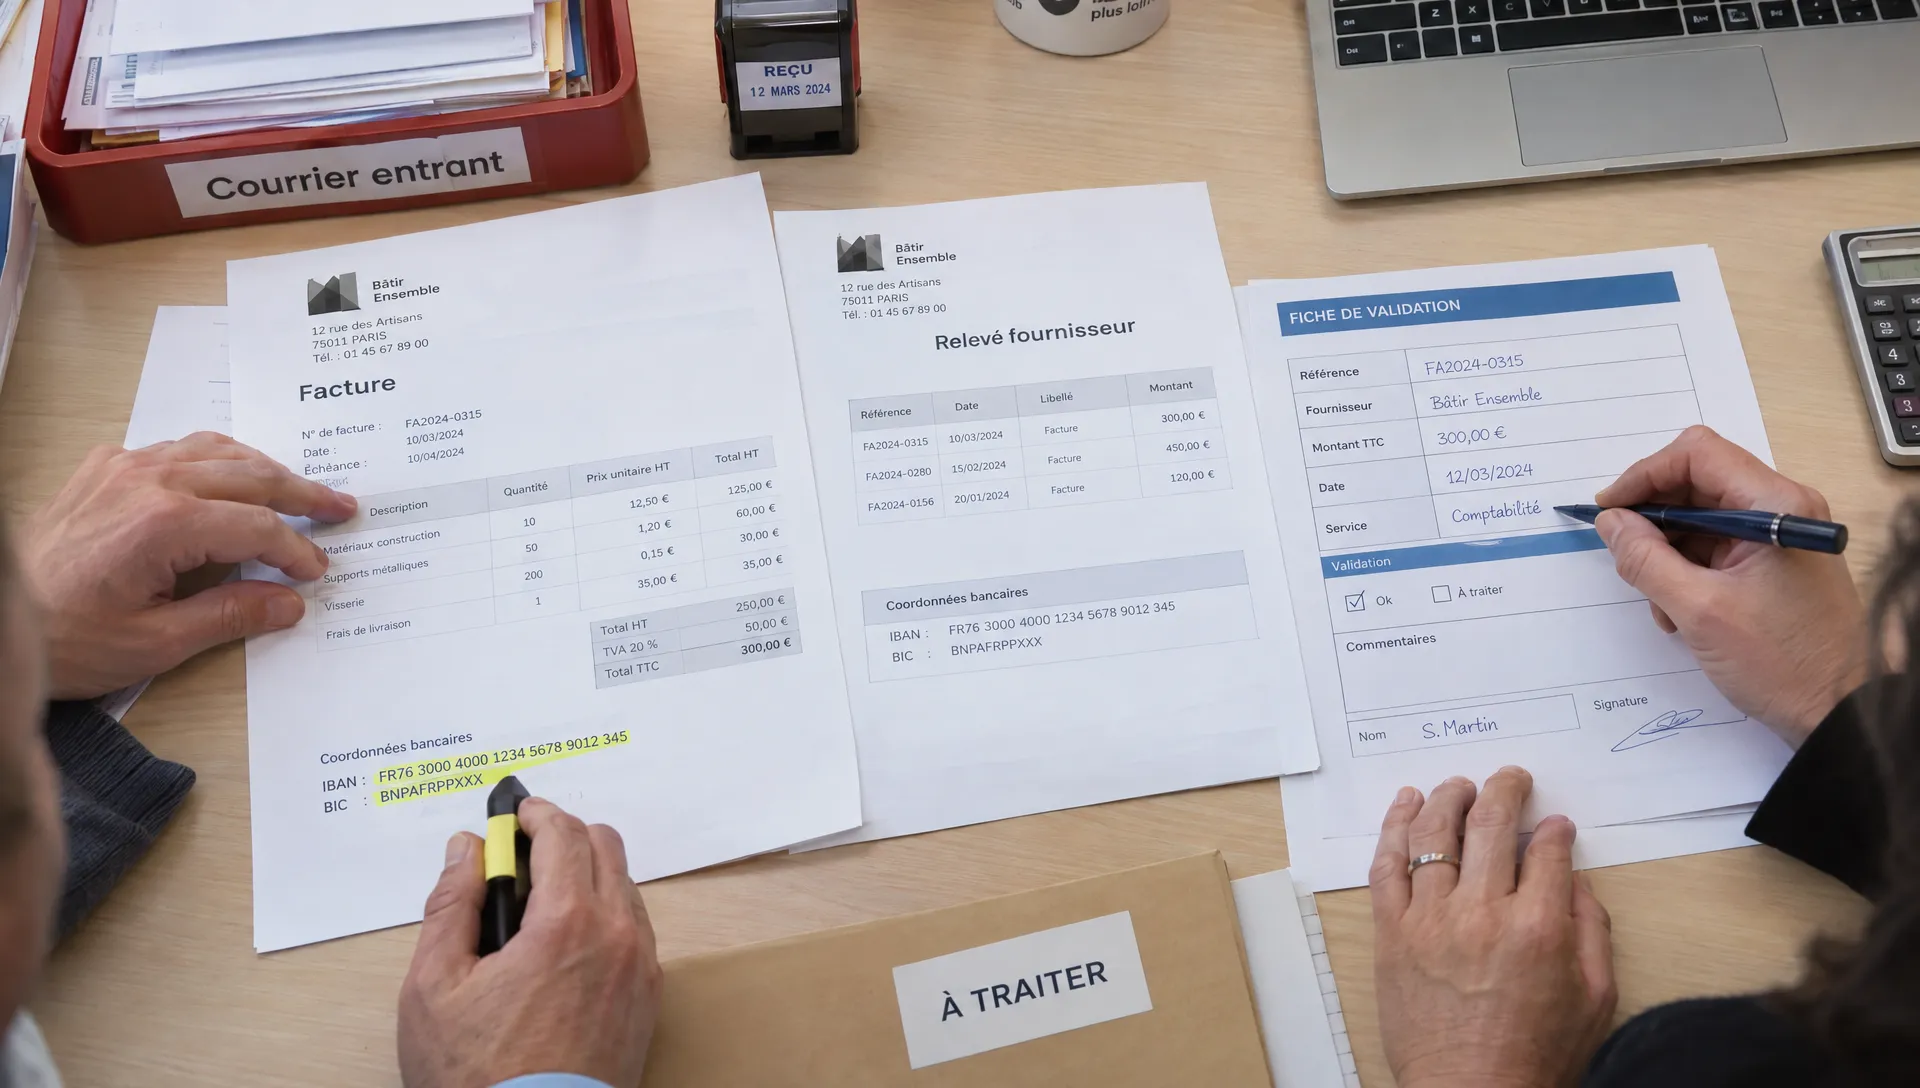
Un antivirus ne suffit pas lorsqu’un comptable reçoit une facture authentique dont seul le RIB a été remplacé. Pour une PME ou une collectivité des Antilles-Guyane, la protection doit donc réunir direction financière, équipe informatique et responsables habilités à valider les dépenses.
Comment une fraude au virement contourne les contrôles habituels
La fraude aux faux ordres de virement consiste à tromper une organisation pour lui faire transférer des fonds vers un compte contrôlé par un escroc. Elle exploite souvent une relation de confiance, une demande urgente ou une procédure de vérification insuffisante.
Trois scénarios méritent une attention particulière :
| Scénario | Méthode employée | Point de contrôle décisif |
|---|---|---|
| Faux RIB fournisseur | Une facture ou un message annonce de nouvelles coordonnées bancaires | Confirmer le changement auprès d’un interlocuteur déjà connu |
| Fraude au président | Un faux dirigeant exige un paiement urgent et confidentiel | Appliquer la procédure habituelle, sans exception liée au statut affiché |
| Messagerie compromise | L’attaquant intervient dans un échange réel avec un fournisseur | Vérifier la demande hors de la conversation électronique |
Une fraude peut réussir sans intrusion dans votre système informatique. Une adresse ressemblante, des informations publiques et un appel convaincant peuvent suffire. À l’inverse, une boîte mail réellement compromise rend la demande particulièrement crédible : signature habituelle, historique des échanges et montant attendu sont déjà disponibles.
Relier cybersécurité et sécurité informatique au circuit de paiement
La sécurité technique protège les outils et les accès. Le contrôle interne encadre les décisions : qui peut créer un bénéficiaire, modifier son RIB puis autoriser un virement ? Ces deux dimensions doivent être examinées ensemble.
Vérifier les changements de RIB par un canal indépendant
Un changement de coordonnées bancaires doit déclencher un rappel vers un numéro déjà enregistré dans votre référentiel fournisseur ou votre contrat. Le numéro figurant dans le message suspect, sa signature ou une pièce jointe ne constitue pas une référence fiable.
Pendant l’appel, confirmez le changement avec l’interlocuteur habituel et consignez la vérification. Une seconde réponse par courriel dans le même fil n’apporte pas cette indépendance si la messagerie est compromise.
Dans une démarche de cybersécurité et sécurité informatique, cette vérification humaine complète les protections techniques là où elles ne peuvent pas établir l’intention réelle du fournisseur.
Séparer la modification du bénéficiaire et le paiement
La personne qui saisit un nouveau RIB ne devrait pas pouvoir, seule, approuver son utilisation puis exécuter le paiement. Lorsque les outils le permettent, traduisez cette séparation dans les droits du logiciel comptable et du portail bancaire.
Dans une petite structure, une seconde validation par le dirigeant peut compenser un effectif limité. Elle doit toutefois porter sur les coordonnées bancaires et la vérification effectuée, pas seulement sur le montant.
Prévoyez aussi les absences. Une procédure impossible à appliquer pendant les congés finit souvent par être contournée. Le suppléant doit disposer de ses propres accès, sans partage d’identifiants.
Protéger la messagerie et les identités professionnelles
La compromission de messagerie professionnelle, souvent appelée BEC pour Business Email Compromise, permet d’espionner les échanges avant de détourner un paiement. La boîte mail de la comptabilité, mais aussi celles de la direction et des fournisseurs, peut servir de point d’entrée.
Renforcer l’authentification et maîtriser les sessions
Activez l’authentification multifacteur, ou MFA, sur la messagerie et les applications financières lorsqu’elle est disponible. Privilégiez les méthodes résistantes à l’hameçonnage, comme les clés de sécurité FIDO2, pour les accès sensibles compatibles.
Une politique de cybersécurité et sécurité informatique doit aussi prévoir la suppression des accès devenus inutiles, la limitation des privilèges et le traitement des connexions suspectes. Un compte d’ancien collaborateur encore actif reste une porte d’entrée.
Le MFA n’empêche pas toutes les compromissions, notamment lorsqu’une session est dérobée. En cas de suspicion, changer le mot de passe ne suffit pas nécessairement : il faut examiner puis révoquer les sessions et autorisations concernées.
Surveiller les règles de messagerie et l’usurpation de domaine
Une règle transférant discrètement les messages financiers vers une adresse externe peut révéler une compromission. D’autres règles masquent les réponses du fournisseur ou déplacent les alertes bancaires. Leur création et leur modification doivent faire partie des événements surveillés.
Les mécanismes SPF, DKIM et DMARC contribuent à lutter contre l’usurpation de votre domaine de messagerie. Leur déploiement demande un inventaire des services autorisés à envoyer des messages pour votre organisation. Ils ne bloquent ni tous les domaines ressemblants ni les messages envoyés depuis un compte légitime compromis.
La protection des postes reste complémentaire. Un EDR, outil de détection et de réponse sur les équipements, peut aider à repérer un logiciel voleur d’identifiants. Il ne vérifie pas, à lui seul, la légitimité d’un ordre de paiement.
Adapter les vérifications aux organisations des Antilles-Guyane
Entre un siège en Martinique, un établissement en Guadeloupe et un fournisseur en métropole, les horaires de disponibilité peuvent compliquer les validations. Si une demande arrive lorsque le contact habituel est injoignable, la procédure doit prévoir une attente ou une escalade interne, jamais une validation par défaut.
Pour un dispositif de cybersécurité et sécurité informatique multisite, le référentiel fournisseur doit être maîtrisé : chaque établissement doit savoir quelles coordonnées utiliser et qui peut les modifier. Des fichiers locaux non synchronisés rendent les vérifications moins fiables.
Prenons une situation fictive : une entreprise reçoit une facture attendue, suivie d’un message annonçant un changement de banque. Le montant correspond à la commande et la signature semble correcte. Le comptable suspend la modification, appelle le fournisseur au numéro déjà connu puis transmet le résultat au second valideur. La décision ne repose plus sur l’apparence du courriel.
La proximité d’un prestataire local facilite l’accompagnement des équipes et les interventions nécessaires. Elle doit s’inscrire dans une organisation documentée, avec des responsabilités explicites entre finance, informatique et direction.
Détecter les anomalies sans bloquer inutilement l’activité
Un bon dispositif signale des écarts précis plutôt que chaque paiement. Les événements à examiner peuvent concerner une nouvelle règle de transfert de courriels, une connexion inhabituelle, l’ajout d’un bénéficiaire ou une demande de paiement dérogeant au circuit habituel.
Le SOC, centre opérationnel de sécurité, peut contribuer à détecter et analyser les événements techniques selon les sources de journaux disponibles et le périmètre convenu. Il ne connaît pas automatiquement le contexte commercial d’une facture et ne remplace pas la validation financière.
L’articulation entre cybersécurité et sécurité informatique devient opérationnelle lorsque chaque alerte a un destinataire et une action prévue : examiner une connexion, suspendre un compte ou demander à la finance de vérifier une opération.
Lorsque le portail bancaire affiche une alerte de non-concordance entre le nom du bénéficiaire et le titulaire du compte, ne la banalisez pas. Inversement, une concordance ne prouve pas que la facture ou la demande de paiement est légitime.
Que faire si le virement frauduleux est déjà parti ?
Appelez immédiatement votre banque par un canal habituel. Demandez les mesures disponibles pour tenter de bloquer l’opération ou récupérer les fonds. La rapidité compte, mais aucune récupération ne peut être garantie.
- Suspendre les opérations liées au bénéficiaire suspect : informez la comptabilité et les personnes habilitées, puis vérifiez si d’autres paiements sont programmés.
- Conserver les preuves : gardez les courriels originaux avec leurs en-têtes, les pièces jointes, les références du virement, les coordonnées utilisées et une chronologie des échanges. Évitez de supprimer les messages ou de réinstaller un poste avant les vérifications techniques.
- Contenir une éventuelle compromission : faites examiner les comptes concernés, les règles de messagerie et les sessions actives. L’équipe informatique détermine les mesures de protection adaptées et préserve les traces utiles.
- Prévenir les interlocuteurs concernés : avertissez le fournisseur par un canal fiable, la direction et, selon votre contrat, votre assureur. Déposez plainte auprès de la police ou de la gendarmerie.
- Rechercher l’étendue de la fraude : contrôlez les autres changements de RIB, les accès aux outils financiers et les échanges similaires avant de rétablir le fonctionnement normal.
La réponse doit associer cybersécurité et sécurité informatique au traitement financier de l’incident, sans attendre de connaître toute la chaîne d’attaque. Pour orienter vos démarches d’assistance, le dispositif public Cybermalveillance.gouv.fr constitue un point d’entrée utile.
Quels contrôles déployer en priorité ?
Commencez par les mesures qui empêchent une personne isolée de transformer une demande reçue en paiement irréversible. Examinez ensuite les protections techniques et les moyens de détection.
| Priorité | Action concrète | Élément à vérifier |
|---|---|---|
| Circuit fournisseur | Imposer un rappel indépendant pour chaque changement de RIB | Trace de la confirmation et coordonnées de référence |
| Autorisations | Séparer modification du bénéficiaire et validation du paiement | Droits réellement configurés dans les applications |
| Identités | Renforcer l’authentification et retirer les accès inutiles | Comptes couverts, exceptions et sessions actives |
| Messagerie | Examiner les transferts externes et sécuriser le domaine | Règles présentes et configuration SPF, DKIM, DMARC |
| Réponse à incident | Préparer les contacts et les premières décisions | Fiche utilisable même si la messagerie est indisponible |
Pour cadrer le volet technique, les vérifications prioritaires d’un audit de cybersécurité permettent d’examiner les identités, les accès et l’exposition de la messagerie. Ajoutez-y un test du circuit de paiement avec la direction financière.
Un suivi de cybersécurité et sécurité informatique peut s’appuyer sur des indicateurs simples : changements de RIB correctement vérifiés, comptes sensibles protégés par MFA et anomalies ayant reçu une réponse. Le nombre d’outils déployés ne mesure pas, à lui seul, la maîtrise du risque.
Questions fréquentes sur la fraude au virement
Comment reconnaître un faux changement de RIB ? L’urgence, la confidentialité ou une adresse inhabituelle sont des signaux d’alerte, mais leur absence ne prouve rien. Toute modification doit être confirmée auprès d’un contact déjà connu, indépendamment du message reçu.
Le MFA suffit-il à empêcher une fraude au président ? Non. Le MFA réduit certains risques de prise de contrôle d’un compte. Il n’empêche pas un escroc d’utiliser une adresse ressemblante, un appel ou une identité usurpée pour demander un paiement.
Une demande confirmée par téléphone est-elle forcément fiable ? Non, si vous appelez le numéro fourni par le demandeur. Un appel entrant, une voix familière ou une visioconférence ne constituent pas non plus une preuve suffisante. Rappelez un contact connu et maintenez la validation prévue.
Les sauvegardes protègent-elles contre la perte financière ? Elles aident à restaurer des données après un incident, mais ne récupèrent pas l’argent transféré. La prévention du détournement repose notamment sur la vérification des bénéficiaires, les droits d’accès et les validations de paiement.
Faut-il notifier la CNIL après une fraude au virement ? Pas automatiquement. Il faut déterminer si l’incident implique une violation de données personnelles. Selon la CNIL, une violation présentant un risque pour les droits et libertés doit lui être notifiée dans les meilleurs délais, si possible dans les 72 heures après en avoir pris connaissance. Associez votre DPO ou votre conseil compétent à cette évaluation.
Évaluer votre exposition avec AITEC
Un audit ciblé de cybersécurité et sécurité informatique permet d’identifier les écarts entre les protections techniques et les pratiques de paiement. L’objectif est de prioriser des corrections applicables, avec des responsables désignés et des modalités de vérification.
AITEC accompagne les entreprises et collectivités de Martinique, Guadeloupe et Guyane en audit, cybersécurité, supervision et services managés. Pour préparer un premier échange, rassemblez votre procédure de changement de RIB, la liste des comptes financiers sensibles et vos règles de validation. Vous pourrez ainsi échanger avec AITEC sur votre niveau de protection à partir de situations concrètes.