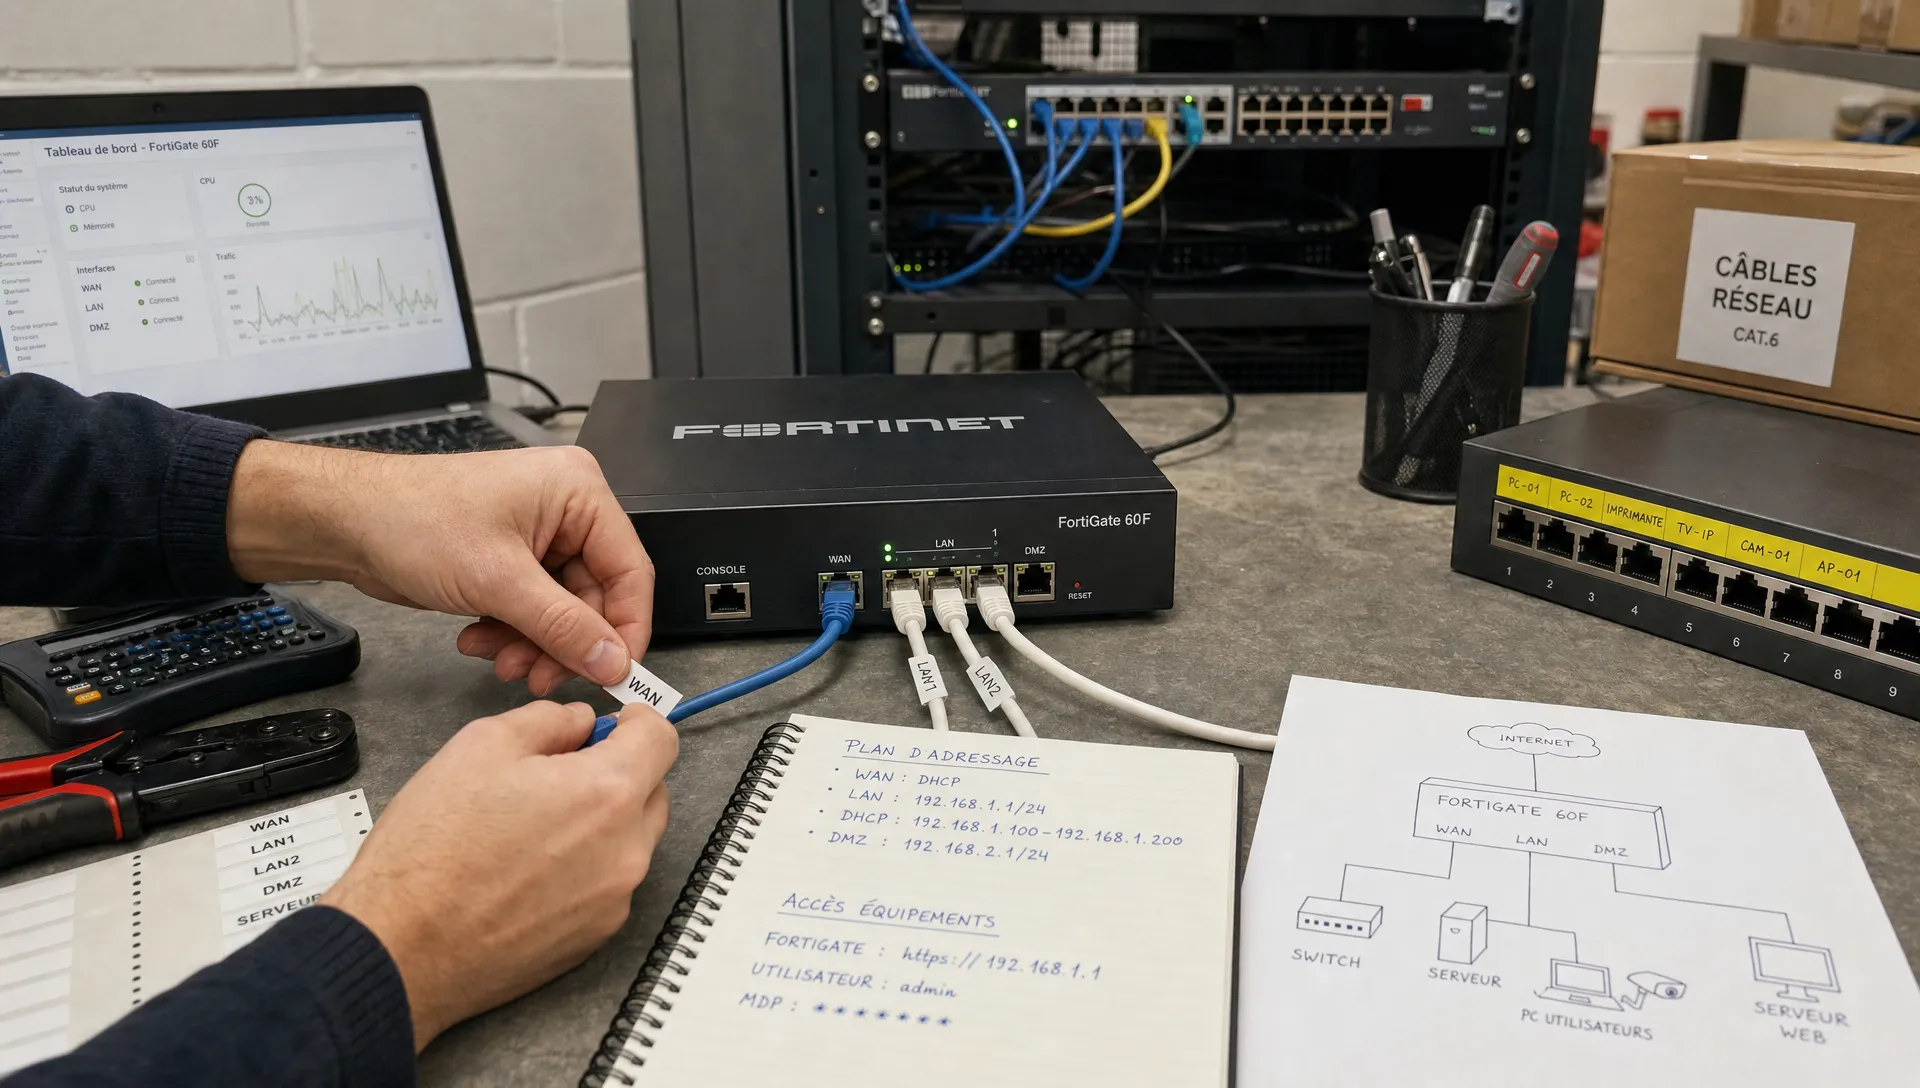
Renforcer le couple réseau et sécurité informatique ne consiste pas à empiler des appliances, des consoles et des règles que personne ne maintient. Pour une PME, une collectivité ou une organisation multisite en Martinique, en Guadeloupe ou en Guyane, l’enjeu est plus concret : réduire le risque d’incident, garder des usages fluides et conserver un système d’information compréhensible par les équipes.
La bonne approche part d’un principe simple : la sécurité doit accompagner l’exploitation, pas la bloquer. Cela suppose une architecture lisible, des règles documentées, une supervision utile et des choix techniques cohérents avec les usages métier, les sites distants, le cloud, les sauvegardes et les contraintes de support local.
Réseau et sécurité informatique : viser moins d’outils, plus de maîtrise
Un SI devient complexe quand chaque problème est traité par un nouvel outil sans revoir l’architecture globale. Un pare-feu ajouté ici, un VPN déployé dans l’urgence, une solution cloud raccordée directement à Internet, puis des exceptions créées au fil des incidents : au bout de quelques mois, plus personne ne sait vraiment quels flux sont autorisés ni pourquoi.
Pour éviter cette dérive, il faut raisonner en couches simples. Le réseau transporte les usages métiers, la sécurité contrôle les accès, la supervision vérifie que l’ensemble fonctionne et la documentation permet de maintenir le tout dans la durée. Cette logique vaut autant pour une entreprise implantée au Lamentin que pour une collectivité avec plusieurs sites entre Pointe-à-Pitre et Cayenne.
La question centrale n’est donc pas « quel outil ajouter ? », mais « quel risque veut-on réduire, avec quel impact opérationnel ? ». C’est cette discipline qui permet de renforcer réseau et sécurité informatique sans créer une usine à gaz technique.
Les signes d’un SI sécurisé en apparence, mais difficile à exploiter
La complexité ne se voit pas toujours dans un inventaire logiciel. Elle apparaît surtout lors d’un incident, d’un changement de prestataire, d’un départ d’administrateur ou d’une panne réseau. Si la remise en service dépend d’une seule personne ou d’une règle obscure dans un équipement, le niveau de risque est déjà élevé.
Une sécurité trop complexe peut aussi ralentir les utilisateurs. Les équipes contournent alors les règles : partage de comptes, stockage local de fichiers, accès non déclarés ou transfert de documents par des canaux non maîtrisés. Le problème n’est pas seulement technique, il devient organisationnel.
| Symptôme observé | Risque pour l’entreprise | Correctif prioritaire |
|---|---|---|
| Règles de pare-feu non documentées | Blocage lors d’un changement ou ouverture excessive de flux | Revue des règles et cartographie des flux |
| VPN multiples selon les sites | Support difficile et accès hétérogènes | Standardisation des accès distants |
| Alertes de sécurité trop nombreuses | Fatigue des équipes et incidents ignorés | Qualification des alertes critiques |
| Absence de segmentation | Propagation plus rapide d’un malware | Séparation des zones métiers, serveurs et invités |
| Sauvegardes non testées | Reprise incertaine après incident | Tests réguliers de restauration |
Construire un socle clair avant d’ajouter de nouvelles protections
Cartographier les usages réels
La première étape consiste à comprendre ce qui doit circuler sur le réseau. Quelles applications sont critiques ? Quels sites doivent communiquer ? Quels prestataires disposent d’un accès ? Où sont hébergées les données sensibles ? Sans cette vision, la sécurité repose sur des hypothèses.
Cette cartographie doit rester exploitable. Un schéma réseau à jour, une liste des équipements, un inventaire des applications et une matrice simple des flux critiques suffisent souvent pour reprendre le contrôle. L’ANSSI rappelle dans son guide d’hygiène informatique l’importance de connaître son système d’information, ses interconnexions et ses comptes d’administration.
Segmenter sans fragmenter inutilement
La segmentation réseau limite les déplacements latéraux en cas de compromission. Elle sépare par exemple les postes utilisateurs, les serveurs, les équipements invités, les sauvegardes, les systèmes industriels ou les ressources d’administration. Cette séparation n’a de valeur que si elle reste lisible.
Une PME n’a pas besoin de dizaines de zones techniques incompréhensibles. Elle a besoin de frontières claires, alignées sur ses risques. À ce stade, réseau et sécurité informatique doivent être pensés ensemble : la segmentation doit protéger les actifs critiques sans empêcher les métiers de travailler.
Pour approfondir cette logique côté performance et usages, l’article AITEC sur la manière de sécuriser son réseau d’entreprise sans ralentir les équipes détaille les arbitrages à prévoir entre contrôle, fluidité et exploitation.
Standardiser les configurations
La standardisation réduit les erreurs humaines. Un modèle commun de configuration pour les pare-feu, les commutateurs, les accès VPN, les postes et les serveurs facilite les audits, les mises à jour et les interventions de support.
Elle permet aussi d’accélérer l’ouverture d’un nouveau site ou l’intégration d’une nouvelle agence. Pour une organisation multisite aux Antilles-Guyane, cette cohérence est essentielle : chaque site ne doit pas devenir une exception permanente.
Choisir les bons contrôles de sécurité, pas tous les contrôles possibles
Identités et accès : le point de départ
La sécurité réseau perd une partie de son efficacité si les comptes utilisateurs sont mal protégés. L’authentification multifacteur, la gestion des droits par rôle, la suppression rapide des comptes inactifs et la séparation des comptes administrateurs doivent être traitées comme des priorités.
Ces mesures sont souvent moins visibles qu’un nouvel équipement, mais elles réduisent fortement le risque d’accès non autorisé. Elles simplifient aussi les audits internes, notamment lorsque l’entreprise doit démontrer qui accède à quoi.
Pare-feu, filtrage et accès distants
Le pare-feu reste un élément central, mais il doit être administré avec méthode. Les règles doivent être justifiées, limitées, revues et supprimées quand elles ne sont plus nécessaires. Les accès distants doivent suivre la même logique : pas d’ouverture permanente si un accès nominatif, contrôlé et journalisé suffit.
| Contrôle | Objectif | Point de vigilance |
|---|---|---|
| Pare-feu d’entreprise | Filtrer les flux entrants et sortants | Revoir régulièrement les règles obsolètes |
| VPN ou accès sécurisé | Donner accès aux ressources internes | Éviter les comptes partagés et les tunnels non suivis |
| MFA | Réduire le risque lié au vol de mot de passe | Prioriser les comptes critiques et administrateurs |
| Filtrage DNS ou web | Limiter l’accès aux domaines dangereux | Ne pas bloquer les usages métier légitimes |
| Journalisation | Comprendre les incidents | Conserver des logs utiles, lisibles et corrélables |
Postes, serveurs et sauvegardes
La protection du réseau ne suffit pas si les postes et les serveurs restent vulnérables. Mises à jour, antivirus ou EDR, durcissement des configurations, restriction des droits locaux et supervision des événements forment un socle indispensable. AITEC détaille ces points dans son guide consacré à la cybersécurité des postes et des serveurs.
Les sauvegardes doivent être intégrées à la réflexion dès le départ. Une sauvegarde isolée, testée et documentée reste l’un des leviers les plus importants pour limiter l’impact d’un ransomware, d’une erreur humaine ou d’une panne matérielle.
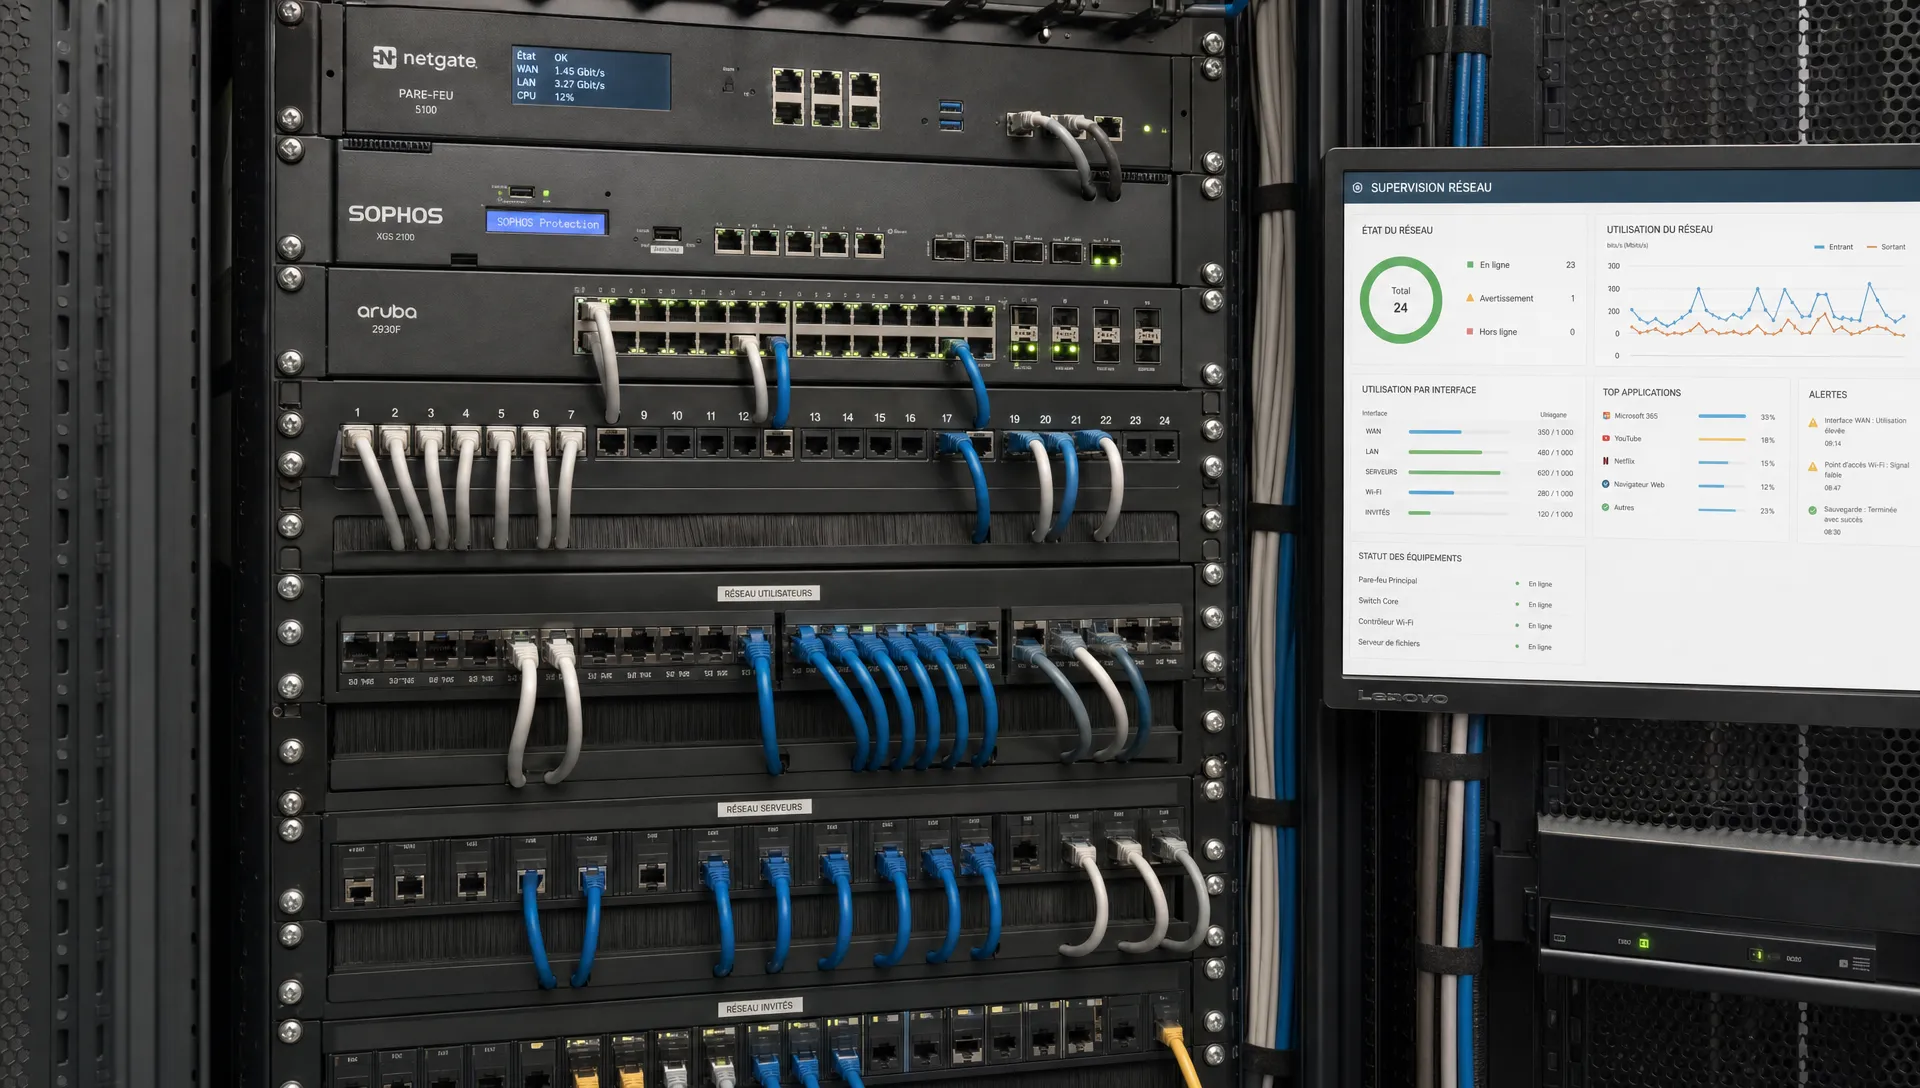
Superviser sans noyer les équipes sous les alertes
Une bonne supervision ne consiste pas à collecter toutes les données possibles. Elle consiste à détecter les signaux utiles : indisponibilité d’un lien critique, saturation anormale, tentative de connexion suspecte, modification de règle sensible, échec de sauvegarde ou comportement inhabituel sur un serveur.
Pour une PME, réseau et sécurité informatique deviennent réellement pilotables quand les alertes sont qualifiées. Une alerte doit indiquer un impact potentiel, un niveau de priorité et une action attendue. Sans ce tri, les équipes finissent par ignorer les notifications ou par traiter les incidents dans le mauvais ordre.
Le recours à des services managés ou à un SOC externalisé peut être pertinent quand l’organisation ne dispose pas des ressources internes nécessaires. L’objectif n’est pas de déléguer aveuglément, mais de structurer la détection, l’escalade, la remédiation et les comptes rendus.
Adapter l’architecture aux contraintes Antilles-Guyane
Aux Antilles-Guyane, les décisions réseau ne se limitent pas à la technique. L’éloignement géographique, les délais d’intervention, la dépendance à certains liens, les sites isolés et la continuité d’activité doivent être pris en compte dès la conception.
Une entreprise basée à Fort-de-France avec des agences en Guadeloupe, ou une collectivité avec des sites en Guyane, doit prévoir des scénarios réalistes : perte d’un lien, panne d’un équipement, indisponibilité d’une application cloud, incident cyber ou besoin de reprise rapide. Dans ce contexte, réseau et sécurité informatique doivent contribuer à la résilience, pas seulement à la conformité.
Cela peut impliquer une redondance de liens pour les sites critiques, une architecture cloud hybride, une priorisation des flux métiers, des sauvegardes externalisées et une documentation accessible même en situation dégradée. Pour replacer ces choix dans une vision plus large, consultez le guide AITEC sur les bases d’un SI résilient.
Une feuille de route simple pour renforcer sans complexifier
Une démarche efficace peut être menée par étapes, avec des livrables courts et vérifiables. Le but n’est pas de tout refaire, mais de traiter d’abord les zones qui exposent le plus l’activité.
- Réaliser un audit réseau, sécurité, sauvegarde et accès distants.
- Cartographier les flux critiques entre utilisateurs, serveurs, cloud et sites.
- Supprimer les règles, comptes et accès qui ne sont plus justifiés.
- Segmenter les zones sensibles avec des règles simples et documentées.
- Prioriser MFA, mises à jour, journalisation et sauvegardes testées.
- Mettre en place une supervision avec des alertes réellement exploitables.
- Planifier des revues régulières pour éviter le retour de la complexité.
Cette approche progressive aide à maintenir un équilibre. Renforcer réseau et sécurité informatique devient alors un programme d’amélioration continue, pas un grand chantier ponctuel qui perturbe toute l’organisation.
Quels critères pour choisir un partenaire IT sur ce sujet ?
Le choix d’un prestataire ne doit pas se limiter au catalogue de solutions. Un partenaire utile doit comprendre les usages métiers, les contraintes locales, les enjeux de disponibilité et le niveau de maturité interne. Il doit aussi être capable d’expliquer ses choix techniques à un dirigeant, un DAF, un DSI ou un RSSI.
| Critère | Ce qu’il faut vérifier |
|---|---|
| Méthode d’audit | Le prestataire analyse-t-il les flux, les risques, les accès et les sauvegardes ? |
| Capacité d’exploitation | Peut-il superviser, maintenir et faire évoluer l’architecture dans le temps ? |
| Documentation | Les configurations, règles et procédures sont-elles compréhensibles et tenues à jour ? |
| Connaissance locale | Comprend-il les contraintes de connectivité, de support et d’intervention aux Antilles-Guyane ? |
| Vision sécurité | Propose-t-il une approche par risques plutôt qu’une simple accumulation d’outils ? |
AITEC accompagne les entreprises et collectivités de Martinique, Guadeloupe et Guyane sur l’audit, l’architecture, la modernisation, la supervision, la cybersécurité, le cloud, les réseaux et l’infogérance. L’intérêt d’un accompagnement global est de relier les décisions techniques aux objectifs de continuité, de maîtrise des coûts et de sécurité opérationnelle.
FAQ
Comment renforcer la sécurité réseau sans ralentir les utilisateurs ? Il faut partir des flux métiers réels, segmenter uniquement les zones utiles, documenter les règles et mesurer l’impact des contrôles avant de les généraliser. La sécurité doit encadrer les usages, pas créer des contournements.
Faut-il remplacer toute l’infrastructure pour améliorer le niveau de sécurité ? Pas nécessairement. Un audit peut révéler que les priorités sont la suppression d’accès obsolètes, la revue des règles de pare-feu, la mise en place du MFA, la supervision ou le test des sauvegardes. Le remplacement matériel vient ensuite si les équipements ne répondent plus aux besoins.
Quelle est la différence entre segmentation réseau et complexification du SI ? La segmentation crée des zones claires pour limiter les risques. La complexification apparaît quand les zones, règles et exceptions deviennent trop nombreuses ou non documentées. Une segmentation réussie reste compréhensible et exploitable.
Un SOC managé est-il utile pour une PME ? Il peut l’être si la PME manque de temps ou de compétences pour surveiller les alertes, qualifier les incidents et réagir rapidement. La pertinence dépend du niveau de risque, du nombre de sites, des applications critiques et des obligations de conformité.
À quelle fréquence revoir réseau et sécurité informatique ? Une revue annuelle est un minimum pour les règles, accès, sauvegardes et procédures critiques. Une revue doit aussi être déclenchée après un changement majeur : nouveau site, migration cloud, incident, changement d’opérateur ou évolution réglementaire.
Évaluer votre architecture avant de la complexifier
Avant d’ajouter un nouvel outil de sécurité ou de modifier votre réseau, il est souvent plus rentable de faire auditer l’existant. Cette étape permet d’identifier les risques prioritaires, les dépendances cachées, les règles obsolètes et les améliorations rapides à mettre en œuvre.
Si votre organisation opère en Martinique, Guadeloupe ou Guyane, AITEC peut vous aider à évaluer votre infrastructure, structurer une feuille de route et sécuriser votre SI sans alourdir l’exploitation. Vous pouvez échanger avec un expert AITEC pour préparer un audit IT adapté à vos sites, vos usages et vos contraintes de continuité d’activité.