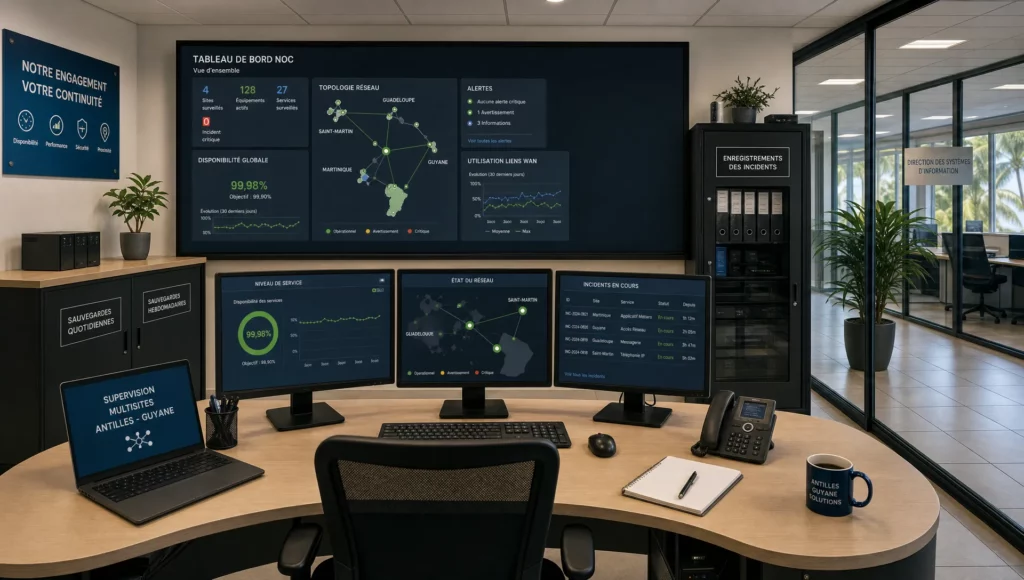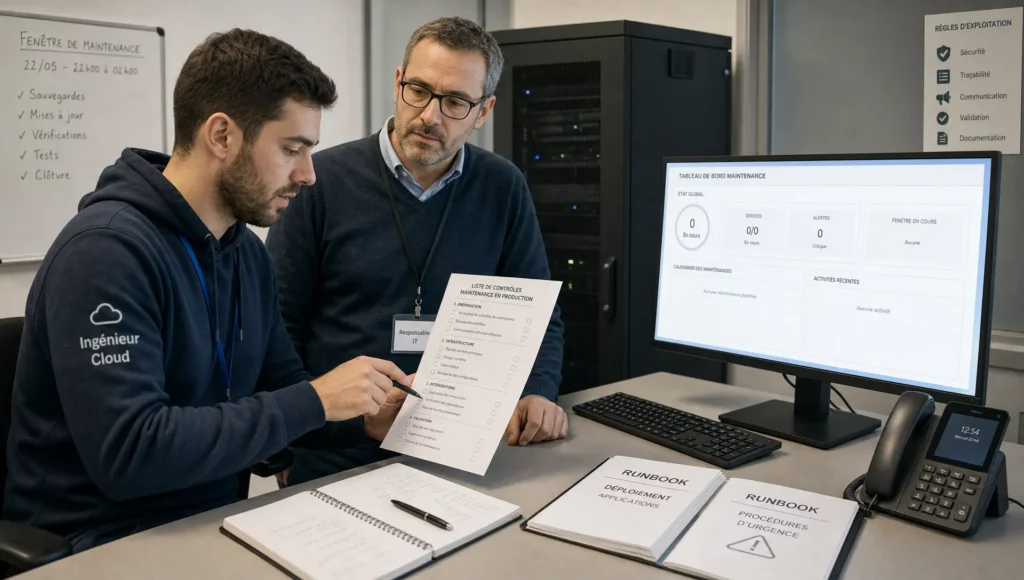
L’infogérance applicative consiste à confier l’exploitation, la maintenance, la supervision et l’amélioration continue de vos logiciels métier à un prestataire spécialisé. Pour une PME, une collectivité ou une organisation multisite, l’objectif n’est pas seulement de “faire fonctionner une application”, mais de garantir que les utilisateurs puissent travailler, que les données restent protégées et que les incidents soient traités avant de bloquer l’activité.
ERP, logiciel de comptabilité, outil de gestion commerciale, portail usager, application RH, CRM, plateforme logistique ou application web interne : ces logiciels concentrent des processus critiques. Une indisponibilité de quelques heures peut retarder la facturation, bloquer un service public, désorganiser un site distant ou empêcher une direction de piloter son activité. Réussir cette démarche suppose donc de cadrer précisément les responsabilités, les niveaux de service et les liens entre applications, infrastructure, cybersécurité et support utilisateurs.
Comprendre l’infogérance applicative et son périmètre
L’infogérance applicative couvre tout ce qui permet à une application métier de rester disponible, sécurisée, à jour et adaptée aux besoins des utilisateurs. Elle se distingue de l’infogérance purement infrastructure, qui porte surtout sur les serveurs, postes, réseaux, sauvegardes, hyperviseurs ou environnements cloud.
Dans la pratique, les deux domaines sont liés. Un logiciel métier peut dépendre d’une base de données, d’un serveur applicatif, d’un annuaire d’identités, d’un accès VPN, d’API externes, d’une sauvegarde cloud et d’un poste utilisateur correctement configuré. Lorsqu’un incident survient, il faut souvent analyser toute la chaîne plutôt que se limiter au message d’erreur affiché.
Une prestation bien cadrée peut inclure la supervision de l’application, le traitement des incidents, la maintenance corrective, les mises à jour, la gestion des droits, le suivi des performances, la coordination avec l’éditeur, la documentation et le conseil sur les évolutions. Pour les dirigeants et DSI, l’enjeu est de transformer un fonctionnement souvent réactif en exploitation structurée.
Pourquoi les logiciels métier méritent une gouvernance spécifique
Un logiciel métier ne se gère pas comme un simple outil bureautique. Il traduit des règles de gestion, des circuits de validation, des flux comptables, des obligations réglementaires ou des processus propres à une organisation. Un changement mal préparé peut provoquer des erreurs de saisie, des ruptures d’interface ou une perte de traçabilité.
Dans les Antilles-Guyane, cette gouvernance prend une dimension particulière. Les organisations peuvent opérer sur plusieurs sites entre Fort-de-France, Le Lamentin, Baie-Mahault, Pointe-à-Pitre ou Cayenne. Les équipes internes ne sont pas toujours dimensionnées pour suivre chaque application, coordonner les éditeurs situés en métropole et maintenir la disponibilité des services sur tous les sites.
La bonne approche consiste à identifier les applications qui portent le plus de risque métier. Une application de paie, un outil de facturation, un logiciel de gestion des interventions ou une plateforme de relation usagers ne doivent pas avoir le même niveau de suivi qu’un outil secondaire utilisé par quelques personnes.
| Niveau de criticité | Exemple d’application | Risque principal | Niveau de suivi attendu |
|---|---|---|---|
| Critique | ERP, facturation, paie, portail usager | Arrêt d’activité, retard de paiement, rupture de service | Supervision, procédures d’escalade, tests de restauration, suivi régulier |
| Important | CRM, gestion commerciale, reporting | Perte de productivité, données incomplètes | Support structuré, mises à jour planifiées, suivi des incidents |
| Standard | Outil documentaire, application interne limitée | Gêne utilisateur, contournements manuels | Maintenance périodique, documentation, support à la demande |
Définir clairement qui fait quoi
La réussite d’une infogérance applicative dépend d’abord du partage des responsabilités. Beaucoup d’incidents s’enlisent parce que personne ne sait si le sujet relève de l’éditeur, de l’hébergeur, du prestataire informatique, de l’équipe métier ou de la DSI.
Un contrat ou une convention d’exploitation doit préciser les rôles. Le prestataire peut prendre en charge la supervision, l’analyse de premier et deuxième niveau, les demandes de droits, les relances éditeurs, la coordination des maintenances et les comptes rendus. L’éditeur conserve souvent la responsabilité du code source, des correctifs applicatifs profonds ou de certaines évolutions fonctionnelles. L’organisation cliente garde la maîtrise des décisions métier, des priorités et des validations.
Cette clarification évite les zones grises. Elle permet aussi de mesurer la qualité du service : délais de prise en compte, délais de résolution, récurrence des incidents, satisfaction des utilisateurs, respect des fenêtres de maintenance et efficacité des escalades.
Pour une PME qui structure progressivement son système d’information, il peut être utile de comparer ce périmètre avec les services essentiels d’infogérance informatique pour une PME, car l’applicatif ne peut pas être isolé du support, de la sauvegarde, du réseau et de la sécurité.
Cartographier vos applications avant de les confier
Avant de déléguer l’exploitation de vos logiciels métier, il faut disposer d’une vision fiable du parc applicatif. Cette étape est souvent négligée, alors qu’elle conditionne la qualité de la prestation. Sans inventaire, le prestataire découvre les dépendances au fil des incidents, ce qui allonge les délais de diagnostic.
Une cartographie utile doit couvrir plusieurs informations : nom de l’application, utilisateurs concernés, processus métier supportés, éditeur, version, mode d’hébergement, dépendances techniques, interfaces, comptes de service, fréquence des sauvegardes, exigences de disponibilité et contacts d’escalade. Elle doit aussi préciser les périodes sensibles, comme la paie, les clôtures comptables, les campagnes de facturation ou les pics d’activité saisonniers.
Pour que l’infogérance applicative soit efficace, cette cartographie doit être vivante. À chaque nouvelle interface, migration, changement de version ou modification de droits, la documentation doit être mise à jour. C’est un point de contrôle simple, mais il évite de nombreux blocages lors d’un incident ou d’un départ de collaborateur clé.
Sécuriser les accès, les données et les flux
Les applications métier manipulent souvent des données sensibles : informations clients, données RH, éléments financiers, dossiers administratifs, contrats, documents de santé ou données d’usagers selon le secteur. Leur exploitation doit donc intégrer la cybersécurité dès le départ.
Les contrôles les plus courants portent sur l’authentification, la gestion des habilitations, la journalisation, les sauvegardes, le chiffrement lorsque c’est nécessaire, la segmentation réseau, la supervision des comportements anormaux et la gestion des vulnérabilités. La CNIL rappelle les principes de sécurité des données personnelles, notamment la limitation des accès, la traçabilité et la protection contre les accès non autorisés.
La gestion des droits mérite une attention particulière. Dans beaucoup d’organisations, les comptes s’accumulent avec le temps : anciens salariés, prestataires, profils administrateurs trop larges ou accès temporaires jamais révoqués. Une revue périodique des habilitations limite les risques d’erreur, de fuite de données et d’usage abusif.
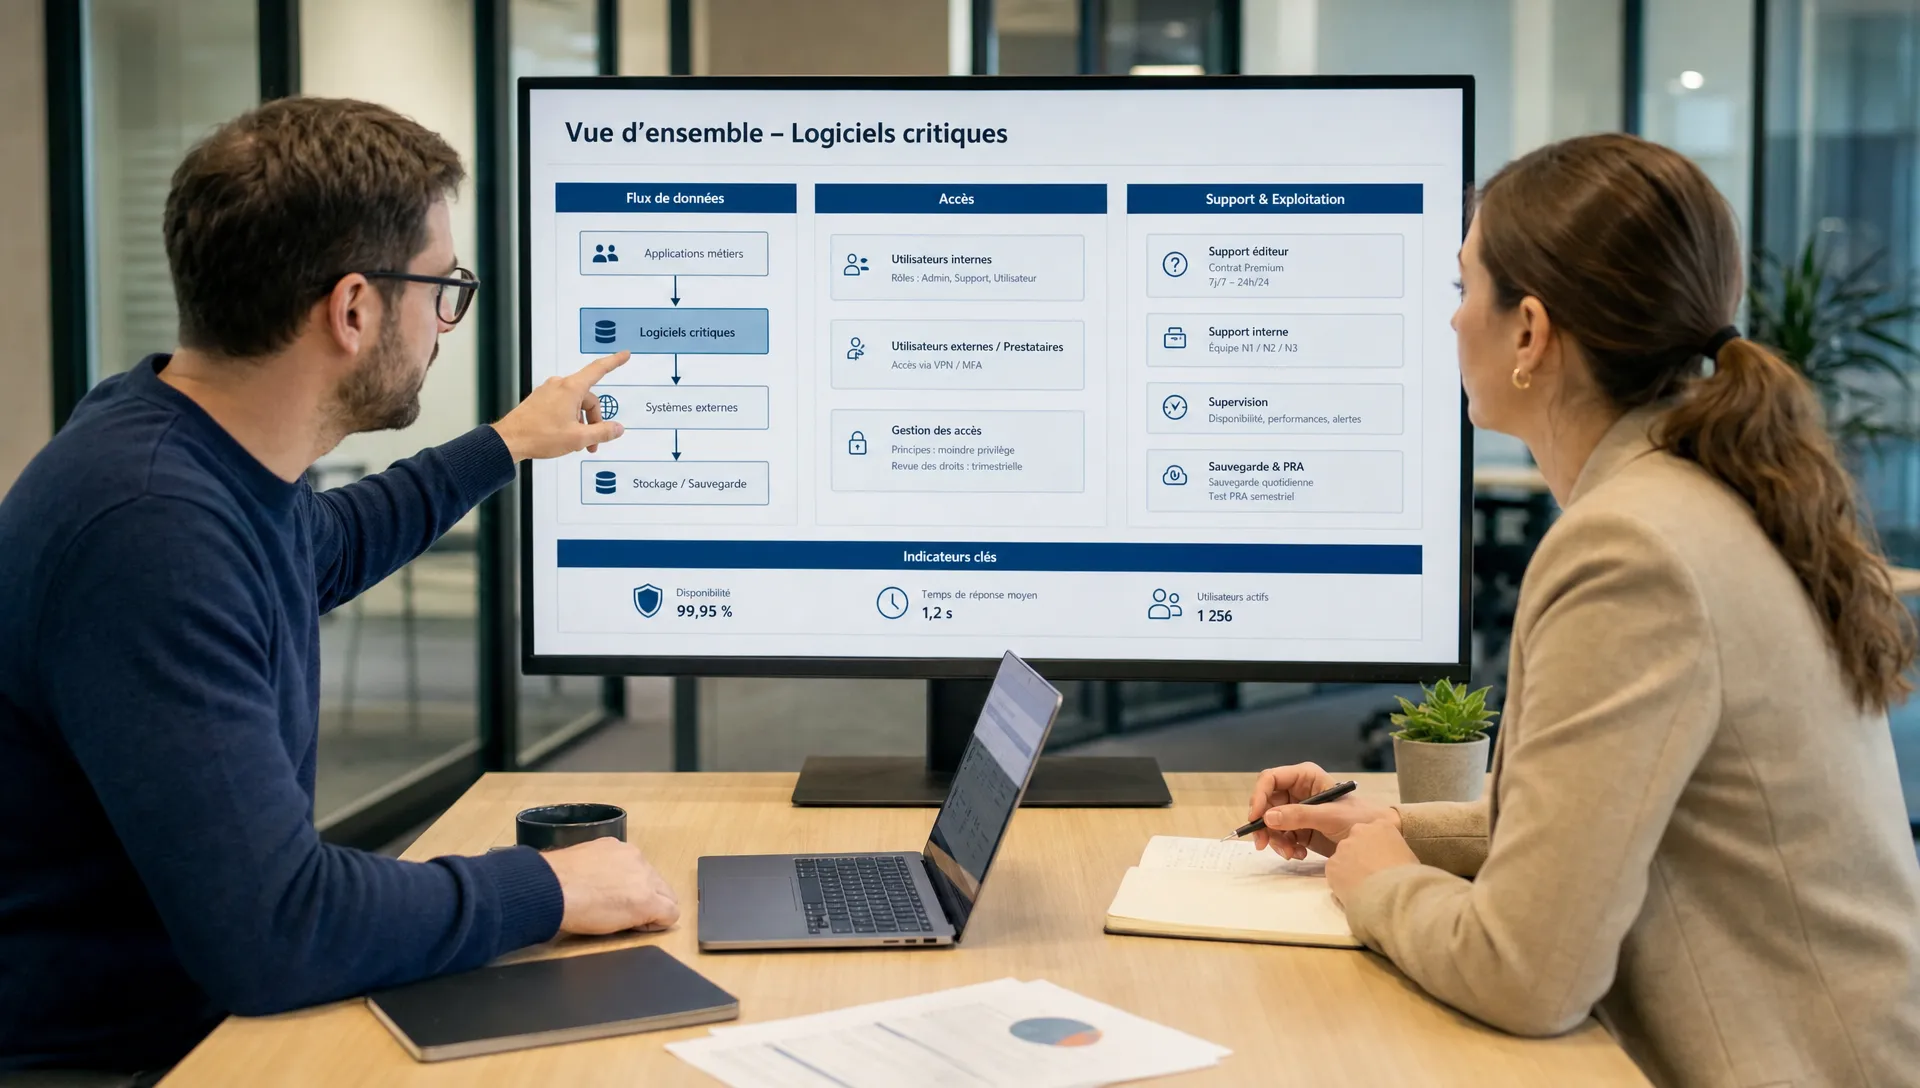
Organiser le support utilisateurs sans créer de confusion
Un bon support applicatif doit être compréhensible pour les utilisateurs. Ils doivent savoir où signaler un incident, quelles informations fournir et à quoi s’attendre selon la gravité du problème. Sans ce cadre, les demandes arrivent par téléphone, courriel, messagerie interne ou directement auprès d’un éditeur, ce qui rend le suivi difficile.
La qualification initiale est essentielle. Un utilisateur peut signaler que “le logiciel ne fonctionne plus”, alors que l’origine peut être un mot de passe expiré, une lenteur réseau, une erreur de paramétrage, un dysfonctionnement applicatif ou une indisponibilité serveur. Le rôle du support est de trier, documenter et orienter rapidement.
Pour une infogérance applicative mature, les demandes doivent être classées par priorité. Un blocage généralisé de la facturation n’a pas le même impact qu’une demande d’ajout de champ dans un état de reporting. Cette priorisation protège les équipes IT et donne aux métiers une visibilité plus réaliste sur les délais.
Fixer des SLA, RTO et RPO adaptés aux usages métier
Les niveaux de service ne doivent pas être copiés d’un modèle standard. Ils doivent refléter l’impact réel d’une indisponibilité. Une application consultée une fois par mois n’exige pas les mêmes engagements qu’un outil utilisé toute la journée par un service client ou une régie financière.
Dans un contrat d’infogérance applicative, trois notions reviennent souvent. Le SLA précise les engagements de service, comme les délais de prise en compte et les modalités d’escalade. Le RTO indique le délai maximal visé pour rétablir un service après incident. Le RPO définit la perte de données maximale acceptable, exprimée en durée depuis la dernière sauvegarde exploitable.
| Indicateur | Question métier associée | Exemple d’usage |
|---|---|---|
| SLA | En combien de temps ma demande est-elle prise en compte ? | Prioriser un incident bloquant sur l’ERP |
| RTO | Combien de temps l’activité peut-elle rester interrompue ? | Redémarrer une application de facturation après panne |
| RPO | Quelle quantité de données pouvons-nous nous permettre de perdre ? | Restaurer une base après corruption ou ransomware |
| Taux de récurrence | Le même incident revient-il régulièrement ? | Identifier un problème de version, de réseau ou de paramétrage |
| Temps moyen de résolution | Combien de temps faut-il pour revenir à la normale ? | Mesurer l’efficacité du support et des escalades |
Ces indicateurs doivent rester lisibles pour la direction. Leur but n’est pas de produire un tableau de bord technique supplémentaire, mais d’aider à arbitrer les investissements : amélioration de l’hébergement, renforcement des sauvegardes, refonte d’une interface, formation des utilisateurs ou remplacement d’une application trop fragile.
Planifier les mises à jour et les évolutions
Une application métier évolue : correctifs de sécurité, nouvelles versions, changements réglementaires, demandes des utilisateurs, intégrations avec d’autres outils ou migration vers le cloud. Sans méthode, chaque évolution devient un risque de régression.
La gestion des changements doit prévoir un environnement de test lorsque c’est possible, une validation métier, une fenêtre de maintenance, un plan de retour arrière et une communication aux utilisateurs. Pour les applications développées sur mesure ou fortement personnalisées, les pratiques DevOps peuvent améliorer la fiabilité des livraisons. Le sujet est complémentaire à une approche d’exploitation, comme l’explique cet article sur l’infogérance DevOps pour fiabiliser les déploiements.
Dans les structures multisites, il faut aussi anticiper les contraintes de connectivité. Une mise à jour volumineuse, une migration de base ou une bascule d’hébergement peut avoir un impact différent selon les sites. Préparer ces opérations réduit les interruptions et évite de mobiliser les équipes métiers au mauvais moment.
Articuler applicatif, cloud et infrastructure
Les logiciels métier peuvent être hébergés sur un serveur local, dans un cloud privé, dans un cloud public, chez un éditeur SaaS ou dans une architecture hybride. Le choix du modèle influence directement la supervision, les sauvegardes, la sécurité, les coûts et les responsabilités.
Si une application est hébergée en local, l’exploitation doit couvrir le serveur, le stockage, l’alimentation, les mises à jour système, les sauvegardes et la reprise après sinistre. Si elle est en SaaS, l’éditeur porte une partie de la responsabilité technique, mais l’entreprise doit encore gérer les accès, les données exportées, les intégrations, la conformité et la continuité des usages.
L’infogérance applicative doit donc être pensée avec l’hébergement. Pour une direction qui hésite entre déléguer certaines briques cloud ou les conserver en interne, l’article sur ce qu’il faut déléguer dans une infogérance cloud apporte un cadre de décision complémentaire.
Réussir la transition sans perdre la connaissance métier
Le passage à un prestataire externe ne doit pas provoquer une perte de maîtrise. Au contraire, il doit formaliser ce qui était parfois détenu par quelques personnes : procédures, droits, historiques d’incidents, dépendances techniques, contacts éditeurs et particularités métier.
Une transition réussie se déroule généralement par étapes. Elle commence par un audit, se poursuit par la reprise documentaire, l’analyse des incidents passés, la définition des priorités, la mise en place des outils de suivi puis la phase de stabilisation. Pendant cette période, les utilisateurs doivent être informés des nouveaux canaux de support et des règles de qualification des demandes.
L’infogérance applicative apporte de la valeur lorsque le prestataire comprend aussi les contraintes opérationnelles. Un logiciel de gestion utilisé par une collectivité n’a pas les mêmes impératifs qu’une application commerciale dans une PME ou qu’un outil de planification pour une entreprise multisite. La technique doit servir le processus métier, pas l’inverse.
Choisir le bon partenaire pour vos logiciels métier
Le choix du prestataire ne doit pas se limiter à la capacité à “prendre des tickets”. Il faut évaluer sa méthode, sa compréhension des enjeux métier, sa capacité à dialoguer avec les éditeurs, son approche cybersécurité et sa connaissance des environnements hybrides.
Pour les organisations de Martinique, Guadeloupe et Guyane, la proximité opérationnelle compte également. Un partenaire qui comprend les réalités locales, les contraintes de connectivité, les besoins de continuité d’activité et l’organisation des sites distants peut mieux anticiper les risques. Cette proximité ne remplace pas la méthode, mais elle facilite le diagnostic, la communication et la conduite des changements.
Avant de signer, vérifiez au minimum ces points : périmètre exact, responsabilités de chaque partie, procédures d’escalade, indicateurs de suivi, fréquence des comités de pilotage, traitement des sauvegardes, exigences de sécurité, documentation attendue et conditions de sortie. Pour une grille plus large, vous pouvez vous appuyer sur ces critères de choix d’un prestataire d’infogérance.
Les erreurs fréquentes à éviter
La première erreur consiste à confondre maintenance applicative et exploitation applicative. Corriger un bug ou installer une version ne suffit pas. Il faut aussi surveiller, documenter, sécuriser, assister les utilisateurs, coordonner les acteurs et améliorer progressivement le service.
La deuxième erreur est de négliger les interfaces. Beaucoup de logiciels métier dépendent d’échanges avec une comptabilité, un annuaire, un portail web, une plateforme de paiement, un outil de reporting ou une solution de sauvegarde. Lorsqu’une interface tombe, l’application semble parfois fonctionner, mais les données ne circulent plus correctement.
La troisième erreur est de sous-estimer la conduite du changement. Une nouvelle procédure de support, une revue des droits ou une mise à jour applicative peuvent être mal vécues si les utilisateurs ne comprennent pas le bénéfice. Les métiers doivent être associés aux priorités, aux tests et aux validations.
Enfin, il faut éviter les contrats trop flous. Une infogérance applicative réussie repose sur des engagements réalistes, mesurables et adaptés au contexte. Des promesses trop générales créent de la déception, alors qu’un périmètre clair permet d’améliorer le service dans la durée.
FAQ sur l’infogérance applicative
Quelle est la différence entre infogérance applicative et TMA ? La TMA, ou tierce maintenance applicative, concerne souvent la maintenance corrective et évolutive d’une application. L’infogérance applicative est plus large : elle inclut l’exploitation, la supervision, le support, la coordination, les mises à jour, la sécurité et le suivi des niveaux de service.
Quels logiciels métier peut-on confier à un prestataire ? Les applications concernées peuvent être un ERP, un CRM, un logiciel de paie, une application de comptabilité, un portail usager, un outil de gestion commerciale, une plateforme logistique ou une application web interne. Le niveau d’accompagnement dépend de la criticité métier et des responsabilités de l’éditeur.
Faut-il externaliser toute la gestion applicative ? Pas nécessairement. L’entreprise doit conserver la maîtrise des priorités métier, des validations fonctionnelles et des décisions stratégiques. Le prestataire peut prendre en charge l’exploitation, le support, la coordination technique, la supervision et la documentation.
Comment mesurer la qualité du service ? Les indicateurs les plus utiles sont les délais de prise en compte, les délais de résolution, la récurrence des incidents, la disponibilité des applications critiques, le respect des fenêtres de maintenance, la qualité de la documentation et la satisfaction des utilisateurs.
L’infogérance applicative améliore-t-elle la cybersécurité ? Elle peut y contribuer si le périmètre inclut la gestion des accès, la supervision, les mises à jour, la journalisation, les sauvegardes et la coordination avec les équipes sécurité. Elle ne garantit jamais l’absence d’attaque, mais elle réduit les zones d’ombre et facilite la réaction en cas d’incident.
Faire auditer vos logiciels métier avec AITEC
Vos applications métier soutiennent directement votre activité. Si leur exploitation repose sur des procédures informelles, des connaissances non documentées ou des escalades incertaines, le risque opérationnel augmente avec le temps.
AITEC accompagne les entreprises et collectivités de Martinique, Guadeloupe et Guyane dans l’audit, la structuration, la sécurisation et l’exploitation de leur système d’information. L’objectif est de vous aider à cadrer vos responsabilités applicatives, fiabiliser vos logiciels critiques, améliorer le support utilisateurs et renforcer la continuité de service.
Pour évaluer votre organisation actuelle, vous pouvez échanger avec AITEC sur votre projet d’infogérance et d’amélioration du système d’information.