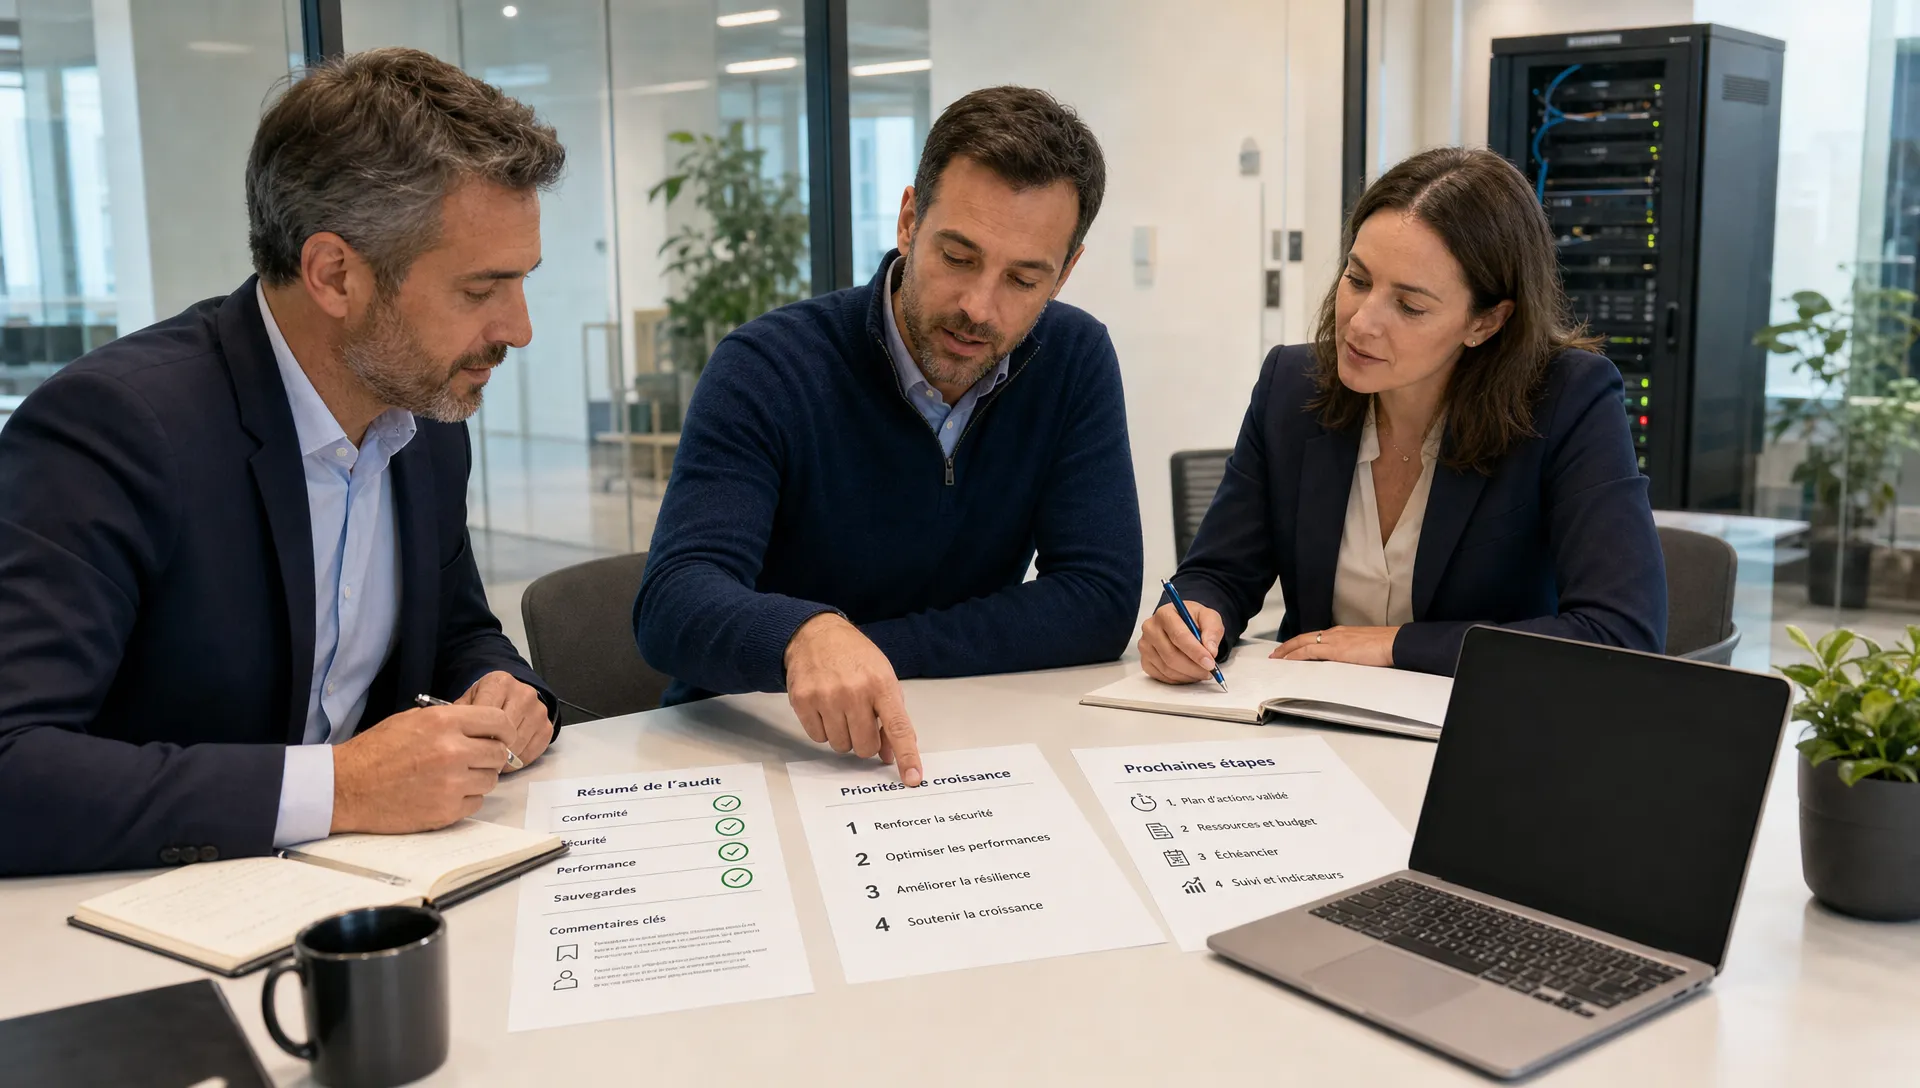
Un audit pme utile avant un projet de croissance ne sert pas seulement à “vérifier l’informatique”. Il permet de savoir si le système d’information peut absorber de nouveaux utilisateurs, de nouveaux sites, plus de données, davantage d’outils métier et des exigences de cybersécurité plus fortes sans créer de fragilité opérationnelle.
Pour un dirigeant, un DSI ou un responsable administratif et financier, la question est simple : l’infrastructure actuelle va-t-elle soutenir la croissance ou la freiner ? Avant une ouverture de site en Martinique, une extension en Guadeloupe, un déploiement en Guyane, une migration cloud ou une montée en charge commerciale, l’audit doit déboucher sur des décisions budgétaires et techniques exploitables.
Pourquoi un audit pme change la trajectoire d’un projet de croissance
La croissance révèle souvent des faiblesses qui restaient invisibles à petite échelle : serveurs saturés, sauvegardes incomplètes, licences mal maîtrisées, Wi-Fi instable, droits d’accès trop larges, dépendance à une seule personne ou absence de plan de reprise.
Un projet de croissance ajoute de la complexité. Plus d’utilisateurs signifie plus de demandes support. Plus de sites signifie plus de connectivité, de sécurité réseau et de supervision. Plus de données signifie plus d’enjeux de sauvegarde, de conformité et de continuité d’activité.
L’objectif d’un audit n’est donc pas de produire un rapport technique volumineux. Il doit aider la direction à arbitrer : que faut-il sécuriser avant de croître, que peut-on améliorer progressivement et quels investissements IT sont réellement prioritaires ?
Définir le bon périmètre avant l’audit
Un audit pme devient utile quand son périmètre correspond au projet métier. Auditer toute l’informatique sans priorité peut produire une liste longue, coûteuse et difficile à exploiter. À l’inverse, un audit trop limité peut passer à côté d’un risque critique.
Le cadrage doit partir du scénario de croissance : recrutement de collaborateurs, ouverture d’un entrepôt, création d’une agence, acquisition d’une entreprise, déploiement d’un ERP, migration cloud, passage en organisation multisite ou renforcement de la relation avec des donneurs d’ordre plus exigeants.
Les questions à poser à la direction
Avant de lancer l’audit, la direction et les équipes IT doivent clarifier quelques points :
- Quels processus métier ne doivent pas s’arrêter, même quelques heures ?
- Combien d’utilisateurs, de postes, de sites ou d’applications seront ajoutés ?
- Quelles données sont critiques ou sensibles ?
- Quels services doivent rester disponibles en cas de coupure réseau, panne serveur ou incident cyber ?
- Quels délais de reprise sont acceptables pour l’activité ?
- Quel budget peut être engagé avant, pendant et après la phase de croissance ?
Ces réponses évitent de traiter tous les sujets au même niveau. Elles permettent de relier l’audit aux impacts réels : chiffre d’affaires, productivité, service client, conformité, réputation et continuité de service.
Les domaines à analyser avant une phase de croissance
Un audit pme orienté croissance doit couvrir les couches qui soutiennent l’activité quotidienne. L’analyse ne se limite pas aux serveurs ou aux postes. Elle doit aussi intégrer les usages, les flux de données, les accès, les contrats, la sauvegarde et la capacité de support.
| Domaine audité | Risque si le sujet est négligé | Livrable attendu |
|---|---|---|
| Infrastructure serveurs et stockage | Saturation, panne, lenteur applicative | État de capacité, obsolescence, recommandations d’évolution |
| Réseau et connectivité | Coupures, mauvaise expérience utilisateur, isolement d’un site | Cartographie réseau, points de fragilité, besoins de redondance |
| Cybersécurité | Compromission, ransomware, fuite de données | Liste des vulnérabilités prioritaires, mesures de réduction du risque |
| Sauvegarde et reprise | Perte de données, reprise trop lente | Vérification des sauvegardes, RPO, RTO, scénarios de restauration |
| Cloud et applications | Dépendance fournisseur, coûts mal anticipés, mauvaise architecture | Analyse des usages, sécurité, coûts, trajectoire de migration |
| Support et exploitation | Tickets en hausse, temps perdu, manque de pilotage | Processus support, supervision, responsabilités, indicateurs de suivi |
Le RPO correspond au volume maximal de données que l’entreprise accepte de perdre en cas d’incident. Le RTO désigne le délai maximal acceptable pour remettre un service en fonctionnement. Ces deux indicateurs sont essentiels avant tout projet de croissance.
Pour le volet réseau, une PME peut approfondir la méthode avec un audit réseau informatique structuré, notamment si elle prépare une organisation multisite ou une refonte de connectivité.
Cybersécurité, conformité et résilience : les points à ne pas reporter
La croissance augmente la surface d’attaque. Nouveaux comptes utilisateurs, nouveaux accès distants, nouveaux prestataires et nouveaux outils cloud créent autant de points d’entrée potentiels.
Le guide d’hygiène informatique de l’ANSSI rappelle des mesures de base comme la gestion des mots de passe, les mises à jour, les sauvegardes, la maîtrise des droits et la sensibilisation. Pour une PME en croissance, ces fondamentaux doivent être vérifiés avant d’ajouter de la complexité.
Un audit pme doit également regarder la protection des données personnelles si l’entreprise traite des données clients, salariés, patients, administrés ou usagers. La CNIL publie un guide de sécurité des données personnelles utile pour comprendre les mesures attendues selon les traitements.
L’audit cybersécurité ne doit pas se limiter à un scan technique. Il doit analyser les droits d’accès, les sauvegardes, les postes, les serveurs, les usages cloud et la capacité de réaction en cas d’incident. Pour approfondir ce volet, AITEC détaille une approche dédiée au diagnostic cybersécurité en PME.
Méthode pour transformer l’audit en plan d’action
Un audit pme efficace suit une logique de décision. Il commence par comprendre l’existant, mesure les écarts avec le projet de croissance puis transforme les constats en feuille de route réaliste.
Cartographier l’existant
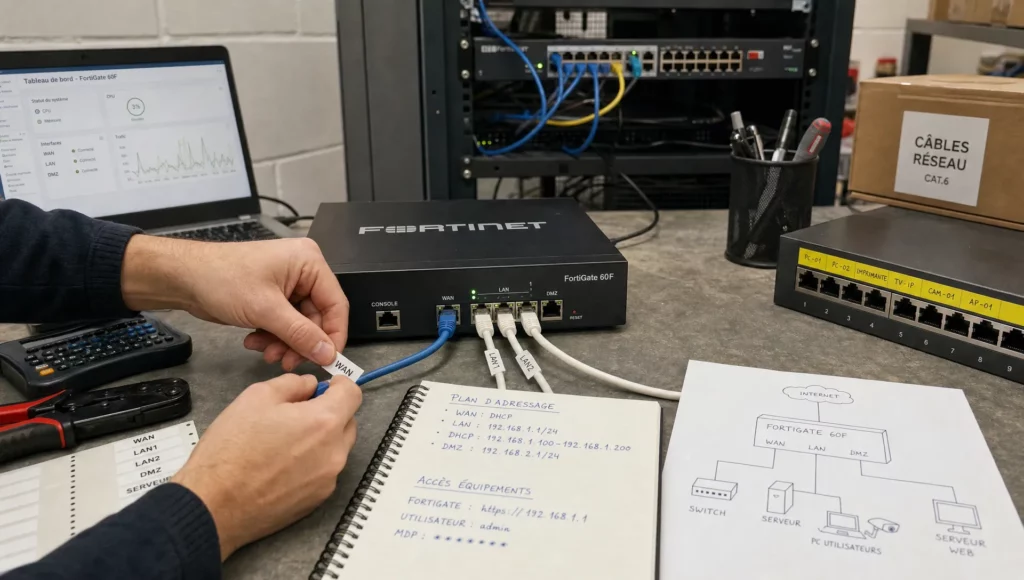
La cartographie recense les équipements, applications, flux réseau, accès utilisateurs, contrats, outils de sauvegarde, dépendances fournisseurs et procédures d’exploitation. Elle doit être assez précise pour identifier les points de rupture mais assez lisible pour être partagée avec la direction.
Dans les PME, cette étape révèle souvent des écarts entre ce que l’on pense avoir et ce qui existe réellement : postes non inventoriés, comptes inactifs, équipements en fin de support, applications utilisées hors validation IT ou sauvegardes non testées.
Évaluer les risques métier
Un serveur ancien n’est pas toujours prioritaire. Il le devient s’il héberge l’application de facturation, la gestion de production ou un service client critique. L’audit doit donc relier chaque risque technique à son impact métier.
Cette approche évite les recommandations génériques. Elle permet de classer les actions selon leur urgence, leur coût, leur faisabilité et leur contribution au projet de croissance.
Prioriser les actions
La priorité doit tenir compte de trois dimensions : réduction du risque, continuité d’activité et capacité à accompagner la croissance. Une action peu visible, comme tester les restaurations de sauvegarde, peut être plus urgente qu’un renouvellement esthétique du parc informatique.
Produire une feuille de route exploitable
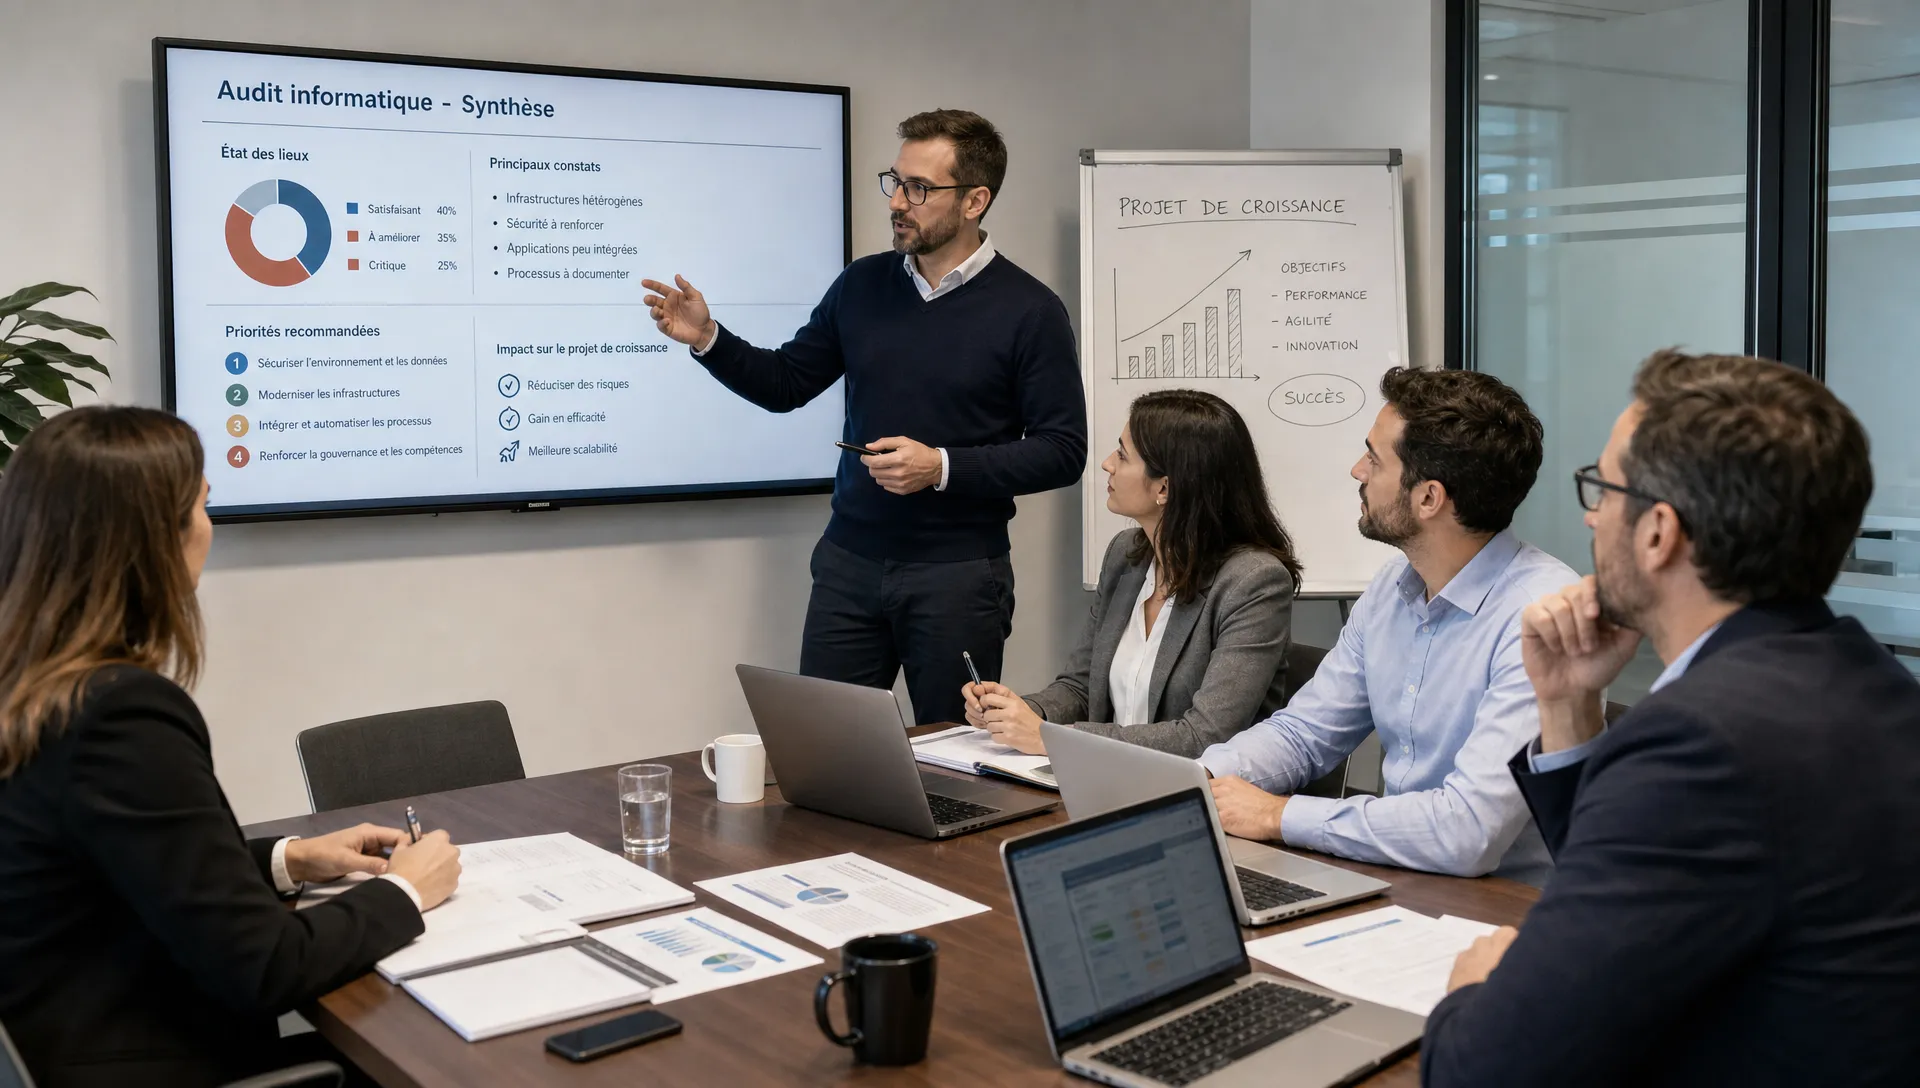
Le rapport doit distinguer les actions immédiates, les chantiers à planifier et les améliorations continues. Une feuille de route sur 3, 6 et 12 mois aide la direction à budgéter sans bloquer la croissance.
Elle doit aussi préciser les dépendances. Par exemple, une migration cloud peut nécessiter d’abord une refonte des accès, une amélioration de la connectivité et une stratégie de sauvegarde adaptée.
Adapter l’audit aux réalités des Antilles-Guyane
Un audit pme mené en Martinique, Guadeloupe ou Guyane doit prendre en compte le contexte local. Une entreprise entre Fort-de-France, Le Lamentin, Baie-Mahault, Pointe-à-Pitre ou Cayenne ne rencontre pas toujours les mêmes contraintes qu’une organisation concentrée sur un seul site hexagonal.
Les enjeux de connectivité, de disponibilité des prestataires, de délais logistiques, de support de proximité et de résilience sont plus sensibles. Une coupure prolongée, un équipement indisponible ou une intervention retardée peut avoir un impact direct sur l’activité.
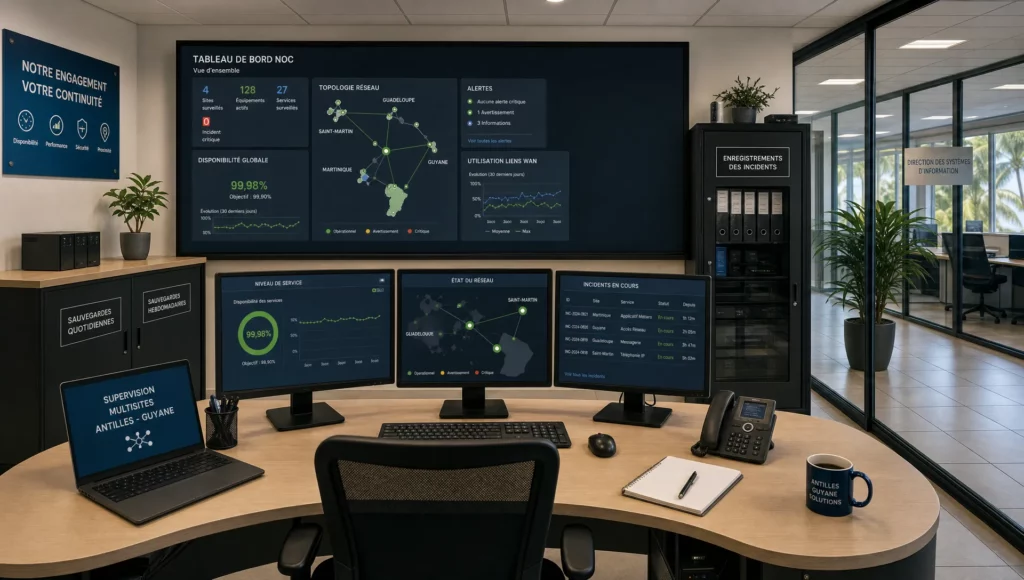
Pour une organisation multisite, l’audit doit examiner la dépendance aux liens réseau, la sécurité des accès intersites, la qualité de service applicative et les solutions de continuité. Dans certains cas, une architecture hybride combinant services cloud, hébergement local, supervision et sauvegarde externalisée peut améliorer la résilience, sans forcément tout migrer d’un seul coup.
AITEC accompagne les entreprises et collectivités des Antilles-Guyane sur ces sujets en tenant compte des contraintes d’exploitation locales, du support, de la cybersécurité, de l’infrastructure et de la continuité d’activité.
Ce que doit contenir le rapport d’audit
Le rapport d’un audit pme ne doit pas être réservé aux techniciens. Il doit permettre à la direction générale, au DSI, au responsable infrastructure et à la direction financière de partager une vision commune.
| Élément du rapport | Utilité pour la direction | Utilité pour l’équipe IT |
|---|---|---|
| Synthèse exécutive | Comprendre les risques majeurs et les arbitrages | Prioriser les sujets à expliquer et défendre |
| Cartographie simplifiée | Visualiser les dépendances critiques | Valider l’existant et les flux |
| Niveau de risque par domaine | Décider des budgets prioritaires | Construire le plan de remédiation |
| Recommandations chiffrables | Planifier les investissements | Préparer les lots techniques |
| Feuille de route | Suivre l’avancement | Organiser les projets et responsabilités |
| Indicateurs de suivi | Mesurer la réduction du risque | Piloter la supervision et l’amélioration continue |
La synthèse exécutive est particulièrement importante. Elle traduit les constats techniques en conséquences métier : risque d’arrêt, perte de données, dette technique, difficulté à intégrer de nouveaux collaborateurs, sécurité insuffisante ou budget mal maîtrisé.
Les erreurs qui rendent un audit peu utile
Beaucoup d’audits perdent de leur valeur parce qu’ils restent trop théoriques ou trop techniques. Pour préparer une croissance, il faut éviter plusieurs pièges courants :
- Auditer sans connaître le projet métier réel.
- Produire une liste de failles sans hiérarchisation.
- Oublier les sauvegardes, les tests de restauration et les scénarios de reprise.
- Négliger les utilisateurs, le support et les processus d’exploitation.
- Se concentrer sur les outils sans analyser les responsabilités.
- Reporter tous les sujets cybersécurité après le lancement du projet.
- Ne pas associer la direction financière aux arbitrages.
Un audit pme utile ne cherche pas à tout corriger immédiatement. Il cherche à rendre les décisions plus sûres, plus lisibles et plus cohérentes avec les objectifs de croissance.
Quand lancer l’audit et qui impliquer
Le bon moment se situe avant les engagements structurants : signature d’un bail, commande d’un nouvel ERP, choix d’un hébergeur, ouverture d’un site, acquisition d’une société ou recrutement massif. L’audit doit précéder le budget final, pas arriver une fois les décisions verrouillées.
Les personnes à impliquer dépendent de l’organisation, mais certains profils sont souvent nécessaires : direction générale, responsable informatique, direction financière, responsables métiers, référent cybersécurité, prestataires existants et responsables de sites.
Dans une PME, l’audit peut aussi aider à décider ce qui doit rester géré en interne et ce qui peut être externalisé. Infogérance, supervision, support, sauvegarde, SOC managé ou exploitation cloud peuvent être envisagés selon le niveau de maturité, les risques et les ressources disponibles.
Pour passer de l’audit à l’exécution, la planification reste déterminante. Les PME qui souhaitent structurer leur trajectoire peuvent s’appuyer sur une démarche d’accompagnement de projet IT aux Antilles afin d’aligner priorités, calendrier, budget et continuité de service.
De l’audit à la feuille de route de croissance
La valeur d’un audit pme se mesure après la restitution. Si le rapport reste dans un dossier, il n’a pas rempli sa mission. La feuille de route doit être revue régulièrement, reliée aux projets métiers et suivie avec quelques indicateurs simples.
Ces indicateurs peuvent inclure le taux de sauvegardes testées, le nombre de comptes obsolètes supprimés, le pourcentage de postes à jour, le délai moyen de résolution des incidents, le niveau de disponibilité des applications critiques ou l’avancement des chantiers de sécurité.
La croissance impose souvent de faire évoluer l’architecture IT par étapes. Certaines actions sont défensives, comme sécuriser les accès ou fiabiliser les sauvegardes. D’autres sont capacitaires, comme moderniser les serveurs, améliorer le réseau ou préparer une migration cloud. D’autres encore sont organisationnelles, comme clarifier le support, les responsabilités et les procédures.
Pour compléter la réflexion, l’article d’AITEC sur les solutions informatiques pour une PME en croissance détaille les leviers à considérer après le diagnostic initial.
FAQ
Combien de temps faut-il prévoir pour un audit avant un projet de croissance ? La durée dépend du périmètre, du nombre de sites, du niveau de documentation disponible et de la complexité du système d’information. Le point essentiel est de prévoir l’audit assez tôt pour que ses conclusions influencent le budget, le calendrier et l’architecture cible.
Un audit doit-il forcément couvrir la cybersécurité ? Oui, au moins sur les fondamentaux. Une croissance augmente les accès, les flux et les dépendances numériques. Les droits utilisateurs, les sauvegardes, les mises à jour, la protection des postes, les accès distants et la réaction aux incidents doivent être examinés.
Quelle différence entre un audit informatique et un audit réseau ? L’audit informatique couvre l’ensemble du système d’information : infrastructure, postes, applications, sauvegarde, sécurité, support et organisation. L’audit réseau se concentre sur la connectivité, les équipements réseau, les flux, la segmentation, le Wi-Fi, les accès intersites et la performance.
Faut-il auditer avant une migration cloud ? Oui. Sans audit préalable, une migration cloud peut déplacer des problèmes existants au lieu de les résoudre. Il faut vérifier les applications, les données, les accès, la connectivité, les sauvegardes, les coûts prévisibles et les exigences de sécurité.
Une petite PME a-t-elle vraiment besoin d’un audit structuré ? Oui si elle prépare une croissance, dépend fortement de son informatique ou manipule des données sensibles. L’audit peut être proportionné à la taille de l’entreprise, mais il doit rester structuré pour produire des décisions exploitables.
Préparer votre croissance avec une base IT maîtrisée
Avant d’ajouter des utilisateurs, des sites, des applications ou des volumes de données, faites vérifier la capacité réelle de votre système d’information. AITEC peut vous aider à cadrer un audit pme orienté décision, avec une lecture à la fois technique, métier et locale pour les organisations de Martinique, Guadeloupe et Guyane.
Pour avancer, vous pouvez échanger avec AITEC afin d’évaluer votre infrastructure, vos risques cyber, vos sauvegardes et les priorités à traiter avant votre prochain projet de croissance.