
Pour une PME multisite, une feuille de route informatique ne doit pas être un catalogue d’outils. C’est un plan de décision qui relie les priorités métier, les risques, les budgets et la réalité opérationnelle de chaque site. Dans une recherche it pme, l’enjeu est souvent le même : savoir quoi moderniser, dans quel ordre et avec quel niveau de sécurité pour éviter l’arrêt d’activité.
Aux Antilles-Guyane, cette question prend une dimension particulière. Une organisation peut avoir son siège à Fort-de-France, un dépôt au Lamentin, une agence à Baie-Mahault, un site à Pointe-à-Pitre et des équipes à Cayenne. Les contraintes de connectivité, de support local, de résilience et de continuité de service doivent donc être intégrées dès le départ.
Une bonne feuille de route IT sert à arbitrer. Elle évite les achats isolés, les migrations précipitées et les projets lancés sans dépendances maîtrisées. Elle donne une vision lisible aux dirigeants, au responsable informatique, à la direction administrative et financière et aux équipes opérationnelles.
Feuille de route it pme : définir le cap avant les outils
Une feuille de route informatique est un document de pilotage qui décrit l’état actuel du système d’information, la cible à atteindre, les chantiers à mener, l’ordre de priorité, les risques associés, le budget estimatif et les responsabilités. Elle doit rester exploitable : si elle ressemble à un schéma théorique que personne ne met à jour, elle ne servira pas longtemps.
Dans une démarche it pme, le livrable doit surtout répondre à trois questions : quelles activités sont critiques, quelles fragilités peuvent interrompre ces activités et quels projets apportent le meilleur rapport entre risque réduit, coût maîtrisé et gain opérationnel.
Une feuille de route utile contient généralement :
- Une cartographie des sites, des applications, des serveurs, des accès, des sauvegardes et des dépendances réseau
- Une liste priorisée des risques techniques, cyber et organisationnels
- Une cible d’architecture à 12, 24 ou 36 mois
- Un calendrier de projets réaliste, avec jalons, responsables et prérequis
- Des indicateurs de suivi compréhensibles par la direction
Cadrer le périmètre multisite et les objectifs métier
La première erreur consiste à démarrer par les solutions : changer le firewall, migrer vers le cloud, remplacer les serveurs ou déployer un nouvel outil de sauvegarde. Ces sujets sont importants, mais ils doivent découler d’un cadrage métier.
Pour une PME multisite, le cadrage doit identifier les processus qui ne peuvent pas s’arrêter : facturation, production, logistique, accueil du public, accès aux dossiers, téléphonie, messagerie, applications métier ou partage documentaire. Un site secondaire peut parfois devenir critique s’il héberge un équipement réseau, une base locale ou une équipe support indispensable.
Le cadrage it pme doit aussi préciser les contraintes internes. Une PME n’a pas toujours une équipe informatique dédiée sur chaque implantation. Certains sites fonctionnent avec des référents non techniques, ce qui impose des procédures simples, une supervision centralisée et un support capable d’intervenir sans multiplier les déplacements inutiles.
Auditer l’existant avant de prioriser
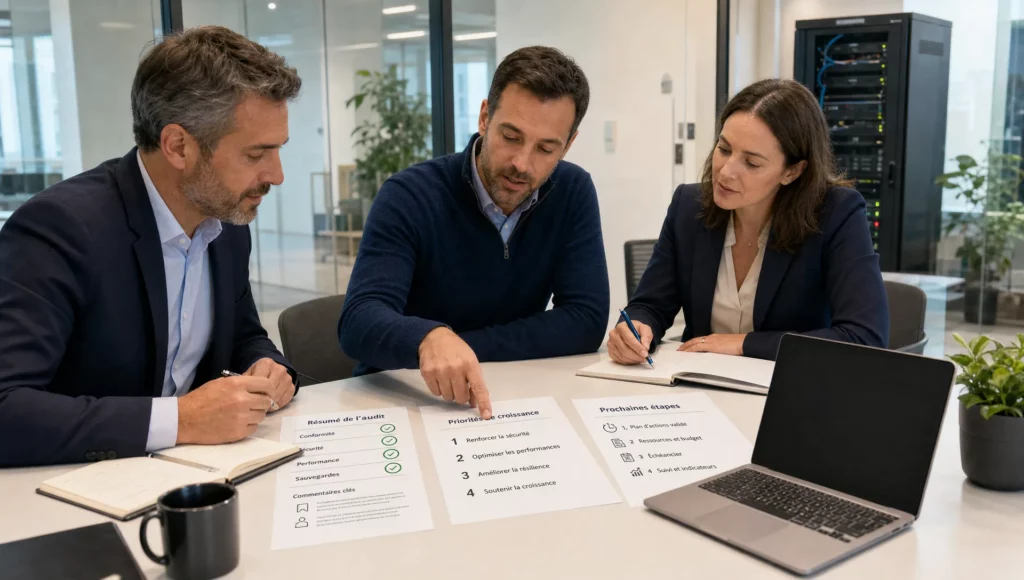
Une feuille de route fiable commence par un diagnostic. L’objectif n’est pas seulement de lister le matériel, mais de comprendre les dépendances entre sites, services, utilisateurs et prestataires. Sans cette photographie initiale, les priorités risquent d’être dictées par les urgences du moment.
L’audit doit couvrir l’infrastructure, le réseau, les postes, les serveurs, les contrats, les licences, les sauvegardes, les accès administrateurs et les procédures de support. Pour préparer cette étape, il est utile de consulter une méthode dédiée à l’audit informatique de PME avant un projet de croissance, surtout si l’entreprise prévoit d’ouvrir de nouveaux sites ou de moderniser son système d’information.
| Domaine à auditer | Questions à poser | Décision possible |
|---|---|---|
| Réseau multisite | Les liens sont-ils redondés ? Les flux critiques sont-ils identifiés ? | Renforcer la connectivité ou segmenter les flux |
| Serveurs et applications | Quelles applications dépendent d’un serveur local ? | Virtualiser, migrer ou consolider |
| Sauvegardes | Les restaurations sont-elles testées ? | Revoir la stratégie de sauvegarde et de restauration |
| Cybersécurité | Les postes, accès et comptes à privilèges sont-ils maîtrisés ? | Prioriser MFA, durcissement, EDR ou supervision |
| Support | Les incidents sont-ils tracés et mesurés ? | Structurer les SLA et les procédures d’escalade |
Cartographier les risques et les dépendances critiques
Une feuille de route informatique multisite doit rendre visibles les points de rupture. Par exemple, un serveur placé sur un site mal protégé peut bloquer plusieurs agences. Un lien Internet unique peut interrompre l’accès à l’ERP. Une sauvegarde non testée peut donner un faux sentiment de sécurité.
Dans un projet it pme, la cartographie des risques ne doit pas se limiter aux cyberattaques. Elle doit intégrer les pannes matérielles, les erreurs humaines, les coupures de connectivité, les indisponibilités de prestataires, les accès trop larges et l’absence de documentation.
La cybersécurité reste un axe central. Le guide d’hygiène informatique de l’ANSSI rappelle notamment l’importance des mises à jour, de la gestion des droits, de la sauvegarde et de la sensibilisation. Pour une PME, ces fondamentaux sont souvent plus rentables qu’un empilement d’outils mal administrés.
Prioriser les chantiers selon l’impact métier
Toutes les actions ne peuvent pas être menées en même temps. La direction a besoin d’un arbitrage clair : ce qui protège l’activité, ce qui réduit un risque majeur, ce qui améliore la productivité et ce qui peut attendre.
Une méthode simple consiste à évaluer chaque chantier avec quatre critères : impact métier, réduction du risque, effort de mise en œuvre et urgence. Une feuille de route it pme gagne en lisibilité quand chaque décision est rattachée à ces critères plutôt qu’à une préférence technique.
| Critère | Note faible | Note forte |
|---|---|---|
| Impact métier | Peu d’utilisateurs concernés | Activité critique ou plusieurs sites concernés |
| Réduction du risque | Risque limité ou déjà maîtrisé | Risque d’arrêt, perte de données ou non-conformité |
| Effort | Action simple et rapide | Projet complexe avec dépendances multiples |
| Urgence | Peut attendre plusieurs mois | Incident récurrent ou exposition immédiate |
Une priorisation sérieuse conduit souvent à traiter d’abord les fondations : inventaire, réseau, sauvegardes, accès, supervision et documentation. Les projets plus visibles, comme le cloud ou la modernisation applicative, deviennent alors plus sûrs car ils reposent sur une base maîtrisée.
Construire une trajectoire sur 12 à 36 mois
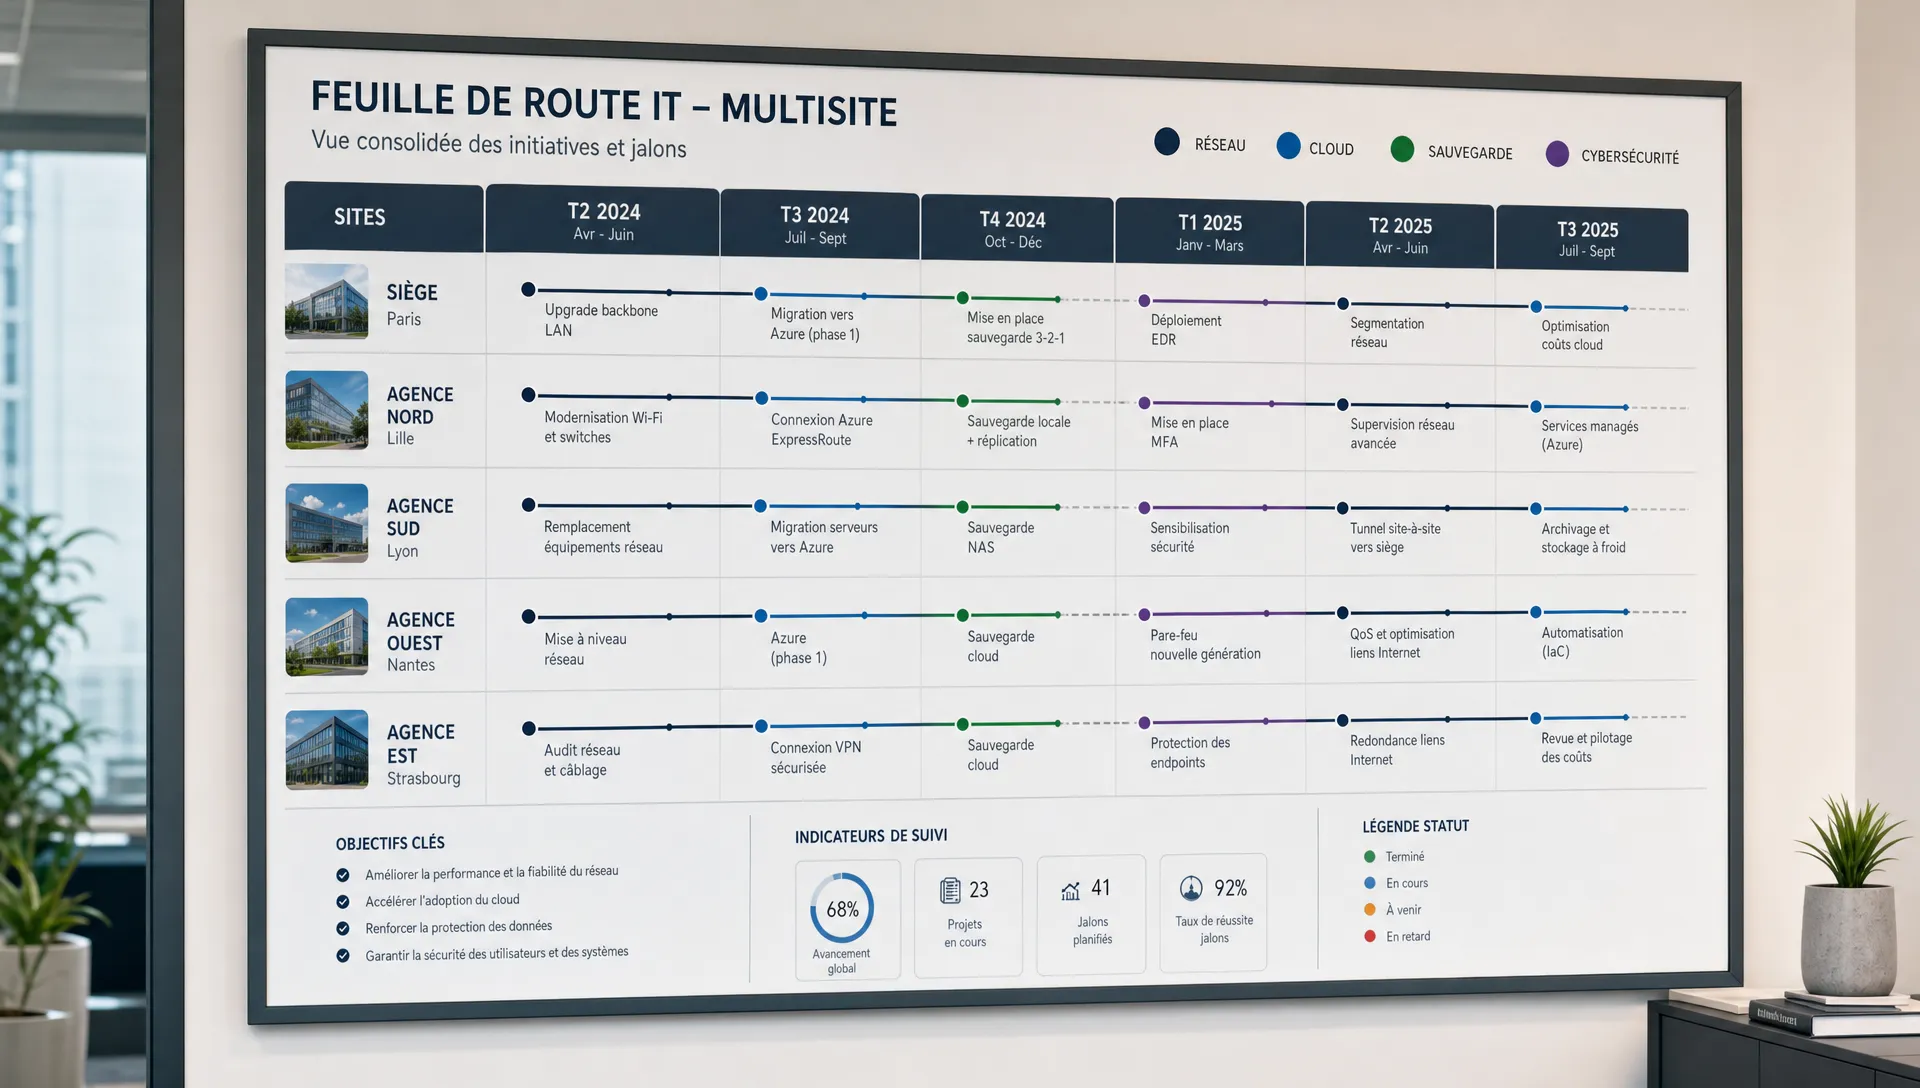
Une feuille de route ne doit pas tout concentrer sur un seul trimestre. Les PME ont des contraintes de budget, de disponibilité interne et d’exploitation quotidienne. Une trajectoire progressive permet de sécuriser les fondations avant de lancer les transformations plus structurantes.
Voici un exemple de séquencement, à adapter selon l’audit initial :
| Période | Objectif principal | Exemples de chantiers |
|---|---|---|
| 0 à 3 mois | Reprendre le contrôle | Inventaire, accès administrateurs, sauvegardes, supervision de base |
| 3 à 6 mois | Stabiliser les sites | Réseau, firewall, Wi-Fi professionnel, documentation, procédures support |
| 6 à 12 mois | Sécuriser et industrialiser | MFA, durcissement postes et serveurs, PRA, outils de ticketing, indicateurs |
| 12 à 24 mois | Moderniser | Cloud hybride, virtualisation, consolidation applicative, haute disponibilité |
| 24 à 36 mois | Optimiser | Automatisation, amélioration continue, rationalisation des coûts, gouvernance avancée |
Cette logique évite de lancer une migration cloud avant d’avoir vérifié les sauvegardes, les accès, la bande passante et les besoins de restauration. Elle permet aussi de répartir les budgets au lieu de subir un pic d’investissement mal anticipé.
Définir l’architecture cible pour une PME multisite
L’architecture cible décrit comment le système d’information doit fonctionner à moyen terme. Elle ne doit pas être figée, mais elle doit donner un cadre pour éviter les décisions contradictoires entre sites.
Dans une stratégie it pme, cette cible doit couvrir trois dimensions : l’accès aux applications, la protection des données et la capacité à maintenir l’activité en cas d’incident. Le choix entre cloud, sur site ou hybride dépend des usages, de la connectivité, des exigences de disponibilité et des contraintes de données.
Réseau, connectivité et accès
Le réseau est souvent le premier révélateur de maturité dans une organisation multisite. Une application centralisée peut être performante au siège et lente sur un site distant si les flux ne sont pas maîtrisés. Les accès distants peuvent aussi devenir un risque si l’authentification, les droits et la journalisation sont insuffisants.
Les points à traiter incluent la segmentation réseau, la qualité des liens, la redondance, la supervision des équipements, la sécurité Wi-Fi et la gestion des accès administrateurs. Une checklist réseau pour PME peut aider à vérifier les bases avant de planifier des évolutions plus lourdes.
Cloud, sauvegarde et continuité d’activité
Le cloud peut apporter de la flexibilité, mais il ne supprime pas la nécessité d’une gouvernance. Il faut savoir où sont les données, qui les administre, comment les accès sont protégés et comment l’entreprise restaure ses services en cas d’incident.
Une feuille de route it pme doit donc préciser les objectifs de sauvegarde et de continuité. Le RTO correspond à la durée maximale d’interruption acceptable. Le RPO correspond au volume maximal de données que l’entreprise accepte de perdre entre deux sauvegardes. Ces deux indicateurs doivent être décidés avec les métiers, pas seulement avec l’informatique.
Postes, serveurs et sécurité opérationnelle
La sécurité opérationnelle repose sur des gestes récurrents : mises à jour, durcissement, gestion des comptes, protection des postes, supervision, sauvegardes testées et retrait des matériels obsolètes. Ce sont des sujets peu visibles, mais ils conditionnent la disponibilité réelle du système d’information.
Pour une PME, l’enjeu est d’industrialiser ces pratiques sans créer une charge interne excessive. L’infogérance, les services managés et la supervision proactive peuvent aider à maintenir un niveau de contrôle constant, notamment lorsque les sites sont éloignés.
Organiser la gouvernance, le budget et les indicateurs
Une feuille de route échoue rarement pour une seule raison technique. Elle échoue plus souvent parce que les responsabilités, les arbitrages et les indicateurs ne sont pas clairs. La gouvernance doit préciser qui décide, qui exécute, qui valide et qui suit les résultats.
La gouvernance it pme doit rester simple. Un comité mensuel ou trimestriel peut suffire, à condition de suivre les bons indicateurs et de documenter les décisions. Les directions générales et financières doivent pouvoir relier les investissements IT à des bénéfices concrets : moins d’interruptions, meilleure productivité, maîtrise des risques, réduction de la dette technique ou amélioration de l’expérience utilisateur.
| Indicateur | Pourquoi le suivre | Exemple d’usage en comité |
|---|---|---|
| Nombre d’incidents récurrents | Mesurer la stabilité | Prioriser un chantier réseau ou poste de travail |
| Taux de sauvegardes réussies | Vérifier la protection des données | Décider de tests de restauration |
| Temps moyen de résolution | Évaluer le support | Ajuster les procédures ou les ressources |
| Équipements obsolètes | Anticiper les risques | Planifier le renouvellement budgétaire |
| Avancement des projets | Garder le cap | Arbitrer les retards et dépendances |
Planifier le déploiement sans interrompre l’activité
Le déploiement doit respecter le rythme de l’entreprise. Un changement réseau, une migration serveur ou une évolution de sécurité peut avoir des impacts sur la production, les utilisateurs et les clients. Les phases pilotes sont particulièrement utiles sur un site représentatif avant généralisation.
Pour sécuriser l’exécution, il faut formaliser les prérequis, les fenêtres d’intervention, les plans de retour arrière, les communications utilisateurs et les critères de validation. Une démarche de planification et accompagnement de projet IT aux Antilles permet d’éviter que les décisions d’architecture restent bloquées au stade du document.
Dans une feuille de route it pme, chaque chantier devrait avoir un propriétaire, une date cible, une dépendance identifiée et un critère de réussite. Sans ces éléments, le pilotage devient difficile dès que plusieurs sites et plusieurs prestataires interviennent.
Adapter la feuille de route au contexte Antilles-Guyane
Les PME et collectivités de Martinique, Guadeloupe et Guyane doivent composer avec des réalités opérationnelles spécifiques. L’éloignement entre sites, la disponibilité des compétences, les délais d’approvisionnement, les contraintes de connectivité et la nécessité d’un support réactif peuvent modifier les priorités.
Une entreprise basée à Fort-de-France avec une agence à Baie-Mahault et un site à Cayenne n’a pas les mêmes besoins qu’une PME mono-site. La supervision à distance, la documentation, la standardisation des configurations et la capacité d’intervention locale deviennent des éléments structurants.
La feuille de route it pme doit donc intégrer la résilience dès la conception : redondance quand elle est justifiée, sauvegardes hors site, procédures de reprise, support utilisateurs organisé et architecture capable d’évoluer sans tout reconstruire à chaque ouverture de site.
Erreurs fréquentes à éviter
Certaines erreurs reviennent souvent dans les projets informatiques multisites. Elles ne sont pas toujours visibles au démarrage, mais elles coûtent cher lorsqu’un incident survient ou lorsqu’un nouveau site doit être intégré rapidement.
Les plus courantes sont les suivantes :
- Acheter des outils avant d’avoir cartographié les besoins et les risques
- Centraliser une application critique sans vérifier les liens réseau et les temps de réponse
- Confondre sauvegarde existante et restauration réellement testée
- Laisser chaque site fonctionner avec ses propres règles d’accès, de Wi-Fi ou de support
- Sous-estimer la documentation, alors qu’elle devient vitale en cas d’absence ou de crise
- Oublier d’associer les métiers, la direction financière et les responsables de site aux arbitrages
Une feuille de route réussie n’est pas forcément la plus ambitieuse. C’est celle qui rend les décisions explicites, qui réduit les risques majeurs et qui permet à l’entreprise d’avancer sans fragiliser son exploitation.
Questions fréquentes sur la feuille de route IT d’une PME multisite
Combien de temps faut-il pour construire une feuille de route it pme ? Le délai dépend de la taille du parc, du nombre de sites, du niveau de documentation existant et de la disponibilité des équipes. Pour une PME, un premier cadrage peut souvent être réalisé en quelques semaines, mais une feuille de route complète demande un audit structuré et des arbitrages métier.
Faut-il commencer par la cybersécurité ou par l’infrastructure ? Les deux sujets sont liés. Il est souvent pertinent de traiter d’abord les fondations : inventaire, accès, sauvegardes, réseau et supervision. Ces éléments permettent ensuite de renforcer la cybersécurité avec plus d’efficacité.
Une PME multisite doit-elle forcément passer au cloud ? Non. Le cloud peut être pertinent pour certaines applications, la sauvegarde, la mobilité ou la haute disponibilité, mais le choix doit dépendre des usages, des contraintes de données, de la connectivité et du coût global. Une architecture hybride est souvent étudiée.
Qui doit piloter la feuille de route ? Le pilotage doit associer la direction, le responsable informatique ou DSI, les responsables de site et les fonctions métier critiques. Un prestataire IT peut accompagner l’audit, la priorisation, l’architecture cible et l’exécution, mais les arbitrages restent liés aux priorités de l’entreprise.
Quels indicateurs suivre en priorité ? Les indicateurs les plus utiles sont le nombre d’incidents récurrents, le temps de résolution, l’état des sauvegardes, l’avancement des projets, le niveau d’obsolescence, les risques ouverts et la satisfaction des utilisateurs.
Passer de la feuille de route à l’exécution
Construire une feuille de route n’a de valeur que si elle débouche sur des décisions et des actions suivies. Pour une PME multisite, l’objectif est de rendre le système d’information plus stable, plus sécurisé et plus évolutif, sans imposer une complexité excessive aux équipes.
AITEC accompagne les entreprises et collectivités de Martinique, Guadeloupe et Guyane sur l’audit, le conseil, l’architecture, le déploiement, la supervision, la cybersécurité, le cloud, l’infogérance et l’amélioration continue. L’approche consiste à partir de l’existant, à prioriser les risques réels puis à construire une trajectoire adaptée aux contraintes de chaque organisation.
Pour transformer une réflexion it pme en plan opérationnel, vous pouvez faire auditer votre système d’information, évaluer vos sites critiques et construire une trajectoire de modernisation avec un partenaire local. L’étape la plus utile consiste souvent à planifier un audit IT afin d’objectiver les priorités avant d’engager les budgets.