Quand mutualiser un responsable cybersécurité en PME ?
Mutualiser un responsable cybersécurité devient pertinent lorsque votre PME a besoin d’un pilotage régulier des risques, mais que la charge ne justifie pas un poste à temps plein. Les outils sont déjà présents, les prestataires interviennent, pourtant personne ne tranche les priorités, ne suit les écarts ou ne prépare les décisions de crise.
Le bon critère n’est donc pas seulement l’effectif de l’entreprise. C’est le décalage entre ses dépendances numériques, les conséquences d’une interruption et sa capacité interne à organiser la sécurité. Voici comment choisir ce modèle et lui donner un mandat utile.
Ce que signifie mutualiser le pilotage de la cybersécurité
Un RSSI mutualisé, pour responsable de la sécurité des systèmes d’information, exerce sa fonction auprès de plusieurs organisations. Chaque entreprise bénéficie d’un temps et d’un périmètre définis, sans financer seule un poste complet. La mutualisation porte sur la ressource, pas sur les informations confidentielles des clients.
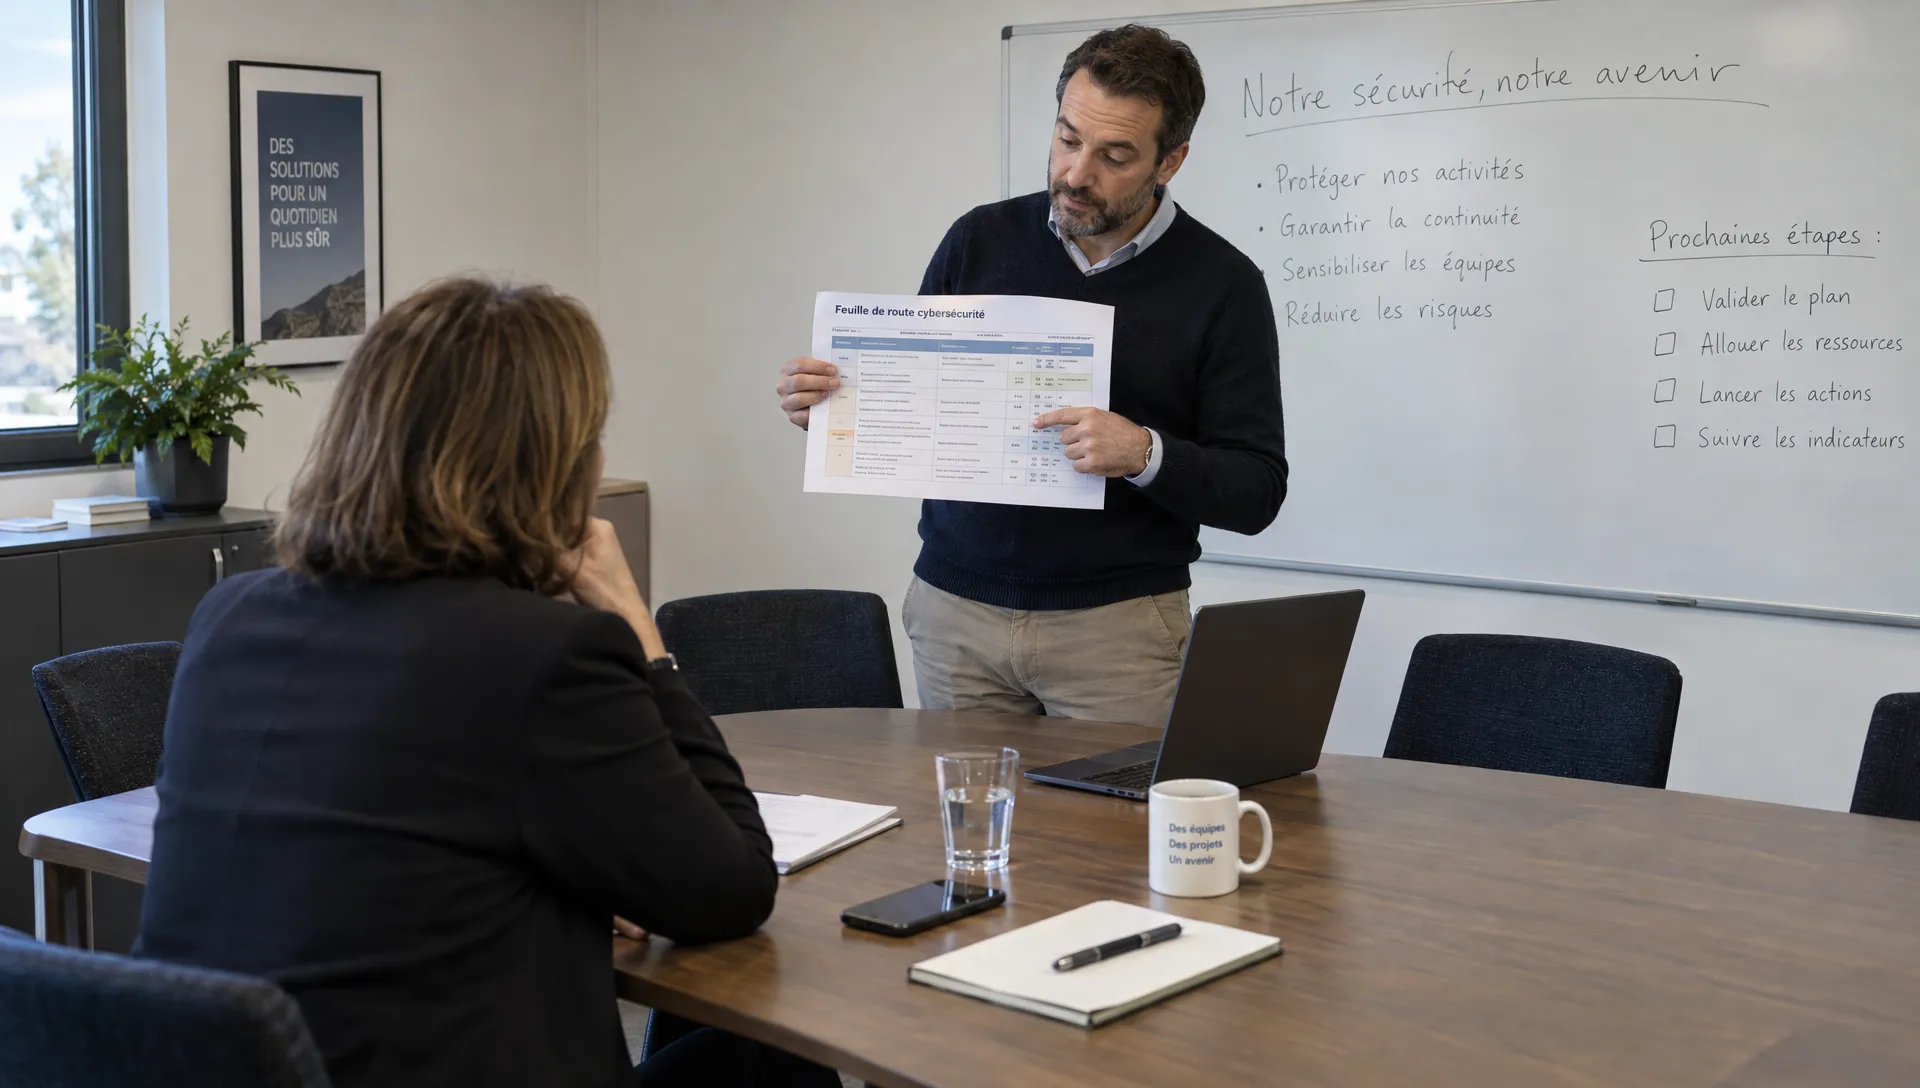
Son rôle consiste à traduire les risques techniques en décisions métier : quels services protéger en priorité, quels écarts corriger, quels investissements proposer et quelles mesures vérifier. Il organise une feuille de route, suit son exécution et présente à la direction les risques qui persistent.
Le responsable cybersécurité pilote la démarche, mais ne réalise pas nécessairement toutes les opérations techniques. La configuration d’un pare-feu, le déploiement d’une protection des postes ou la restauration d’un serveur peuvent relever de l’équipe informatique ou d’un prestataire.
La formule « à temps partagé » décrit le rythme d’intervention. « Externalisé » indique que la fonction est confiée à un intervenant extérieur. Ces deux caractéristiques peuvent se cumuler. Dans tous les cas, un interlocuteur interne reste nécessaire pour mobiliser les métiers et faire avancer les décisions.
Les signaux qui rendent la mutualisation pertinente
Une difficulté ponctuelle appelle parfois une mission courte. La mutualisation répond plutôt à un besoin récurrent de coordination, d’arbitrage et de contrôle. Plusieurs situations permettent de le repérer :
- Les actions restent sans suite : les mêmes faiblesses réapparaissent dans les audits, faute de responsable désigné et de suivi.
- La DSI manque de disponibilité : l’exploitation et le support absorbent le temps nécessaire à l’analyse des risques.
- Les prestataires se multiplient : hébergeur, infogérant et fournisseurs de logiciels couvrent chacun leur périmètre, sans vision d’ensemble.
- Les demandes clients deviennent régulières : questionnaires de sécurité, exigences contractuelles et preuves de maîtrise nécessitent une organisation durable.
- L’activité se complexifie : nouveaux sites, accès distants ou applications critiques augmentent les dépendances.
- La gestion de crise reste implicite : personne ne sait précisément qui peut décider d’isoler un système ou d’interrompre un service.
Un responsable cybersécurité mutualisé apporte alors un point de coordination stable. Sa valeur se mesure à la qualité des décisions prises et des actions suivies, pas au nombre de documents produits.
Si le périmètre et les risques sont encore mal connus, un diagnostic cybersécurité préparé à l’échelle de la PME aide d’abord à déterminer la charge réelle. Il évite de souscrire un accompagnement récurrent sans objectif précis.
Mission ponctuelle, fonction mutualisée ou recrutement interne ?
Ces modèles répondent à des besoins différents. Le choix dépend de la continuité attendue, du volume de travail et du niveau d’intégration nécessaire aux métiers.
| Modèle | Situation adaptée | Point de vigilance |
|---|---|---|
| Consultant ponctuel | Réaliser un audit, préparer un projet ou traiter un sujet délimité | Prévoir qui assurera le suivi après la mission |
| RSSI mutualisé | Arbitrer et suivre régulièrement la sécurité avec une charge compatible avec le temps partagé | Définir le mandat, les disponibilités et le relais interne |
| RSSI interne | Assurer une coordination quotidienne dans une organisation complexe | Prévoir un budget et des moyens cohérents avec les responsabilités |
| Modèle hybride | Conserver un pilote interne avec un renfort spécialisé | Éviter les responsabilités concurrentes ou mal réparties |
Le recrutement interne devient plus pertinent lorsque les projets, les arbitrages et les interactions métier occupent durablement une fonction complète. La mutualisation peut aussi constituer une étape avant ce recrutement, à condition de prévoir la transmission des dossiers.
Un responsable cybersécurité ne remplace pas non plus un centre opérationnel de sécurité. Un SOC managé pour une PME prend en charge des activités de surveillance, de qualification des alertes et de réponse selon son périmètre contractuel. Le pilotage des risques et des budgets reste une fonction distincte.
Quel mandat donner à un responsable cybersécurité mutualisé ?
Un nombre de jours réservé ne suffit pas à définir une mission. Le mandat doit préciser les résultats attendus, les responsabilités et les limites d’intervention. Sans cela, le temps disponible risque d’être consommé par des demandes dispersées, sans réduction mesurable des risques.
Un périmètre et des livrables identifiables
Le périmètre doit couvrir les entités, les sites, les applications et les prestataires concernés. Les exclusions doivent également être écrites : un service cloud métier ou une filiale non inclus peuvent concentrer un risque important.
Les livrables utiles comprennent une synthèse des risques métier, une feuille de route priorisée, un suivi des actions et une procédure d’escalade. Chaque action doit avoir un responsable, une échéance et une preuve de réalisation attendue.
Le guide d’hygiène informatique de l’ANSSI fournit un socle de référence pour structurer les mesures techniques et organisationnelles. Il ne dispense pas de les adapter aux activités et aux contraintes de l’entreprise.
Une autorité compatible avec les responsabilités
Le responsable cybersécurité doit disposer d’un accès régulier à la direction et aux informations nécessaires à sa mission. Il doit pouvoir signaler un risque non traité et obtenir un arbitrage lorsque les contraintes de production s’opposent à une mesure de protection.
La répartition des décisions doit être explicite. Le pilote cyber analyse et recommande, l’équipe technique met en œuvre, les responsables métier précisent leurs contraintes et la direction arbitre les moyens ainsi que l’acceptation des risques résiduels.
En situation d’urgence, certaines actions peuvent nécessiter une délégation préalable : désactivation d’un compte compromis, isolement d’un poste ou suspension d’un accès distant. Cette délégation doit être documentée avant l’incident, avec ses conditions et ses limites.
Une continuité réelle entre les interventions
Un intervenant présent à des dates convenues n’est pas automatiquement disponible en permanence. Le contrat doit distinguer le pilotage planifié, le traitement d’une demande urgente et l’assistance à la gestion de crise. Les engagements de service, ou SLA, doivent préciser les plages couvertes, les canaux d’alerte et les modalités d’escalade.
Prévoyez également un relais en cas d’absence, des dossiers accessibles aux personnes autorisées et une procédure de réversibilité. L’entreprise doit conserver ses comptes, ses documents et son historique de décisions si l’accompagnement s’arrête.
Lorsque le même prestataire exploite l’informatique et contribue au pilotage de la sécurité, distinguez les rôles de mise en œuvre et de contrôle. La direction doit pouvoir demander une évaluation indépendante sur les sujets sensibles. Pour une ressource partagée entre plusieurs clients, vérifiez aussi la séparation des accès, des espaces documentaires et des informations confidentielles.
Organiser les premiers mois autour de décisions vérifiables
Le démarrage doit produire une vision partagée, puis des actions suivies. Le déroulement ci-dessous constitue une trame de travail à adapter, pas une promesse de sécurisation complète en trois mois.
Premier mois : comprendre les dépendances métier
Le responsable cybersécurité rencontre la direction, l’informatique et les métiers critiques. L’objectif est d’identifier ce qui bloque réellement l’activité : indisponibilité de la facturation, perte d’un accès à l’outil de production ou impossibilité de servir les usagers, par exemple.
Le premier livrable doit relier ces impacts aux systèmes concernés, aux dispositifs existants et aux points encore inconnus. Un inventaire technique seul ne permet pas d’établir les priorités budgétaires.
Deuxième mois : faire arbitrer une feuille de route
La direction valide un programme d’actions compatible avec les ressources disponibles. Chaque chantier doit être justifié par un risque, une dépendance ou une exigence identifiée, plutôt que par l’achat d’un outil supplémentaire.
Pour la continuité d’activité, les métiers précisent notamment le RTO, durée maximale d’interruption visée, et le RPO, perte de données maximale acceptable exprimée dans le temps. Ces objectifs doivent ensuite être confrontés aux capacités réelles de restauration et aux tests réalisés.
Troisième mois : vérifier et ajuster
Le comité de suivi examine les actions terminées, les retards et les risques non résolus. Le responsable cybersécurité vérifie les preuves disponibles, plutôt que de se limiter à un statut déclaratif « fait ».
Un exercice de crise sur table permet aussi de tester la chaîne de décision : qui reçoit l’alerte, qui mobilise les intervenants et qui informe les métiers ? À l’issue de cette première période, l’entreprise peut ajuster le rythme d’accompagnement à partir d’une charge observée.
Dimensionner le budget et intégrer le contexte Antilles-Guyane
Le budget dépend du périmètre, de la maturité initiale, du nombre d’interlocuteurs et du niveau de disponibilité attendu. Il faut distinguer le coût du pilotage des dépenses nécessaires à l’exécution : travaux techniques, licences, tests ou renforts spécialisés. Un forfait de gouvernance ne finance pas automatiquement ces éléments.
Pour comparer deux propositions, examinez les livrables, le temps consacré aux réunions, le suivi entre les interventions et les prestations hors forfait. Une offre moins chère peut laisser davantage de coordination à la charge de votre équipe.
Un responsable cybersécurité mutualisé doit également intégrer les conditions d’exploitation locales. Pour une PME répartie entre Martinique, Guadeloupe et Guyane, cela implique notamment de vérifier les horaires de disponibilité, la capacité d’intervention sur site et les dépendances aux liaisons entre implantations.
Prenons un scénario illustratif : une entreprise dispose d’un siège en Martinique et d’agences en Guadeloupe. Son besoin n’est pas seulement de sécuriser chaque site. Elle doit décider comment maintenir les activités essentielles si une liaison devient indisponible, puis tester les procédures prévues. La proximité facilite certaines interventions, mais elle ne remplace ni une organisation de secours ni des responsabilités écrites.
Questions fréquentes
À partir de combien de salariés faut-il mutualiser cette fonction ? Il n’existe pas de seuil universel pertinent. Une petite structure très dépendante d’une application critique peut avoir davantage besoin de pilotage qu’une entreprise plus grande dont les usages sont simples. Les impacts d’un incident, la complexité du système et les ressources internes sont plus déterminants.
Combien de jours par mois faut-il prévoir ? Le volume doit découler du périmètre, des projets et des livrables attendus. Une phase initiale peut demander plus de travail que le suivi courant. Prévoyez une réévaluation de la charge, ainsi que des règles distinctes pour les urgences.
La DSI peut-elle conserver le pilotage de la sécurité ? Oui, si elle dispose du temps, des compétences et d’un accès aux arbitrages de direction. Un responsable cybersécurité mutualisé peut alors apporter un renfort méthodologique ou un regard complémentaire, sans créer une chaîne de décision parallèle.
La mutualisation réduit-elle la responsabilité de la direction ? Elle apporte des compétences et un suivi, mais ne remplace pas les décisions de l’entreprise. La direction conserve son rôle dans l’allocation des moyens, les priorités métier et l’acceptation des risques. Les responsabilités de chaque intervenant doivent être précisées dans le contrat.
Comment mesurer l’utilité de l’accompagnement ? Suivez la réduction des risques prioritaires, les actions réellement vérifiées, les résultats des tests de restauration et la capacité à mobiliser les bons interlocuteurs en cas d’incident. Le nombre de réunions ou de rapports ne suffit pas à mesurer l’efficacité du dispositif.
Évaluer le niveau de pilotage nécessaire avec AITEC
Avant de retenir un responsable cybersécurité mutualisé, clarifiez trois points : les risques à piloter, les décisions aujourd’hui sans propriétaire et les moyens disponibles pour exécuter les actions.
AITEC accompagne les entreprises et collectivités des Antilles-Guyane en audit, conseil, infogérance, cybersécurité et continuité d’activité. Vous pouvez échanger avec un expert AITEC pour évaluer votre organisation cyber et définir l’articulation nécessaire entre direction, équipe informatique et prestataires. L’objectif est de dimensionner le pilotage à partir de votre activité, plutôt que de choisir un volume d’intervention par défaut.