Changer d’entreprise d’infogérance informatique sans rupture
Changer d’entreprise d’infogérance informatique sans interrompre l’activité exige une reprise organisée, pas seulement la transmission de mots de passe. Avant de fixer la bascule, votre organisation doit maîtriser ses accès, disposer de sauvegardes restaurables et savoir qui intervient sur chaque service. Le bon dispositif associe une réversibilité documentée, un transfert progressif des responsabilités et des critères de validation métier.
L’objectif est de réduire le risque d’interruption, sans promettre qu’aucun incident ne surviendra. Une reprise d’exploitation ne nécessite d’ailleurs pas forcément de remplacer les serveurs ou de migrer vers un nouveau cloud : dissocier ces projets limite les changements simultanés.
La réversibilité désigne les dispositions permettant de reprendre les services en interne ou de les transférer à un autre prestataire. Voici comment la préparer, depuis la vérification du contrat jusqu’à la clôture des anciens accès.
1. Cadrer la sortie avec l’entreprise d’infogérance informatique
Commencez par relire le contrat actuel, ses annexes techniques et les engagements de réversibilité. Vérifiez le préavis, les modalités de notification, l’assistance prévue pour le transfert et les prestations éventuellement facturées à la sortie. Ne supposez pas que la remise de documentation ou l’accompagnement du successeur sont inclus.
Examinez aussi les abonnements associés : licences logicielles, sauvegarde externalisée, hébergement, télécommunications ou protection des postes. Certains services peuvent être fournis directement par le prestataire sortant. Leur maintien, leur transfert ou leur remplacement doit être clarifié avant toute résiliation.
La date de fin du contrat et la date de transfert opérationnel sont deux jalons distincts. Une période de chevauchement peut être nécessaire pour permettre au nouveau partenaire de vérifier les accès et de prendre connaissance de l’environnement.
Le document de transition doit préciser les livrables attendus, les interlocuteurs, le calendrier et les conditions de clôture. Il doit également traiter la restitution des données, leur conservation éventuelle et leur suppression selon les engagements applicables.
Pour évaluer le repreneur, appuyez-vous sur des critères de choix d’un prestataire d’infogérance, en demandant surtout comment il organise une reprise d’exploitation existante. Une proposition commerciale ne remplace pas un plan de transition.
2. Auditer les actifs, les accès et les dépendances métier
L’inventaire doit dépasser le nombre d’ordinateurs et de serveurs. Il faut identifier ce qui permet réellement à l’organisation de fonctionner : authentification, messagerie, logiciel de gestion, accès distant, téléphonie ou échanges entre sites.
Pour chaque service, relevez son responsable métier, son fournisseur, ses dépendances et les moyens de l’administrer. Une application peut être disponible mais inutilisable si son annuaire, sa résolution DNS ou sa liaison réseau ne fonctionne plus.
| Élément à reprendre | Vérification indispensable | Risque à éviter |
|---|---|---|
| Noms de domaine et DNS | Titulaire, compte de gestion et coordonnées de récupération | Perte de maîtrise du domaine ou de la messagerie |
| Identités et comptes administrateurs | Comptes nominatifs, privilèges et authentification multifacteur | Administration dépendante d’un compte du sortant |
| Serveurs, réseau et pare-feu | Configurations, versions et accès d’administration | Intervention impossible lors d’un incident |
| Sauvegardes | Périmètre, rétention, clés de chiffrement et restauration | Copies présentes mais inutilisables |
| Licences et abonnements | Titulaire, échéances et conditions de transfert | Suspension inattendue d’un service |
La nouvelle entreprise d’infogérance informatique doit pouvoir vérifier les accès critiques, et pas seulement recevoir une liste déclarative. Les secrets se transmettent par un canal sécurisé, avec un suivi des destinataires, puis sont renouvelés selon le plan de reprise.
Distinguez les actifs appartenant à votre organisation des outils propres au sortant. Un outil de supervision peut être remplacé ; la maîtrise de vos données et de vos comptes doit être assurée indépendamment de cet outil.
3. Attribuer une responsabilité claire à chaque étape
Pendant la transition, deux prestataires peuvent disposer d’accès au système d’information. Cela ne doit pas conduire à deux administrations concurrentes. Désignez un pilote côté client, capable d’arbitrer les priorités et d’autoriser les changements.
Un tableau de responsabilités précise qui traite les incidents, modifie les configurations, surveille les alertes et informe les utilisateurs. Les éditeurs de logiciels métier et les opérateurs télécoms doivent y figurer lorsqu’ils interviennent dans la reprise.
| Phase | Pilotage opérationnel à définir | Condition de passage |
|---|---|---|
| Observation | Le sortant exploite, le repreneur analyse dans un cadre autorisé | Inventaire et accès critiques vérifiés |
| Reprise pilote | Le repreneur intervient sur un périmètre limité | Tests techniques et métier validés |
| Transfert d’exploitation | Le repreneur prend la responsabilité des services désignés | Support, supervision et sauvegardes opérationnels |
| Clôture | Le repreneur assure l’exploitation courante | Accès du sortant retirés et documents remis |
Le chevauchement ne signifie pas que tous les outils doivent fonctionner en double. Deux agents de sécurité, de sauvegarde ou d’administration peuvent créer des conflits. Leur coexistence éventuelle doit être vérifiée et leur remplacement séquencé.
L’entreprise d’infogérance informatique entrante doit aussi préciser ses modalités d’escalade. En Antilles-Guyane, vérifiez les horaires réels de disponibilité des équipes et des fournisseurs, les interventions sur site et la coordination avec d’éventuels interlocuteurs en métropole. Un engagement exprimé sans préciser le fuseau horaire peut être ambigu.
4. Tester les sauvegardes et préparer le retour arrière
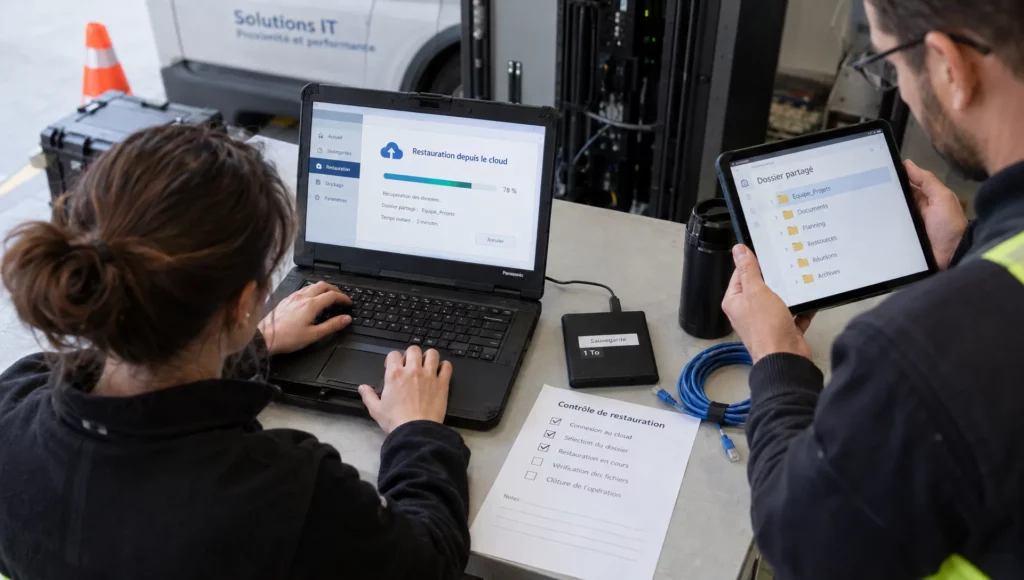
Avant une modification sensible, vérifiez qu’une restauration est possible avec les moyens dont disposera le repreneur. Un tableau de bord affichant des sauvegardes réussies ne prouve pas, à lui seul, que les données et applications peuvent être récupérées.
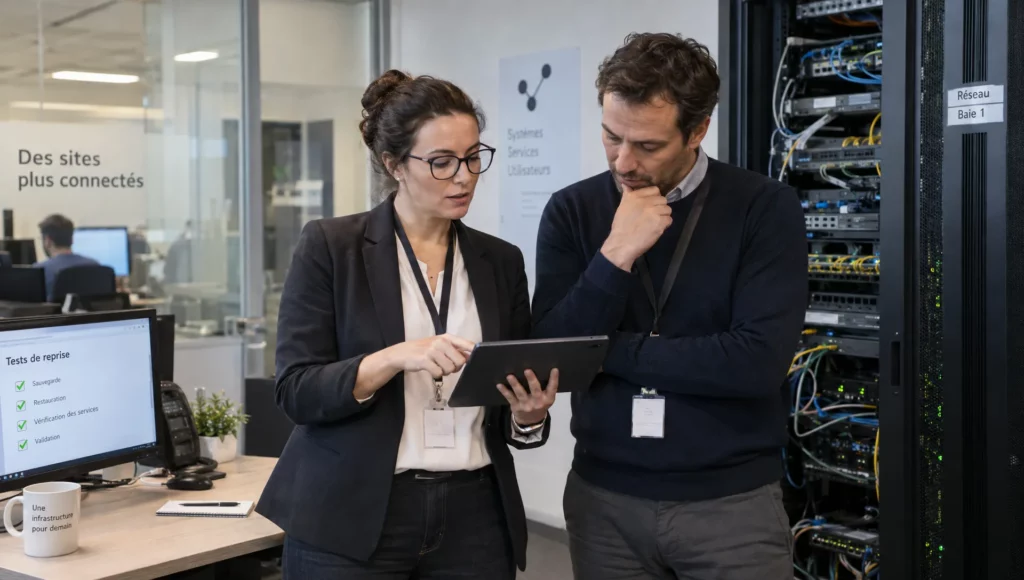
Le test doit porter sur un périmètre représentatif et isolé lorsque nécessaire. Il vérifie les droits d’accès, les clés de chiffrement, les dépendances applicatives et la cohérence des données restaurées. Consignez le résultat et les écarts constatés.
Deux objectifs métier doivent être explicités : le RTO, délai cible de remise en service, et le RPO, perte de données maximale acceptable exprimée en durée. Ce sont des exigences à confronter aux capacités testées, pas des garanties déduites de la seule présence d’une sauvegarde.
Le plan de retour arrière précise les situations qui déclenchent l’arrêt de la bascule, la personne qui décide et les actions nécessaires pour revenir à un état exploitable. Il doit tenir compte des données créées depuis le changement : restaurer un état ancien peut faire perdre des transactions récentes.
Enfin, ne résiliez pas prématurément un service de sauvegarde indispensable. Lorsqu’une entreprise d’infogérance informatique fournit aussi le stockage ou l’outil de restauration, la continuité de ces moyens doit être organisée avant la fin de son intervention.
5. Basculer progressivement et valider avec les utilisateurs
Commencez par un périmètre pilote représentatif, mais dont l’impact reste maîtrisable. Cela peut être un groupe d’utilisateurs ou un site, à condition que ses dépendances soient identifiées. Un petit périmètre très interconnecté n’est pas nécessairement simple à transférer.
Choisissez ensuite une fenêtre compatible avec l’activité. Évitez de cumuler la reprise avec une clôture comptable, une paie ou une période commerciale critique. Les changements non indispensables peuvent être temporairement suspendus pour stabiliser l’environnement.
La validation doit couvrir le fonctionnement réel, pas uniquement la disponibilité des serveurs :
- Usages métier : ouverture de session, accès aux applications, aux fichiers, à la messagerie et aux impressions nécessaires.
- Exploitation : réception des alertes, remontée des tickets, sauvegardes et accès d’administration.
- Organisation : coordonnées du support, procédure d’escalade et consignes en cas d’indisponibilité.
Pour une organisation multisite en Martinique, Guadeloupe et Guyane, testez aussi les échanges entre implantations et les accès distants. Prévoyez un canal de communication de secours qui ne dépende pas uniquement de la messagerie transférée.
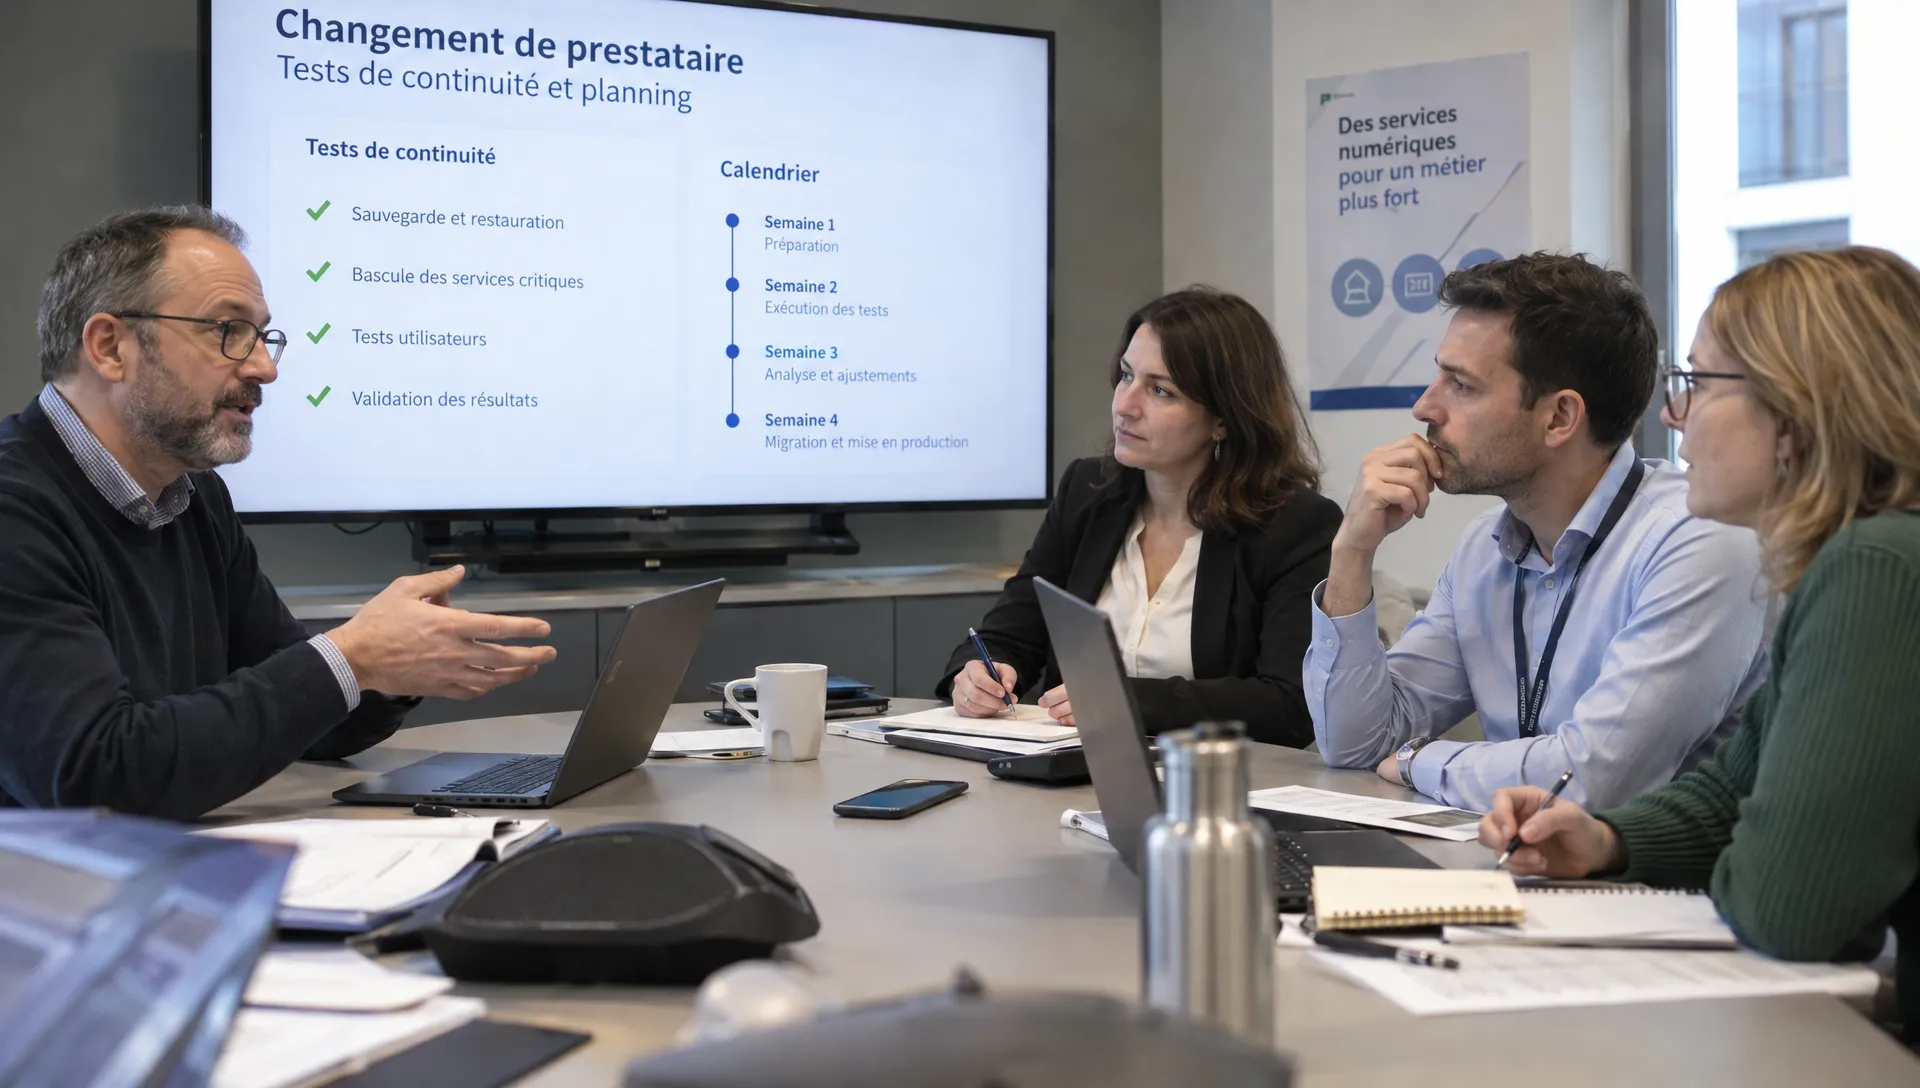
La nouvelle entreprise d’infogérance informatique doit obtenir une validation explicite avant d’élargir le périmètre. Si un test critique échoue, le passage à l’étape suivante est suspendu. Cette règle évite qu’une anomalie locale soit reproduite sur l’ensemble des sites.
6. Clôturer la réversibilité sans laisser d’accès résiduels
La reprise n’est pas terminée lorsque les utilisateurs retrouvent leurs applications. Il reste à vérifier que le nouveau dispositif fonctionne dans la durée et que l’ancien prestataire ne conserve plus d’accès non justifiés.
Après validation des nouveaux moyens d’administration, retirez les comptes du sortant, les délégations, les accès distants et les autorisations applicatives concernés. Renouvelez les secrets partagés selon leur exposition. Vérifiez aussi les comptes techniques et les coordonnées de récupération, souvent moins visibles que les comptes utilisateurs.
La suppression des anciens agents doit être coordonnée avec l’activation et la vérification des nouveaux outils. Il faut éviter une période sans protection ou sans supervision. Les principes de maîtrise des privilèges et de sécurisation de l’administration sont notamment développés dans le guide d’hygiène informatique de l’ANSSI.
Demandez les documents de fin de transfert : inventaire actualisé, configurations utiles, procédures d’exploitation, résultats des tests et liste des réserves encore ouvertes. Formalisez également le traitement des copies de données détenues par le sortant conformément au cadre convenu.
L’entreprise d’infogérance informatique repreneuse doit ensuite contrôler les premiers cycles significatifs d’exploitation : sauvegardes planifiées, traitements métier et pics d’activité. La clôture définitive intervient lorsque les réserves bloquantes sont levées et que les responsabilités sont acceptées, pas simplement à l’envoi du dernier mot de passe.
Quel budget prévoir pour la transition ?
Le coût d’un changement ne se limite pas au nouvel abonnement mensuel. Distinguez les frais de sortie, les travaux de reprise et le coût récurrent de l’exploitation future.
Les postes à examiner comprennent l’assistance du sortant, l’audit de reprise, la remise à niveau de la documentation, les tests de restauration et le remplacement éventuel d’outils. Une période de chevauchement peut aussi entraîner une double facturation temporaire. Celle-ci doit être prévue, justifiée et bornée.
Demandez un chiffrage séparant la reprise à environnement constant des améliorations proposées ensuite. Vous pourrez ainsi distinguer ce qui est indispensable à la continuité de ce qui relève d’un projet de modernisation. Les principaux facteurs qui influencent le tarif d’une prestation d’infogérance restent utiles pour comparer les offres sur un périmètre équivalent.
Le temps mobilisé en interne compte également : référents métier, validation des tests, communication aux utilisateurs et arbitrages de direction. Ces ressources doivent apparaître dans le planning, même lorsqu’elles ne figurent pas sur le devis.
Questions fréquentes sur le changement de prestataire
Peut-on changer d’entreprise d’infogérance informatique sans changer de serveurs ? Oui, si les infrastructures existantes restent adaptées et peuvent être administrées par le repreneur. Le transfert peut porter sur le support, la supervision et l’exploitation. Une migration technique éventuelle peut être étudiée séparément, après stabilisation.
Combien de temps faut-il pour organiser la reprise ? Le délai dépend du contrat, du nombre de sites, des dépendances et de la qualité de la documentation. Il doit être établi après un diagnostic initial. Une date n’est crédible que si elle tient compte de la récupération des accès, des tests et des disponibilités métier.
Que faire si le prestataire sortant ne transmet pas les accès ? Formalisez les éléments manquants et les demandes de restitution par écrit, en vous appuyant sur le contrat. Identifiez les démarches possibles auprès des fournisseurs pour les comptes dont votre organisation est titulaire. En cas de blocage contractuel, sollicitez votre conseil juridique et évitez de lancer une bascule non maîtrisée.
Faut-il conserver les deux prestataires pendant la transition ? Un chevauchement peut faciliter la transmission et le traitement des incidents. Son périmètre doit être explicite : une seule partie pilote chaque service à un instant donné. L’accès simultané de deux équipes ne justifie pas des modifications concurrentes.
Quels éléments doivent empêcher la bascule ? Un accès administrateur critique non vérifié, une sauvegarde non restaurable ou une responsabilité d’incident indéfinie constituent des motifs de report. Les critères d’arrêt doivent être convenus avant l’intervention, avec les personnes habilitées à décider.
Préparer votre reprise d’infogérance avec AITEC
AITEC accompagne les entreprises et collectivités des Antilles-Guyane dans l’audit, l’exploitation, la sécurisation et l’évolution de leur système d’information. Pour préparer un changement de partenaire, commencez par évaluer le périmètre à reprendre, les dépendances critiques et les conditions de réversibilité.
Vous envisagez de changer d’entreprise d’infogérance informatique ? Vous pouvez échanger avec AITEC sur votre projet de reprise et demander un audit IT centré sur la transition. L’objectif est de définir les vérifications, les responsabilités et les conditions de bascule avant d’engager le transfert.