Faut-il préparer votre PME à la cybersécurité quantique ?
Oui, votre PME doit préparer la cybersécurité quantique, mais cela ne signifie pas remplacer immédiatement ses équipements. La priorité consiste à identifier les données qui devront rester confidentielles longtemps, à repérer les mécanismes de chiffrement utilisés et à vérifier les trajectoires de migration de vos fournisseurs.
Pour une entreprise de Martinique, de Guadeloupe ou de Guyane, cette préparation doit s’intégrer aux renouvellements informatiques et à la gestion des risques. Elle ne doit pas détourner le budget des protections contre les menaces actuelles : compromission des comptes, ransomwares, vulnérabilités non corrigées et perte de données.
Quel risque l’informatique quantique fait-elle peser sur votre PME ?
Un ordinateur quantique suffisamment puissant pourrait compromettre certains mécanismes cryptographiques largement utilisés, notamment RSA et la cryptographie sur courbes elliptiques. Ces mécanismes interviennent dans l’établissement de connexions sécurisées, l’authentification et les signatures numériques.
La date à laquelle une telle capacité sera disponible reste incertaine. Le risque mérite néanmoins une préparation, car un attaquant peut enregistrer aujourd’hui des échanges chiffrés dans l’objectif de les déchiffrer plus tard. Cette stratégie est appelée « collecter maintenant, déchiffrer plus tard ».
Elle concerne surtout les informations dont la confidentialité doit durer : secrets industriels, dossiers sensibles, données de recherche ou documents contractuels stratégiques. Une information devenue publique avant l’arrivée de cette capacité n’a pas le même niveau d’exposition.
La cybersécurité quantique répond donc d’abord à un enjeu de confidentialité à long terme, auquel s’ajoute la nécessité de faire évoluer les systèmes d’authentification et de signature.
Cryptographie post-quantique et technologies quantiques : ne pas les confondre
La cryptographie post-quantique fonctionne sur des équipements classiques
La cryptographie post-quantique utilise des algorithmes conçus pour résister aux attaques connues impliquant des ordinateurs quantiques. Elle ne nécessite pas, par principe, l’achat d’un ordinateur quantique.
En août 2024, le NIST a publié ses trois premières normes de cryptographie post-quantique : ML-KEM pour établir un secret partagé, ML-DSA et SLH-DSA pour les signatures numériques. Ce sont des fonctions différentes, qui ne se remplacent pas mutuellement.
L’existence de normes ne signifie pas que chaque pare-feu, application ou service cloud les prend déjà en charge. Leur intégration dépend des éditeurs, des protocoles et des versions déployées.
La distribution quantique de clés répond à d’autres contraintes
La distribution quantique de clés, ou QKD, repose sur des dispositifs physiques et des liaisons adaptées. Elle ne remplace ni la protection des postes ni la sécurisation des applications.
Pour une PME, la cybersécurité quantique passe généralement d’abord par l’évolution des logiciels et des protocoles, plutôt que par l’installation d’un réseau de distribution quantique de clés.
Le chiffrement symétrique, notamment AES, doit aussi être distingué de RSA et des courbes elliptiques : les effets des algorithmes quantiques ne sont pas identiques. Il serait donc incorrect de considérer tous les usages du chiffrement comme également menacés.
Quelles données et quels systèmes traiter en priorité ?
La bonne question n’est pas seulement « utilisons-nous du chiffrement ? », mais « quelles informations doivent rester secrètes, pendant combien de temps et par quels systèmes transitent-elles ? ».
| Situation | Enjeu à examiner | Première action |
|---|---|---|
| Données sensibles pendant de nombreuses années | Déchiffrement futur d’échanges collectés aujourd’hui | Identifier les flux et leur protection cryptographique |
| VPN reliant plusieurs établissements | Évolution des mécanismes d’établissement de clés | Vérifier les versions et la feuille de route du fournisseur |
| Applications anciennes ou développements spécifiques | Migration potentiellement longue | Repérer les bibliothèques et dépendances cryptographiques |
| Certificats et signatures numériques | Pérennité de l’authentification et de la validation | Cartographier les usages et les autorités de confiance |
| Sauvegardes et archives chiffrées | Protection des clés et modalités de restauration | Examiner le chiffrement et la gestion des clés |
Par exemple, une entreprise multisite partageant des dossiers stratégiques entre Le Lamentin et Cayenne doit examiner ses connexions intersites et ses applications métier. L’hébergement local des serveurs ne suffit pas à répondre à cette question.
La priorité en cybersécurité quantique augmente lorsque la durée de confidentialité attendue est longue et que la migration risque de prendre plusieurs années.
Un fichier chiffré avec un algorithme symétrique n’est pas automatiquement exposé comme une connexion utilisant RSA. Il faut aussi comprendre comment sa clé est créée, stockée, partagée et éventuellement protégée par un mécanisme asymétrique.
Préparer la cybersécurité quantique avec un plan progressif
1. Établir un inventaire cryptographique ciblé
Commencez par les systèmes critiques, sans chercher immédiatement à inventorier chaque composant du parc. Pour chacun, documentez les données traitées, leur durée de sensibilité, le fournisseur, la version du produit et les mécanismes cryptographiques identifiables.
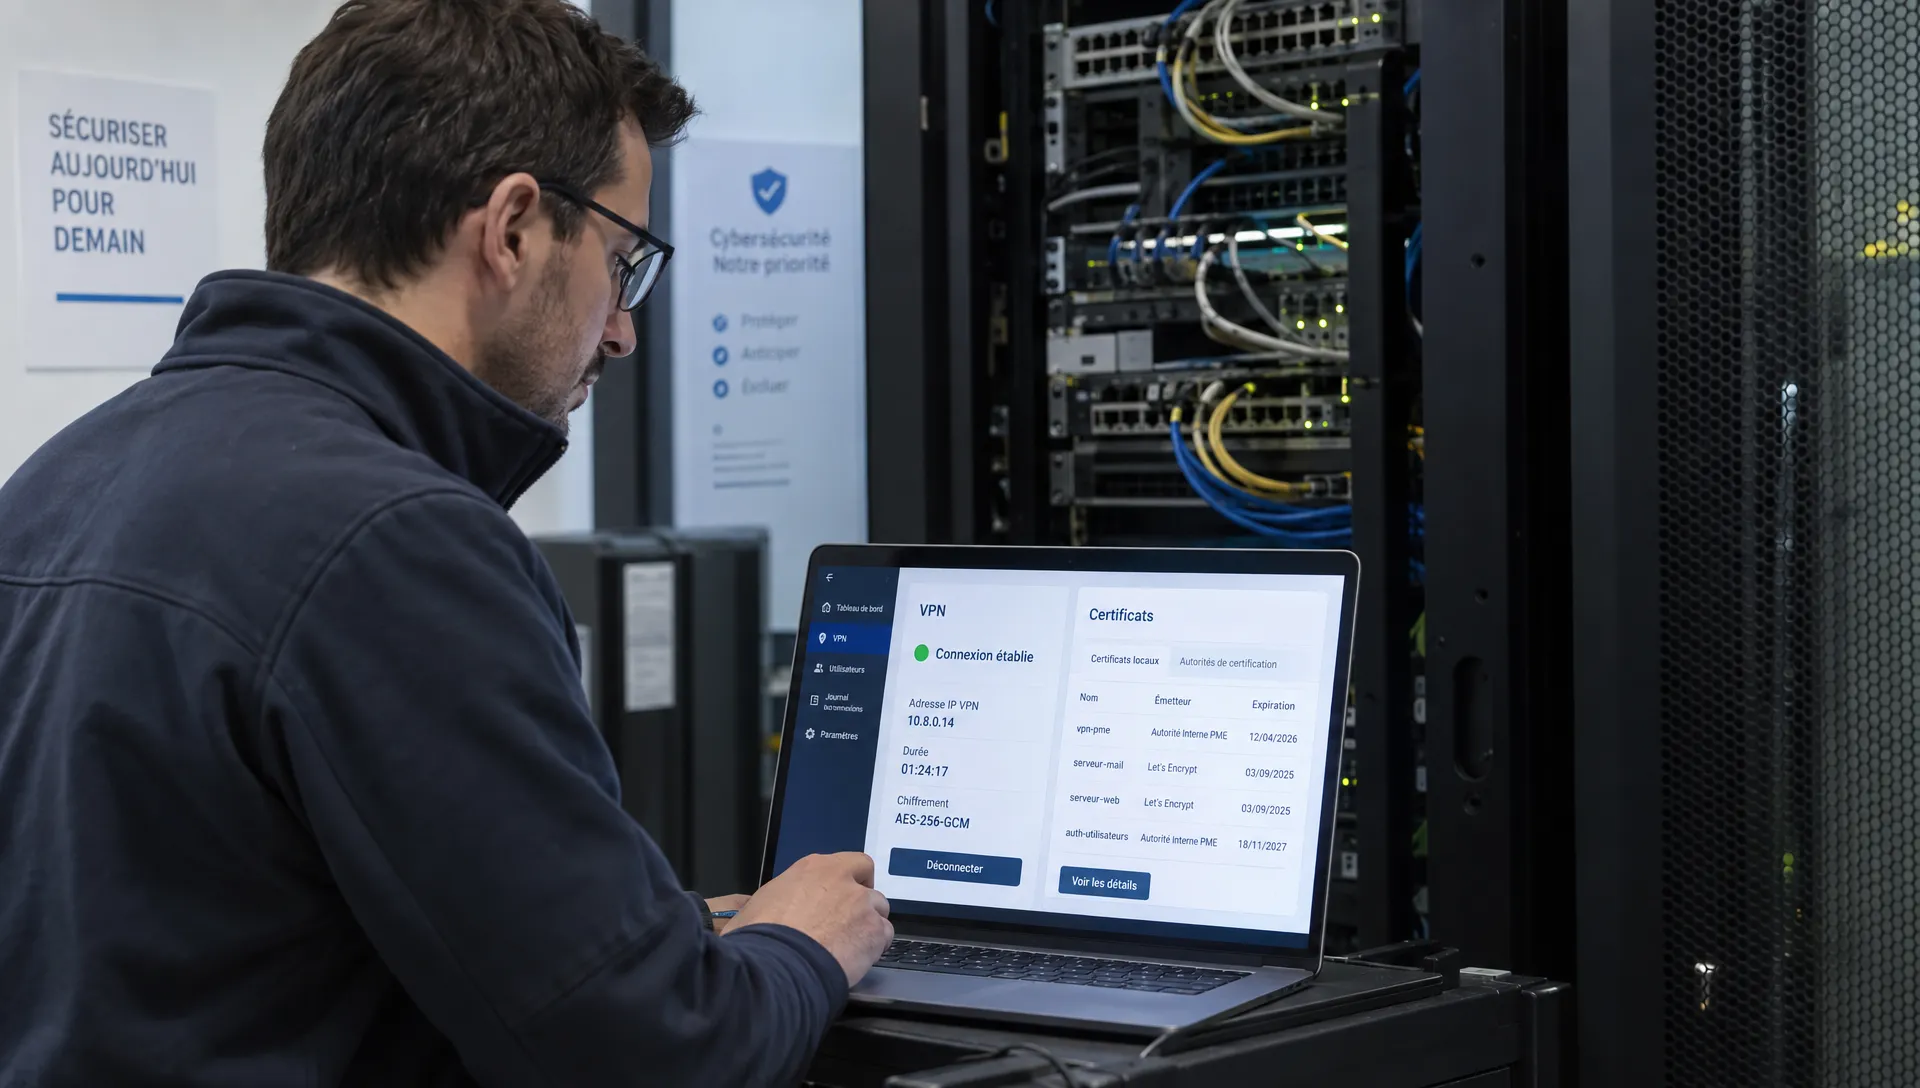
Le périmètre peut inclure les VPN, les connexions HTTPS des applications métier, les certificats, les services d’identité, les signatures de documents, les sauvegardes et les échanges avec des partenaires.
Cet inventaire doit distinguer les éléments maîtrisés en interne de ceux qui dépendent d’un prestataire ou d’un éditeur. Une PME peut connaître la version de son pare-feu sans avoir accès à tous les mécanismes utilisés par son logiciel SaaS.
Vous pouvez intégrer ce travail à un diagnostic cybersécurité de votre PME, en ajoutant un volet spécifique aux flux sensibles et aux dépendances cryptographiques.
Le livrable utile n’est pas une longue liste d’algorithmes isolés. C’est une cartographie reliant chaque usage à un responsable, un risque métier et une possibilité d’évolution. Elle permet de repérer les composants anciens, les contrats à renouveler et les migrations qui nécessiteront une coordination avec des partenaires.
2. Demander des réponses vérifiables aux fournisseurs
Une mention commerciale « compatible post-quantique » ne suffit pas. Pour avancer en cybersécurité quantique, demandez quel usage est couvert, dans quelle version et avec quelles limites.
Les questions suivantes peuvent entrer dans vos consultations et renouvellements de contrats :
- Quels algorithmes post-quantiques et quels protocoles sont effectivement pris en charge ?
- La fonction est-elle disponible en production, en expérimentation ou seulement annoncée ?
- Quels clients, équipements et services doivent être mis à jour simultanément ?
- Une combinaison de mécanismes classiques et post-quantiques est-elle proposée, et dans quel cadre ?
- Quelles conséquences sont documentées sur les performances, la supervision et le retour arrière ?
Demandez une documentation technique, des prérequis et un périmètre de support. Une date prévisionnelle de disponibilité ne constitue pas une preuve de compatibilité avec votre infrastructure.
Cette démarche est particulièrement utile avant l’achat d’équipements destinés à rester plusieurs années en service. Elle évite de retenir une solution difficile à faire évoluer, sans pour autant imposer une migration immédiate.
Pour les services cloud et SaaS, identifiez aussi la répartition des responsabilités : certaines évolutions seront pilotées par le fournisseur, tandis que les postes clients, intégrations et applications connectées pourront rester à votre charge.
3. Tester sur un périmètre limité avant de généraliser
Lorsqu’une solution compatible est disponible, commencez par un environnement de test ou un flux non critique. Vérifiez l’interopérabilité entre les deux extrémités, les applications intermédiaires et les outils de sécurité.
Une configuration hybride combine des mécanismes classiques et post-quantiques. Elle peut participer à une transition progressive, mais son intérêt dépend du protocole, de l’implémentation et des recommandations applicables. Ce n’est pas une option universelle à activer sans validation.
Un pilote de cybersécurité quantique doit mesurer la continuité de service autant que le fonctionnement cryptographique : temps de connexion, charge des équipements, taille des échanges, comportement des applications et qualité des journaux.
Pour un réseau multisite aux Antilles-Guyane, les essais doivent utiliser des conditions de connectivité représentatives. Un test réussi sur un réseau local ne démontre pas nécessairement un fonctionnement satisfaisant sur toutes les liaisons intersites.
Définissez avant le test les critères d’acceptation, le responsable de la décision et la procédure de retour arrière. Le résultat attendu est une décision documentée : déployer, ajuster ou attendre une version mieux adaptée.
4. Intégrer la migration à l’exploitation du système d’information
Après le pilote, planifiez les évolutions par lots : équipements réseau, applications, certificats, services hébergés ou bibliothèques logicielles. Chaque lot doit avoir un responsable, des dépendances identifiées et une fenêtre d’intervention adaptée à l’activité.
Les procédures de maintenance doivent couvrir le renouvellement des clés et certificats, les mises à jour, la surveillance des erreurs et la restauration des services. Les équipes de support doivent savoir reconnaître un problème de compatibilité cryptographique.
La cybersécurité quantique exige aussi de l’agilité cryptographique : la capacité à modifier les algorithmes et leurs paramètres sans reconstruire entièrement le système d’information.
Cette capacité se prépare en évitant les mécanismes cryptographiques figés dans des applications anciennes et en documentant les dépendances. Elle facilite les évolutions futures, même indépendamment du risque quantique.
Associez enfin une veille ciblée à l’inventaire. Une veille cybersécurité utile pour une PME doit déboucher sur des décisions concernant les produits réellement utilisés, plutôt que sur l’accumulation d’annonces technologiques sans effet opérationnel.
Quel budget prévoir sans sacrifier les protections actuelles ?
Il n’existe pas de budget universel. Une PME utilisant principalement des services SaaS récents n’aura pas les mêmes travaux qu’une organisation exploitant des applications spécifiques, des équipements anciens et plusieurs sites.
Séparez trois postes : l’inventaire et l’analyse des risques, les tests de compatibilité, puis les migrations et renouvellements. Le coût dépend notamment du nombre de dépendances, de la disponibilité des mises à jour et des besoins d’accompagnement.
Le budget de cybersécurité quantique doit suivre les risques identifiés, pas une promesse technologique. Certaines actions relèvent d’un audit ou d’un renouvellement déjà prévu ; d’autres nécessiteront un projet distinct.
Ne reportez pas l’authentification multifacteur, les correctifs, les sauvegardes testées ou la surveillance des incidents pour financer une transformation prématurée. Ces mesures répondent à des risques opérationnels immédiats que la cryptographie post-quantique ne résout pas.
Pour arbitrer, la direction doit disposer d’un tableau de bord simple : systèmes critiques inventoriés, fournisseurs ayant répondu, composants difficiles à faire évoluer et résultats des pilotes. Ces éléments rendent la progression mesurable et permettent de justifier les dépenses par des risques concrets, plutôt que par une échéance quantique hypothétique.
Questions fréquentes
Faut-il acheter du matériel quantique pour protéger une PME ? Non. La préparation à la cybersécurité quantique repose principalement sur l’inventaire des usages cryptographiques et l’évolution des logiciels, protocoles et équipements classiques. La distribution quantique de clés est une technologie distincte, avec des contraintes physiques spécifiques.
Faut-il remplacer immédiatement tous les VPN et certificats ? Non. Commencez par identifier les usages sensibles et les possibilités de mise à jour. Le remplacement dépend de la compatibilité réelle, du cycle de vie des équipements et des risques associés. Une migration non testée peut elle-même provoquer des interruptions.
Un cloud local protège-t-il contre le risque quantique ? La localisation de l’hébergement ne rend pas un algorithme résistant aux attaques quantiques. Elle peut répondre à d’autres objectifs d’exploitation ou de gouvernance, mais il faut examiner séparément le chiffrement des échanges, la protection des clés et la trajectoire du fournisseur.
La cryptographie post-quantique empêche-t-elle les ransomwares ? Non. Elle vise certains risques liés aux mécanismes cryptographiques. Elle n’empêche pas le vol d’identifiants, l’exploitation d’une vulnérabilité ou le chiffrement malveillant des fichiers. La protection des postes, la surveillance et les sauvegardes restent nécessaires.
Quand une PME doit-elle commencer à préparer la transition ? L’inventaire et les questions aux fournisseurs peuvent commencer dès maintenant, notamment lors d’un audit ou d’un renouvellement. Les déploiements doivent ensuite suivre la sensibilité des données, la maturité des solutions et les résultats des tests, sans dépendre d’une date spéculative.
Évaluer votre exposition avec AITEC
AITEC accompagne les entreprises et collectivités des Antilles-Guyane dans l’audit, le conseil, l’évolution et l’exploitation de leur système d’information.
Pour cadrer votre préparation, proposez d’intégrer à votre prochain audit un inventaire des flux sensibles, des dépendances cryptographiques et des questions à adresser aux fournisseurs. L’objectif est d’obtenir des priorités compatibles avec votre activité et votre budget, sans engager de remplacement prématuré.
Vous pouvez échanger avec AITEC sur l’évaluation de votre système d’information afin de définir ce périmètre et de l’articuler avec vos projets d’infrastructure, de cloud et de continuité d’activité.